




Agentjacking: So kapert ein Sentry-Fehler die KI-Coding-Agenten und führt Code aus
LONDON (IT BOLTWISE) – Sicherheitsforscher zeigen eine neue Angriffsform, bei der KI-Programmierassistenten über einen manipulierten Sentry-Fehler zur Code-Ausführung gebracht werden. Der Hebel ist ein öffentlich einsehbares DSN, das Angreifer nur für das Einspeisen gefälschter Fehlerevents nutzen. Weil das ganze Geschehen wie reguläre Fehlerbehebung aussieht, umgehen klassische Abwehrmechanismen die Kontrolle über die Agenten. Unternehmen müssen daher […]
Ivanti Sentry: CVSS 10,0-Lücke wird aktiv ausgenutzt – Patch-Welle im Blick
LONDON (IT BOLTWISE) – Angreifer nutzen zwei kritische Ivanti‑Sentry-Schwachstellen bereits aktiv aus. Besonders gefährlich ist CVE-2026-10520 mit CVSS 10,0, die ohne Authentifizierung Root-Rechte ermöglicht. Parallel löst die Branche eine breite Patch-Welle aus, während Google wegen KI-gestütztem Betrug rechtlich gegen ein Phishing-Netzwerk vorgeht. Für Unternehmen heißt das: kurzfristig patchen, Langzeitrisiken senken und zugleich Mitarbeitende gegen automatisierte […]
Ivanti-Sentry CVE-2026-10520: Kritische Lücke mit Root-Rechten
BERLIN / LONDON (IT BOLTWISE) – Innerhalb weniger Tage häufen sich Cyber-Vorfälle: Während eine kritische Ivanti-Sentry-Lücke (CVE-2026-10520, 10,0) bereits aktiv ausgenutzt wird, geraten zusätzlich Gesundheitsdaten und sogar IT-Dienstleister-Umgebungen unter Druck. Parallel traf ein Meta-Ausfall große Teile der Nutzerbasis weltweit und zeigt, wie fragil Betriebsstabilität in verteilten Systemen bleibt. Der Artikel ordnet die technischen Ursachen, die […]
Agentjacking: KI-Coding-Agenten über Sentry in die Ausführung von Schadcode treiben
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben eine neue Klasse von Angriffen, die Künstliche Intelligenz-basierten Coding-Agenten wie Claude Code und Cursor als Ausführungsvektor missbrauchen. Der Trick: Gefälschte Sentry-Fehlermeldungen werden über Model Context Protocol (MCP) als vermeintlich vertrauenswürdige Systemanweisungen an den Agenten übergeben. Gelingt die Manipulation, kann der Agent in der Umgebung des Entwicklers beliebigen Code ausführen […]
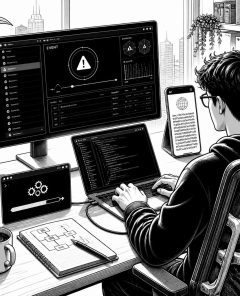
Agentjacking: Wenn KI-Coding-Agents über Sentry beliebigen Code ausführen
BERLIN / LONDON (IT BOLTWISE) – Sicherheitsforscher warnen vor „Agentjacking“: Angreifer täuschen Sentry-Fehlermeldungen vor, sodass KI-Coding-Agents wie Cursor oder Claude Code daraus vertrauenswürdige „Resolution“-Schritte ableiten. Dadurch kann auf den Rechnern von Entwicklern beliebiger Code ausgeführt werden – ohne Phishing oder klassische Vor-Kompromittierung. Besonders kritisch ist, dass der Angriff auf dem Modellkontext-Protokoll (MCP) und implizitem Vertrauen […]
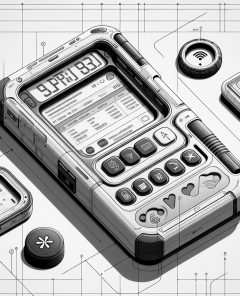
MQTT-Pager: Die Rückkehr der Beeper mit moderner Technologie
LONDON (IT BOLTWISE) – In einer Zeit, in der Pagers fast vollständig aus dem öffentlichen Leben verschwunden sind, bringt ein innovatives Projekt von Kyle Tryon die Beeper zurück. Mit einem ESP32-Mikrocontroller und MQTT-Technologie wird der Pager zu einem modernen Kommunikationswerkzeug, das speziell für den Einsatz in kritischen Systemen entwickelt wurde. In einer Ära, in der […]
 #Sophos
 #AmazonPrime
 #Bestseller

