




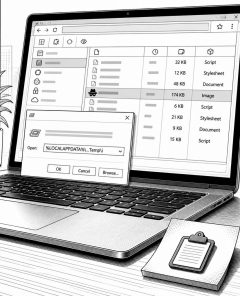
ClickFix: Browser-Cache-Schmuggel umgeht Windows-Run-Limits und startet VBScript
LONDON (IT BOLTWISE) – Bei einer neuen ClickFix-Variante schmuggeln Angreifer ein skriptbasiertes Payload in den Browser-Cache, indem eine kompromittierte Webseite den Code als scheinbar harmloses PNG vorbefüllt. Anschließend bringt die Social-Engineering-Ansprache das Opfer dazu, einen Befehl in die Windows-Run-Dialogbox einzufügen, wodurch ein bereits auf dem Gerät zwischengespeicherter Inhalt ausgeführt wird. Weil der Ansatz nicht auf […]
 #Sophos
 #AmazonPrime
 #Bestseller

