


ERLANGEN / LONDON (IT BOLTWISE) – Neue Sicherheitslücken und verschärfte Anforderungen an die Aufbereitung von Medizinprodukten zwingen Kliniken zum Umdenken. Anlässlich der 18. AEMP-Fachtagung in Erlangen stand vor allem die lückenlose Überwachung über den gesamten Lebenszyklus im Mittelpunkt. Parallel zeigt ein aktueller Fall aus der Schweiz, dass externe Prüfungen trotz zunächst fehlender Hinweise notwendig bleiben. Ergänzend rückt die IT-Sicherheit vernetzer Medizintechnik als neues Risikofeld in den Fokus.
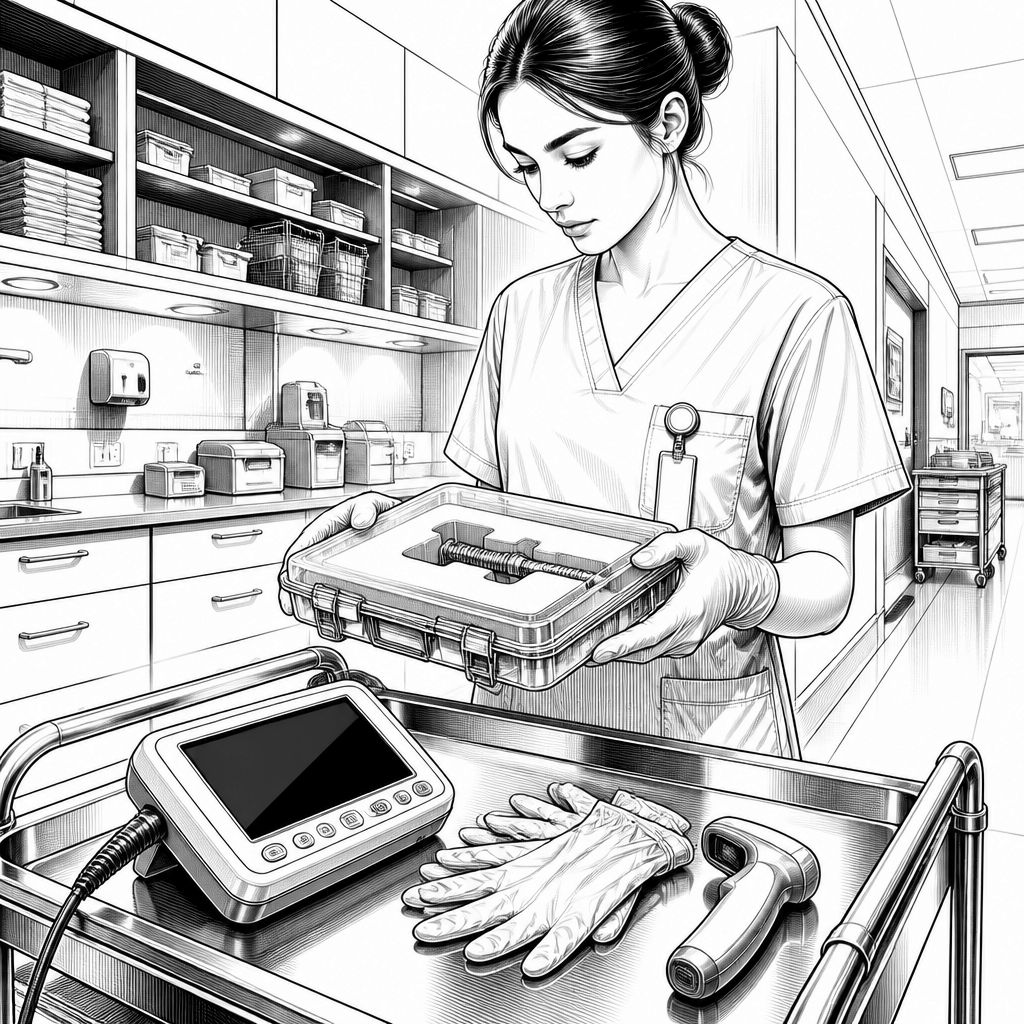
Die Diskussion um die Sicherheit von Implantaten nimmt Fahrt auf – nicht nur in Regulierungsdokumenten, sondern im klinischen Alltag bis in die Details der Aufbereitung hinein. In Deutschland verschiebt vor allem die Kombination aus gestiegenen regulatorischen Erwartungen und wiederkehrenden Sicherheitsvorfällen den Blick: Der Schutz von Patientinnen und Patienten sowie des Personals beginnt nicht erst bei der Anwendung am Krankenbett, sondern bei der konsequenten Umsetzung von Standards rund um Aufbereitung, Dokumentation und Qualitätsnachweise. Dass das Thema dabei auch organisatorisch anspruchsvoller wird, zeigt sich auf Fachveranstaltungen wie der 18. Erlanger AEMP-Fachtagung, die als anerkannte Aktualisierungsmaßnahme nach der Medizinprodukte-Betreiberverordnung dient.
Zentral ist dabei die Rolle der AEMP, der Aufbereitungseinheiten für Medizinprodukte. Technisch bedeutet das: Kliniken müssen Prozesse so gestalten, dass sie die Verunreinigung zuverlässig entfernen, die Materialverträglichkeit sicherstellen und die Wirksamkeit durch Prüfungen nachweisbar belegen. Die Anforderung an ein belastbares Hygienekonzept knüpft zudem an die gesetzlichen Rahmenbedingungen an, etwa im Kontext der Pflicht zur Umsetzung und Bewertung von Hygienemaßnahmen nach einschlägigen Vorgaben. Gerade bei Implantaten kann schon eine geringe Abweichung in den Prozessketten – von der Vorbehandlung bis zur Lagerung – die Sicherheitsbilanz beeinflussen, weshalb Mess- und Dokumentationsketten als “Audit-fähige” Artefakte gedacht werden müssen.
Besonders deutlich wird die Logik der lückenlosen Überwachung anhand externer Prüfungen nach früheren Zwischenfällen. In der Schweiz wird der Einsatz eines bestimmten Cardioband-Systems am Inselspital nach einer Administrativuntersuchung am Universitätsspital Zürich extern prüfen lassen; Hintergrund sind dort festgestellte Mängel sowie eine erhöhte Sterblichkeit in einem zeitlichen Korridor zwischen 2016 und 2020, die in Verbindung mit dem System gebracht wurde. Für sich allein betrachtet gab es am Inselspital bislang keine Hinweise auf Sicherheitsprobleme bei 36 Implantationen, dennoch wird die Versorgungsqualität aktiv abgesichert. Solche Vorgehensweisen setzen einen Maßstab, der über Einzelfälle hinausweist: Der gesamte Lebenszyklus von Medizinprodukten muss in Qualitäts- und Risikoprozessen verankert sein.
Damit rückt auch die Frage in den Vordergrund, wie Kliniken ihre Kompetenz über mehrere Gewerke hinweg koordinieren. Auf der operativen Ebene gehört dazu ein zeitgemäßes Arbeitsschutz-Setup, etwa durch neue Handschuh-Generationen, die auf höhere Dehnbarkeit und optimierte Materialzusammensetzungen zielen. Gleichzeitig zeigen mobile Überwachungssysteme, dass Sicherheit nicht nur “hinter” der Tür der Sterilisation passiert. Ein kompakter Sensor, der leichtgewichtiges, mobiles Patientenmonitoring ermöglicht, richtet sich besonders an Rettungsdienste und die taktische Medizin – ein Bereich, in dem Netzqualität, Datenlatenz und robuste Betriebsfähigkeit entscheidend sind. Technisch betrachtet unterscheidet sich der Einsatz deutlich von stationären Systemen, aber beide teilen eine Kernherausforderung: verlässliche Messketten unter realen Bedingungen.
Neu ist vor allem, dass IT-Sicherheit als gleichwertiges Risikofeld neben physischer Prozesssicherheit betrachtet werden muss. Mit der stärkeren Vernetzung medizinischer Geräte entsteht eine zusätzliche Angriffsfläche: IoMT, also Internet of Medical Things, verbindet Aufbereitungs- und Versorgungsprozesse indirekt oder direkt mit Klinik-IT, Bedienoberflächen, Übertragungswegen und Backend-Systemen. Veranstaltungen wie der 6. Fokustag IT-Sicherheit im Bethanien Krankenhaus Moers greifen genau diese Überschneidung auf und ordnen sie regulatorisch ein, etwa im Rahmen des Krankenhauszukunftsgesetzes (KHZG) und der NIS2-Richtlinie. Branchenexperten betonen dabei in der Regel, dass Risikobewertungen nicht bei “Geräteinventar” enden dürfen, sondern auch Zugriffskontrollen, Patch-Strategien, Segmentierung und eine nachvollziehbare Incident-Readiness umfassen müssen.
In der Markt- und Wettbewerbsdynamik wird klar, dass mehrere Anbietergruppen parallel an Lösungen arbeiten – vom Sterilgut- und Logistik-Ökosystem bis zu Herstellern medizintechnischer Komponenten. Für Kliniken entsteht daraus allerdings weniger “Wahlfreiheit” als vielmehr Integrationsarbeit: Systeme müssen in bestehende Workflows eingebettet werden, ohne dass Security oder Nachvollziehbarkeit verloren gehen. Ein möglicher Vergleich zur Geräte- und Softwarewelt ist die Entwicklung von Cloud-nahem Betrieb gegenüber klassischer “On-Prem”-Modularität: Während Cloud-Deployment oft automatisiertere Updates erlaubt, bleiben bei lokal betriebenen Installationen viele Verantwortlichkeiten bei der Einrichtung. Genau hier wird das Asset Management besonders relevant, also die Frage, welches Gerät mit welcher Firmware, an welchem Netzwerksegment und mit welchem Wartungsfenster betrieben wird. Unternehmen, die diese Kette über mehrere Anbieter hinweg konsistent abbilden, erhalten Wettbewerbsvorteile bei Qualität und Compliance.
Ein weiterer Blickwinkel betrifft die historische Entwicklung: Aufbereitungsprozesse sind seit Jahrzehnten reguliert, doch der Fokus hat sich verschoben. Früher standen vor allem Prozessparameter und Validierungen im Vordergrund; heute zwingt die Kombination aus regulatorischem Druck, Erwartungsmanagement durch Audits und neuen technischen Realitäten zu einem stärker datengetriebenen Risikomanagement. Historisch wiederholten sich Muster, bei denen scheinbar isolierte technische Probleme größere Wirkung entfalten konnten, sobald sie in der Breite auftreten oder über den Lebenszyklus nicht hinreichend überwacht wurden. Die aktuelle Falllogik macht deshalb deutlich, dass Rückkopplungsschleifen – etwa zwischen Herstellerinformationen, klinischen Monitoring-Daten und AEMP-Auswertungen – früh und standardisiert implementiert werden müssen. Vergleichbar dazu wirken auch in der IT Disziplinen wie SBOM- und Vulnerability-Management: Ohne Transparenz in der Lieferkette bleibt Reaktion reaktiv.
Für die nächsten Monate lässt sich daraus eine praktische Roadmap ableiten. Erstens sollten Kliniken ihre Prozesse rund um AEMP und Implantate als durchgängige Qualitätskette behandeln und nicht als reine Abteilungslösung; entscheidend sind dabei definierte Verantwortlichkeiten für Validierung, Dokumentation, Schulung und Freigabe. Zweitens wird Asset Management für IoMT von einer “nice-to-have”-Tätigkeit zu einem operativen Pflichtprogramm, weil nur damit Patch- und Monitoring-Entscheidungen nachvollziehbar ausfallen. Drittens lohnt eine verlässliche Governance für externe Prüfungen und Stakeholder-Kommunikation: Wenn ein System vom Markt genommen wird oder Untersuchungen neue Fragen aufwerfen, müssen interne Prüfpfade und Eskalationsroutinen schnell greifen. Wie IT-Sicherheits-Analysten häufig formulieren, ist die grundlegende Stärke guter Programme die Fähigkeit, aus Vorfällen reproduzierbare Lernschleifen zu machen, statt sie als Einzelereignisse abzuschließen.
Langfristig entstehen daraus auch Chancen für Entwickler und Dienstleister in der Healthcare-IT. Wer Lösungen für Audit-Trails, Prozessdatenerfassung in der Aufbereitung, regelbasierte Risikoentscheidungen und Security-Monitoring entlang realer Workflows anbietet, adressiert einen wachsenden Bedarf der Kliniken. Der Zeithorizont wird dabei durch regulatorische Umsetzung und Beschaffungsvorhaben geprägt: NIS2 und KHZG wirken als Beschleuniger, während Herstellerinformationen zu Medizinprodukten den Qualitätszyklus fortschreiben. Unterm Strich deutet der aktuelle Impuls auf einen klaren Trend: Sicherheit wird stärker integriert – physisch in der AEMP, organisatorisch in der Governance und digital in der Vernetzung. Wer diese Ebenen zusammen denkt, reduziert nicht nur Risiken, sondern verbessert auch die Planbarkeit im Betrieb.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Medizinprodukte-Sicherheit: Neue Risiken bei Implantaten treffen Kliniken" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Medizinprodukte-Sicherheit: Neue Risiken bei Implantaten treffen Kliniken" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Medizinprodukte-Sicherheit: Neue Risiken bei Implantaten treffen Kliniken« bei Google Deutschland suchen, bei Bing oder Google News!