


LONDON (IT BOLTWISE) – Vor dem Start der GTA-6-Vorbestellungen nimmt die Zahl betrügerischer Kampagnen zu. Kriminelle täuschen Nutzer mit gefälschten Beta-Keys und Android-Adware und lenken Opfer auf Seiten, die Infostealer, Banking-Trojaner und bis hin zu Ransomware ausliefern können. Besonders riskant sind Angebote, die die vermeintliche „PC-Version zuerst“ versprechen, obwohl Rockstar den PC-Launch deutlich später ankündigt. Der Artikel zeigt, wie diese Maschen technisch funktionieren, warum gerade Windows- und Mobile-Communities im Fokus stehen und welche Schutzmaßnahmen Unternehmen und Nutzer jetzt umsetzen können.
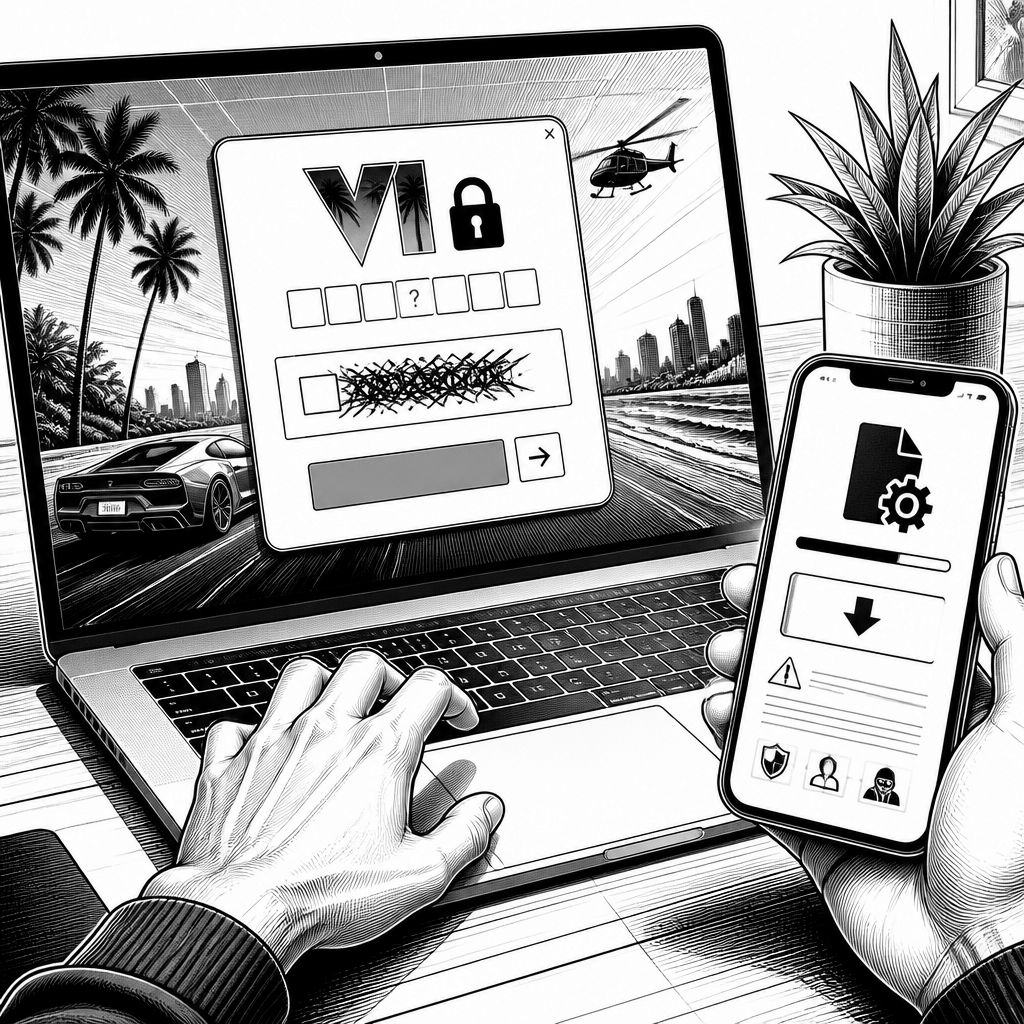
Kurz vor den Vorbestellungen zu „Grand Theft Auto 6“ rückt ein altbekanntes Muster wieder in den Vordergrund: Kriminelle profitieren von Hype und knappen Release-Infos, um Nutzer in eine künstlich erzeugte Zeitnot zu treiben. Sobald offizielle Plattformen bestimmte Varianten erst später liefern, entsteht ein „Warteschlangenfenster“, das Scammer gezielt ausnutzen. In der aktuellen Lage zielen die betrügerischen Aktivitäten vor allem auf PC- und Android-Nutzer, weil diese Gruppen im Vergleich zur schnelleren Konsolenverfügbarkeit am längsten warten müssen und gleichzeitig besonders häufig nach „frühen Zugängen“ oder „Alternativen“ suchen. Das Ergebnis sind gefälschte Zugänge, die im schlimmsten Fall in echte Datendiebstähle und Erpressungs-Workflows münden.
Technisch ist die Masche meist mehrschichtig und weniger spektakulär als sie wirkt. Typisch sind „Fake Beta Keys“ oder Abofallen, die Nutzer zu Formularen führen, die mit einer Verifizierung namens „Bist du ein Bot?“ tarnt werden. Solche Formulare dienen selten echten Authentifizierungszwecken; sie sind eher als Eingabetunnel gedacht, um personenbezogene Daten abzugreifen oder um eine weitere Redirect-Kette anzustoßen. Auf Android kommt häufig Adware hinzu, die sich als mobile „Beta“ tarnen lässt. Sobald die App installiert ist oder der Nutzer Berechtigungen erteilt, kann sie Daten aus dem Gerät extrahieren, den Browserumweg verstärken oder weitere schädliche Payloads nachladen.
Die Gefahr verschärft sich, weil die betrügerische Infrastruktur auf mehrere Schadenstypen optimiert wird. Auf gefälschten Download- und Piraterie-Seiten werden „Repacks“ angeboten, die sich als Spieldateien verkleiden, in Wahrheit aber Schadsoftware transportieren. Solche Pakete können in der Praxis Infostealer enthalten, die Passwörter, Session-Tokens oder Browserdaten auslesen, oder Banking-Trojaner, die auf Kontodaten und Zahlungswege abzielen. Bei Ransomware ist häufig das Ziel, verschlüsselte Daten mit Lösegeldforderungen zu koppeln; organisatorisch beginnt das oft mit frühen Informationsabgriffen, um später Zugriffspfade zu finden. Der entscheidende Punkt: Der erste Klick wirkt wie „nur ein Download“, aber er kann Teil einer Kette werden.
Wie Branchenexperten berichten, spielen Scammer gezielt mit Emotionen wie FOMO (Fear of Missing Out) und dem Wunsch, als Erstes etwas zu besitzen. In der Empfehlung zur Abwehr wird deshalb nicht nur das Meiden verdächtiger Links betont, sondern auch die Nutzbarkeit von Link-Checks: Wer URLs vor dem Klick gegen Risikoindikatoren prüft, reduziert das Risiko, auf kompromittierte Domains zu landen. Gleichzeitig gilt: Der gesunde Menschenverstand bleibt nur dann wirksam, wenn er mit konkreten Sicherheitsgewohnheiten kombiniert wird. Dazu gehören das strikte Vermeiden von „Keys“ aus inoffiziellen Quellen, die Kontrolle der App-Herkunft im Store, sowie die skeptische Haltung gegenüber „PC kommt sofort“-Behauptungen. Solche Aussagen widersprechen dem offiziellen Kommunikationsrhythmus und sind daher ein zentraler Indikator.
Historisch sind Release-nahe Kampagnen kein neues Phänomen. Schon bei früheren großen Titeln nutzten Angreifer ähnliche Lücken: Sobald begehrte Inhalte auf einer Plattform verzögert eintreffen, steigt die Nachfrage nach „Alternativen“, und damit auch das Interesse an Betrug. Auch die Entwicklung der Schadsoftware hat in dieser Zeit nachgezogen: Von einfachen Phishing-Seiten hin zu modularen Loadern, die je nach Zielsystem unterschiedliche Payloads ausrollen. Dass heute zusätzlich Adware und automatisierte Redirect-Ketten eingesetzt werden, passt zu einer breiteren Professionalisierung in der Cyberkriminalität: Skalierbarkeit entsteht durch standardisierte Templates, während der Inhalt an den jeweiligen Hype angepasst wird.
Im Marktkontext ist die „PC-Lücke“ dabei strategisch plausibel. Rockstar Games veröffentlichte große Open-World-Titel traditionell zuerst zeitexklusiv auf Konsolen; PC-Spieler warten in vielen Fällen länger. Das Zeitfenster ist für Scammer attraktiv, weil es nicht nur Traffic bringt, sondern auch eine Erwartungshaltung erzeugt: Wer „zu spät“ dran ist, ist eher bereit, riskante Wege zu gehen. Wettbewerber- und Plattformlogiken verstärken das: Während Stores wie Steam oder Konsolen-Marktplätze klare Authentifizierungs- und Zahlungsmechanismen haben, sind inoffizielle Quellen häufig der einzige vermeintliche Ausweg. Genau diese Lücke nutzen Betrüger, indem sie „frühere Zugänge“ verkaufen, die faktisch nicht existieren.
Ein weiterer Aspekt ist die Rolle mobiler Ökosysteme: Android ist für Angreifer attraktiv, weil Nutzer dort trotz gestiegener Sicherheitsmodelle weiterhin häufig Berechtigungen erteilen, etwa aus Neugier oder durch irreführende Installationslogiken. Dadurch können Adware-Varianten Browserumleitungen auslösen, die in Richtung schädlicher Seiten führen, und sie können die Interaktion mit Links automatisieren. Aus Unternehmenssicht ist das relevant, weil mobile Endgeräte in Firmenumgebungen oft E-Mail- und Authentifizierungsdaten enthalten. Schon ein „nur privater Download“ kann somit indirekt Geschäftsprozesse betreffen, etwa wenn Zugangsdaten lokal gespeichert sind oder MFA-Workflows kompromittiert werden.
Für den weiteren Verlauf ist der wahrscheinlichste Effekt eine Welle kurz vor und direkt nach den Vorbestellungen. Selbst wenn Rockstar den Release-Termin für Xbox Series X/S und PlayStation 5 auf den 19. November 2026 festlegt und der PC-Launch später erwartet wird, werden Scammer ihre Landingpages zeitlich takten, um Such- und Empfehlungsverkehr zu kapern. Experten gehen in solchen Phasen häufig davon aus, dass die Kampagnen dynamisch umgestellt werden: neue Domains, neue Formulierungen, neue „Keys“ und andere Installationspakete, während die Kernlogik erhalten bleibt. Daraus folgt für IT und Security: Block-Listen und Webfilter sollten kurzfristig angepasst werden, und Nutzeraufklärung sollte in verständlichen, handlungsorientierten Sätzen erfolgen.
Regulatorisch und datenschutzseitig lohnt zusätzlich der Blick auf die typischen Datenpfade dieser Betrugsformulare. Wo „Bist du ein Bot?“-ähnliche Checks eingebaut sind, werden oft dennoch personenbezogene Daten abgegriffen oder zumindest in Folgeprozesse eingespeist, etwa E-Mail-Adressen, Nutzungsangaben oder Zahlungsdetails im Rahmen von Abo-Fallen. Das kollidiert unmittelbar mit den Anforderungen an Transparenz, Zweckbindung und Datensparsamkeit, wie sie in der EU im Datenschutzrahmen verankert sind. Unternehmen, die Accounts oder Systeme für Spieler-Communities betreiben, sollten deshalb Logging und Incident-Response ernst nehmen: verdächtige Sign-in-Versuche, ungewöhnliche Downloadpfade und abrupte Abweichungen im Traffic können frühe Indikatoren sein. Wer das früh erkennt, kann in vielen Fällen die Ausbreitung von Infostealern und Trojanern stoppen, bevor Erpressungsversuche überhaupt beginnen.
In der Zukunft wird entscheidend sein, wie konsequent Plattformen und Sicherheitsanbieter die Angriffsfläche verkleinern. Technisch bedeutet das etwa strengere Reputation-Mechanismen für Domains, schnellere Entfernung gefälschter Apps und die Verbesserung von Schutzschichten gegen Social Engineering. Unternehmen sollten parallel ihre Sicherheitsarchitektur so auslegen, dass ein einzelner kompromittierter Endpunkt nicht zum Game-Over wird: Segmentierung, Least Privilege, sichere Browser- und Download-Richtlinien sowie Monitoring auf Anomalien im Authentifizierungsverhalten. Wenn in den kommenden Wochen die Aufmerksamkeit weiter steigt, bleibt die wichtigste Leitplanke: Nicht auf „PC zuerst“-Versprechen aus inoffiziellen Quellen setzen und Transfers nur über vertrauenswürdige Distribution-Kanäle abwickeln. Dann sinkt das Risiko, dass ein Release-Event zur Eintrittskarte in eine Ransomware-Kette wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "GTA-6-PC-Falle: Scammer nutzen Release-Lücke für Ransomware & Infostealer" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "GTA-6-PC-Falle: Scammer nutzen Release-Lücke für Ransomware & Infostealer" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »GTA-6-PC-Falle: Scammer nutzen Release-Lücke für Ransomware & Infostealer« bei Google Deutschland suchen, bei Bing oder Google News!