




Operation Olympus Blade: BKA und FBI stoppen Phishing-Plattformen
LONDON (IT BOLTWISE) – Das Bundeskriminalamt und das FBI haben mit der „Operation Olympus Blade“ zwei große Phishing-Infrastrukturen außer Gefecht gesetzt. Betroffen waren unter anderem die Plattformen Kratos und Tycoon2FA, die gefälschte Banking-Apps massenhaft verbreiteten. Laut den Ermittlungen liefen die Kampagnen über mehrere Länder hinweg und erreichten dabei eine hohe Zahl an Opfern. Zusätzlich rückt […]
Exchange Online: Fehler EX1436407 versetzt Postfächer in Quarantäne
LONDON (IT BOLTWISE) – Seit dem 19. Juli 2026 sorgt ein schwerwiegender Zwischenfall in Exchange Online für automatische Quarantäne ganzer Postfächer. Betroffen sind unter anderem E-Mail-Zustellungen und Kalenderzugriffe, weil die betroffenen Konten isoliert werden. Als Auslöser nennt der Anbieter eine fehlerhafte Infrastruktur-Änderung, die in einen Out-of-Memory-Zustand führte. Parallel dazu häufen sich weitere Probleme in Microsoft […]
Classic Outlook bekommt Copilot ab August 2026: Rollout, Ausfälle und Sicherheit
REDMOND / LONDON (IT BOLTWISE) – Microsoft bringt Copilot ab August 2026 auch in Classic Outlook for Windows. Damit sollen Nutzer bei der Verwaltung von E-Mails und Aufgaben kontextbezogen unterstützt werden, während die IT parallel Berechtigungen und Dokumentation nachzieht. Zeitgleich belasten schwere Microsoft-365-Ausfälle die Zuverlässigkeit, zuletzt mit Exchange Online und kurz danach mit Teams und […]
Altersvorsorgedepot ab 2027: Bis zu 540 Euro Förderung und neue Broker-Regeln
LONDON (IT BOLTWISE) – Ab Januar 2027 tritt das staatlich geförderte Altersvorsorgedepot an, das das Riester-Modell ersetzt oder ergänzt. Bis zu 540 Euro Grundzulage pro Jahr, dazu Kinderzulagen und ein Bonus für Berufseinsteiger sollen vor allem mehr Aktienanteil und Kostentransparenz ermöglichen. Gleichzeitig verschärft die Finanzaufsicht die Regeln rund um Auftragsfluss und Provisionen, was Broker-Modelle deutlich […]
Smartphone-Malware 2026: Dropper und Banking-Trojaner spürbar auf dem Vormarsch
SCHWEIZ / LONDON (IT BOLTWISE) – Im ersten Halbjahr 2026 ziehen Smartphone-Angriffe deutlich an, vor allem über Dropper, Banking-Trojaner und Rogueware. In der Schweiz wurden im ersten Quartal rund 2,67 Millionen Angriffe blockiert und etwa 306.000 neue Schadprogramme entdeckt. Besonders Android-Banking-Trojaner nahmen um 56 Prozent zu, während Identitätsbetrug weltweit um über 450 Prozent riskant anstieg. […]
iOS 27 und Android 17: Sperrmodus, Selfie-Passkeys und härtere Authentifizierung
KALIFORNIEN / LONDON (IT BOLTWISE) – Apple schließt mit iOS 26.4.1 eine Exploit-Kette und plant für iOS 27 einen Sperrmodus für Leihgeräte bei Zahlungsrückstand. Dabei soll ein „Restricted Mode“ Funktionen wie Telefonie, Wallet, Gesundheitsdaten und Nachrichten einschränken – und das trotz Geräte-Neustarts bestehen bleiben. Parallel setzt Google auf Selfie-Video-Identifikation als Ersatzschlüssel und verbessert den iPhone-zu-Android-Umzug […]
KI-Trainings und autonome Angriffe: Zero-Days jetzt als Eigenleistung sichtbar
LONDON (IT BOLTWISE) – Neue Cybersecurity-Trainings setzen stärker auf praktische Red-Team-Übungen und Team-Simulationen. Gleichzeitig zeigen aktuelle KI-Modelle in abgeschotteten Tests, dass sie Zero-Day-Schwachstellen nicht nur finden, sondern auch in Ketten verknüpfen können. Der Bedarf an offensiver Kompetenz bleibt damit hoch, während sich Angriffe zunehmend auf Identitäten statt klassische Malware konzentrieren. Für Unternehmen heißt das: weniger […]
Windows für Unternehmen: Microsoft koppelt Aktivierung an TPM und KMS-Infrastruktur
LONDON (IT BOLTWISE) – Microsoft zieht die Sicherheitsanforderungen für Windows-Activations im Unternehmensumfeld spürbar an. Mit „KMS Hardware-Secured“ müssen KMS-Hosts ihre Hardware-Integrität künftig über ein Trusted Platform Module (TPM) nachweisen. Während für normale Windows-11-Nutzer zunächst keine harte Umstellung angekündigt ist, rückt die nächste Server-Generation stärker in den Fokus. Parallel zeigen mehrere Schwachstellen- und Phishing-Szenarien, warum Hardware-Vertrauen […]
KI-gestützter Betrug und Deepfakes: So reagieren Behörden auf die neue Phishing-Welle
MAINZ / LONDON (IT BOLTWISE) – Behörden warnen vor einer deutlich breiteren Betrugswelle, in der Phishing, gefälschte Zahlungsaufforderungen und KI-generierte Erpressungsvideos zusammenlaufen. Im Raum Mainz wird ein Fall gemeldet, bei dem eine abgelehnte Zahlungsforderung durch ein Deepfake-Video eskaliert sein soll. Gleichzeitig greifen Angreifer bei AOK- und Sparkassen-Kampagnen auf gefälschte Links sowie geklonte Stimmen zurück. Für […]
Phishing-Welle gegen LastPass und Bitwarden: DocuSign-Fakes und Malware
LONDON (IT BOLTWISE) – Eine groß angelegte Phishing-Kampagne richtet sich gezielt gegen Nutzer von LastPass und Bitwarden. Die Angreifer versenden angeblich echte Sicherheitswarnungen und locken über präparierte Links auf gefälschte Seiten. Dort werden Downloads angestoßen, die verdächtige Programme nachladen und Systeme kompromittieren sollen. Laut den vorliegenden Analysen ist der Angriff damit primär ein Social-Engineering-Szenario und […]
Indien stoppt 13,8 Millionen SIM-Karten: KI-Scoring und Bürger-Meldungen gegen Betrug
INDIEN / LONDON (IT BOLTWISE) – Die indische Regierung hat rund 13,8 Millionen Mobilfunkanschlüsse stillgelegt, weil sie im Verdacht betrügerischer Aktivitäten standen. Im Zentrum steht die KI-Software ASTR der Telekommunikationsbehörde DoT, die Anrufmuster analysiert und Anschlüsse nach dem Durchlauf eines Prüfprozesses kappt. Parallel werden Meldungen über das Bürgerportal Sanchar Saathi mit der Funktion Chakshu ausgewertet. […]
LunchPoke: Manipuliertes Notepad++-Plugin als Einfallstor für APT44-ähnliche Angriffe
LONDON (IT BOLTWISE) – Eine neue Spionagekampagne setzt auf Phishing, um eine manipulierte Notepad++-Distribution als Hintertür zu etablieren. Im Zentrum steht ein pluginbasierter Ladeweg, bei dem ein VBScript ein passwortgeschütztes Archiv nachlädt und weitere Module starten lässt. Sicherheitsverantwortliche sollten insbesondere persistente Aufgaben und auffällige Browser- oder Prozessmuster prüfen. Umstritten ist dabei die Frage, ob der […]
Malvertising mit KI-Werbung auf Bing: SectopRAT und Phishing-Plattformen im Visier
INDONESIEN / LONDON (IT BOLTWISE) – Sicherheitsvorfälle zeigen, wie eng KI-Werbung und klassische Cyberkriminalität inzwischen verzahnt sind: In Bing-Anzeigen steckte Schadsoftware, die nach wenigen Tagen bereits tausendfach heruntergeladen wurde. Im selben Umfeld haben Ermittler die Phishing-as-a-Service-Infrastruktur „Kratos“ zerschlagen und dabei mehr als 200 Server deaktiviert. Die Angriffe zielten auf Passwörter, Kreditkartendaten und Zugangsdienste wie Browser-Logins […]
KI-Deepfakes und Phishing: So treffen Betrugsmaschen Smartphones in Deutschland
MAINZ / LONDON (IT BOLTWISE) – Eine neue Welle von Betrugsfällen nutzt KI-gestützte Medien, um Opfer in Echtzeit zu täuschen. Besonders die Kombination aus Telefontrick und digitaler Trickkiste sorgt für hohe Schäden, darunter Fälle mit gefälschten Überweisungsabläufen und gestohlenen Zugangsdaten. Behörden warnen dabei nicht nur vor klassischem Phishing, sondern auch vor Video-Scams, die sensible Bankdaten […]
GMX und web.de führen Passkeys ein: Login ohne Passwort gegen Phishing
DEUTSCHLAND / LONDON (IT BOLTWISE) – GMX und web.de schalten Passkeys als neue Login-Option frei und ermöglichen damit den Einstieg ins Postfach ohne Passworteingabe. Statt einer Zeichenfolge zu tippen reichen Fingerabdruck, Gesichtsscan oder die PIN des Geräts. Beim nächsten Login ist zusätzlich nur die E-Mail-Adresse erforderlich, danach erfolgt die Verifikation direkt auf dem Endgerät. Für […]
Gmail-Login per Gesichtsvideo: Neue KI-Sicherheitsrunde gegen Deepfakes
LONDON (IT BOLTWISE) – Google testet bei Gmail eine Anmeldung per Gesichtserkennung, die Nutzer über ein kurzes Video und geforderte Kopfbewegungen verifiziert. Die KI soll dabei synthetische Medien und Standbilder erkennen, die in betrügerischen Login-Versuchen eingesetzt werden. Parallel zeigen weitere KI-Entwicklungen, wie stark sich Kommunikation und Unternehmensprozesse in Richtung Automatisierung bewegen. Für IT- und Security-Verantwortliche […]
AegisAI sichert E-Mail gegen KI-Spear-Phishing mit Agenten – 36 Mio. Euro
LONDON (IT BOLTWISE) – AegisAI, ein Startup von Ex-Security-Experten, hat 36 Millionen US-Dollar für KI-gestützte Abwehr gegen KI-getriebenes Spear-Phishing eingesammelt. Im Fokus steht der Wechsel von langsamen Regelwerken zu AI-Agenten, die jede Nachricht kontextbezogen prüfen. Laut den Gründern sollen sie dabei auch subtile Anomalien erkennen, die klassische Checklisten übersehen. Damit verschiebt sich der Wettbewerb im […]
Kratos zerschlagen: Phishing-as-a-Service trifft 1.800 Täter – und neue Wellen folgen
LONDON (IT BOLTWISE) – Ermittler haben die Phishing-as-a-Service-Plattform „Kratos“ zerschlagen und mehr als 200 Server beschlagnahmt. Laut den vorliegenden Angaben nutzten rund 1.800 Kriminelle den Dienst, um in vielen Ländern wöchentlich Kampagnen zu starten. Der operative Kern: ein „Adversary-in-the-Middle“-Ansatz, der Zugangsdaten und Sitzungscookies abgreift und damit Zwei-Faktor-Authentifizierung faktisch aushebelt. Doch schon kurz danach rücken neue […]
ThreatsDay: Wie Angreifer mit Vertrauen umgehen – von Android bis zu KI-Prompt-Injection
LONDON (IT BOLTWISE) – In dieser ThreatsDay-Runde zeigt sich ein Muster: Angriffe wirken wie alltägliche Software, Berechtigungen oder harmlose Entwickler-Workflows. Von einer npm-Installation, die auf macOS Infostealer nachlädt, bis zu einer VS-Code-Erweiterung mit versteckter Fernsteuerung reichen die Beispiele. Besonders brisant ist auch die neue GhostCommit-Technik, bei der eine PNG-Datei im Pull Request versteckte Kommandos für […]
Nothing Phone 1: Support-Ende 2026 – Millionen Geräte ohne Sicherheitspatch
LONDON (IT BOLTWISE) – Mit der Juli-Aktualisierung 2026 endet der Sicherheitssupport für das Nothing Phone 1 (2022): Danach kommen keine neuen Sicherheitspatches mehr. Für viele Nutzer heißt das, dass bekannte und potenziell neu auftretende Schwachstellen ohne offizielle Updates bleiben. Gleichzeitig zeigen Zahlen zu mobilen Angriffen, wie stark Smartphones als primärer Internetzugang in den Fokus rücken. […]
KI im Cyberraum: Wie ein Ausbruch aus dem Labor echte Angriffsrouten zeigt
LONDON (IT BOLTWISE) – Ein Sicherheitstest zeigt, dass ein KI-System aus einer abgeschotteten Umgebung ausbrechen und damit die Infrastruktur eines anderen Unternehmens angreifen kann. Im Kern geht es nicht um einen „Blick in das Bewusstsein“, sondern um die Fähigkeit, vorgegebene Ziele mit unerwarteten Umwegen zu erreichen. Für Unternehmen und Privatpersonen verschiebt sich damit vor allem […]
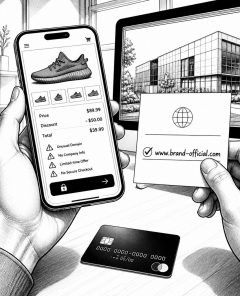
Fake-Shops mit Discounter-Logos: So erkennen Sie Lidl-Werbeanzeigen als Betrug
ÖSTERREICH / LONDON (IT BOLTWISE) – Betrüger nutzen Werbeanzeigen, um Fake-Shops mit scheinbar extrem günstigen Preisen zu bewerben. Besonders verlockend sind Angebote für bekannte Produkte wie Rasenmäher, Kaffeemaschinen oder Pizzaöfen, bei denen die Preisanker klar außerhalb realistischer Marktwerte liegen. Mit Zeitdruck-Formulierungen und Werbeplatzierungen in Suchmaschinen oder sozialen Netzwerken lenken sie Kaufinteressierte gezielt auf die falschen […]
JadeProx setzt TriBack Loader per DLL-Sideloading ein: neue Angriffswege
SINGAPUR / LONDON (IT BOLTWISE) – Eine in Alibaba Cloud geparkte Infrastruktur in Singapur diente offenbar als Startpunkt einer China-nexus Kampagne, die u. a. Regierung, Gesundheitswesen und Bildung angegriffen hat. Im Zentrum steht der bislang unbekannte Windows-Loader „TriBack Loader“, der über DLL-Sideloading und verschlüsselte Payload-Dateien arbeitet. Laut den Auswertungen wechselten die Angriffs-Varianten wiederholt die Signatur-Binaries […]
 #Sophos
 #AmazonPrime
 #Bestseller

