


BRÜSSEL / LONDON (IT BOLTWISE) – Die EU empfängt erstmals Taliban-Vertreter in Brüssel zu Gesprächen; parallel wird in der digitalen Infrastruktur der EU-Öffentlichkeit sichtbar, wie stark Cookie- und Consent-Mechanismen personenbezogene Daten berühren können. Der Artikel zeigt, warum Consent-Design, Drittanbieter-Weitergabe und Zugriffsdaten in sicherheitskritischen Kontexten plötzlich an Bedeutung gewinnen. Außerdem beleuchtet er, wie Unternehmen und Betreiber ihre Datenflüsse nach DSGVO, Sanktionen und Informationssicherheitsstandards ausrichten sollten. Im Fokus stehen dabei praktische Prüfpfade: von Endgeräte-Informationen bis zu Protokollierung und Risikokontrollen.
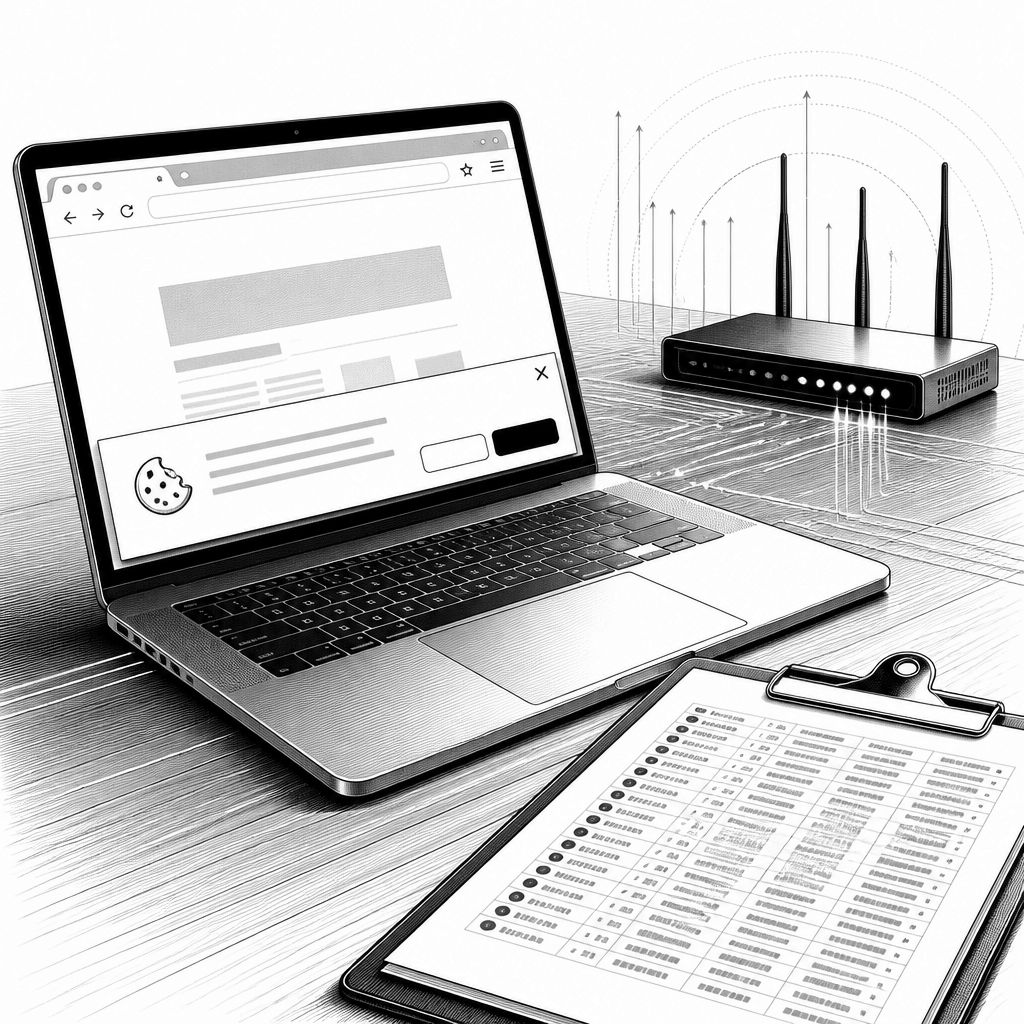
Die EU empfängt erstmals seit ihrer Machtübernahme Vertreter der islamistischen Taliban in Brüssel. Unabhängig von der politischen Bewertung rückt damit ein technisches Detail in den Vordergrund: Welche Daten werden bei solchen öffentlichen, multilateralen Prozessen überhaupt verarbeitet, und wie transparent sind Consent-Entscheidungen auf den genutzten digitalen Plattformen? Gerade in europäischen Portalen ist die Bandbreite der Datenverarbeitung oft groß: von Endgerät-Informationen über IP-Adressen bis hin zu Mess- und Werbezwecken. Für IT- und Security-Teams heißt das: Datenschutz ist nicht „nur“ Rechtsabteilung, sondern Teil der Betriebsarchitektur.
Ein typischer Consent-Flow besteht aus mehreren Schichten. Nutzerzustimmung wird häufig verwendet, um Informationen auf dem Endgerät zu speichern oder zu lesen, außerdem werden Geräte-Scans zur Identifikation herangezogen. In der Praxis werden dabei nicht selten geolokationsbezogene Daten verarbeitet und Zielsysteme mit browsernahen Signalen angereichert. Besonders kritisch ist die Drittanbieter-Komponente: Laut dem bereitgestellten Text kann die Verarbeitung je nach Funktion an bis zu 280 Drittparteien weitergegeben werden. Selbst wenn diese Verarbeitung „nur“ für Messung oder personalisierte Inhalte gedacht ist, entsteht ein weit verzweigtes Lieferketten- und Vertrauensmodell, das in sicherheitspolitisch sensiblen Kontexten deutlich stärker geprüft werden muss.
Hier lohnt der Vergleich zu gängigen Consent-Management-Ansätzen im Markt: Plattformen setzen häufig auf Dienstleister wie OneTrust, Quantcast oder ähnliche Consent- und Tag-Management-Stacks. Der Unterschied zwischen „technisch machbar“ und „risikominimiert“ liegt in der Frage, ob Consent wirklich granulär durchgesetzt wird. Moderne Lösungen können zwar Tags dynamisch aktivieren oder deaktivieren; entscheidend ist aber, wie sauber die Policy im Browser-Stack und in der Server-Logik abgebildet ist. Expertenbetrachtungen aus der Security-Praxis zeigen immer wieder, dass Werbe- und Tracking-Ökosysteme oft die größte Angriffsfläche für Datenexfiltration und unerwartete Metadatenabflüsse darstellen. Wenn dann noch Kommunikationsanlässe mit politischen Akteuren hinzukommen, steigt der Bedarf an auditierbaren Prozessen, klaren Datenminimierungsregeln und belastbaren Nachweisen gegenüber Aufsichtsbehörden.
Historisch betrachtet war Cookie-Consent lange Zeit eine reine UX-Frage. Mit der DSGVO und späteren Leitlinien zu Einwilligung und Transparenz wurde daraus eine technische Anforderung: Einwilligung muss informierter, nachweisbarer und widerrufbar sein. Der bereitgestellte Text erwähnt zwar, dass Einwilligung freiwillig ist und jederzeit widerrufen werden kann, aber in der Umsetzung zählt der konkrete technische Pfad: Wird der Widerruf serverseitig umgesetzt, sodass Messdaten nicht weiterlaufen? Werden bereits gesetzte Storage-Mechanismen sauber entfernt oder bleiben sie in Abhängigkeiten bestehen? Aus Sicht von Sicherheitsteams sind außerdem Access Logs, Consent-Event-Logs und eine nachvollziehbare Zuordnung von Datenkategorien zu Zwecken entscheidend. Das ist nicht nur „Compliance“, sondern auch forensische Grundlage, falls es zu Missbrauch oder zu einer unbeabsichtigten Weitergabe kommt.
Marktseitig verschärft sich der Druck, weil Tracking-Ökosysteme zunehmend schwerer kontrollierbar sind. Browser-Updates, Consent-Restriktionen, strengere Regulierungen und Content-Security-Policies führen dazu, dass Anbieter ihre Datenflüsse ständig umbauen müssen. Unternehmen, die Plattformen für Kommunikation, Presse und Austausch betreiben, stehen dabei vor einem Zielkonflikt: Einerseits sollen Inhalte und externe Dienste integriert werden, andererseits muss die Datenverarbeitung messbar minimal gehalten werden. Branchenbeobachter berichten, dass viele Organisationen erst spät erkennen, wie stark sich „Endgerätinformationen“ und „IP-basierte“ Metadaten in Profilierungs- und Messpipelines verketten. In einem Umfeld, in dem sensible politische Prozesse stattfinden, kann selbst ein scheinbar harmloser Parameter wie ein Browser-Fingerprint zusätzliche Risiken erhöhen – etwa durch wiedererkennende Signale.
Aus regulatorischer Sicht ist außerdem die Abgrenzung zu Sanktionen und Informationssicherheitsvorgaben relevant. Auch wenn Datenschutz und Sanktionen unterschiedliche Rechtsbereiche sind, überlappen sich die Pflichten in der operativen Umsetzung: Wer Zugriff auf Systeme gewährt, wie Identitäten überprüft werden, welche Daten für Monitoring genutzt werden und wie lange Logdaten gespeichert bleiben. Für Betreiber öffentlicher Webseiten bedeutet das: Consent ist nur ein Baustein, daneben müssen Risikoanalysen für Drittanbieter-Integrationen, Datenverarbeitungsregister, Verträge zur Auftragsverarbeitung sowie technische Kontrollen wie Segmentierung, Rate-Limits und strikte Zweckbindung greifen. Damit wird nachvollziehbar, warum „Datenschutz by Design“ gerade dann wichtig wird, wenn Kommunikationskanäle politisch aufgeladen sind.
In die Zukunft gedacht wird sich der Trend hin zu stärkerer Granularität durchsetzen: Consent-Modelle werden technisch genauer, etwa durch zweckgebundene Schalter pro Tag-Kategorie (z. B. Messung vs. Personalisierung) und durch serverseitiges Durchsetzen der Widerrufe. Gleichzeitig wird die wachsende Bedeutung von Protokollierung und Plattform-Observability den Betriebsalltag prägen: Teams sollten in der Lage sein, in Minuten zu beantworten, welche Datenkategorien zu welchem Zeitpunkt aktiv waren und welche Drittanbieter angesprochen wurden. Für Entwickler bedeutet das mehr Engineering in Richtung Policy-as-Code, bessere Tag-Architektur und sauberere Trennung zwischen Frontend-Integration und backendseitiger Datenverarbeitung. Der Ausblick ist klar: Wer diese Basis jetzt stärkt, reduziert nicht nur Rechtsrisiken, sondern verbessert auch die Resilienz gegenüber Fehlkonfigurationen und Datenmissbrauch – unabhängig davon, wer gerade politisch auf der Bühne steht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "EU-Gespräche mit Taliban und Datenschutz-Realität: Wie Consent, Zugriffsdaten und Compliance zusammenspielen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "EU-Gespräche mit Taliban und Datenschutz-Realität: Wie Consent, Zugriffsdaten und Compliance zusammenspielen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »EU-Gespräche mit Taliban und Datenschutz-Realität: Wie Consent, Zugriffsdaten und Compliance zusammenspielen« bei Google Deutschland suchen, bei Bing oder Google News!