


IRAN / LONDON (IT BOLTWISE) – Ein massiver Cyberangriff hat in Iran kartengestützte Zahlungen sowie Geldautomaten und Mobile-Banking in großen Teilen des Landes lahmgelegt. Betroffen sind laut Meldungen mehrere Staatsbanken, während die staatliche ISC die Störungen vorerst vor allem zur Eindämmung von unbefugtem Zugriff stoppt. Der Vorfall stützt die These, dass APT-Gruppen gezielt zentrale Interbank-Kommunikation treffen, nicht nur einzelne Filialsysteme. Für Unternehmen weltweit ist der Zeitpunkt besonders lehrreich: Redundanz, Incident Response und die Prüfung von Backups müssen bei Zahlungsinfrastruktur regelmäßig geübt werden.
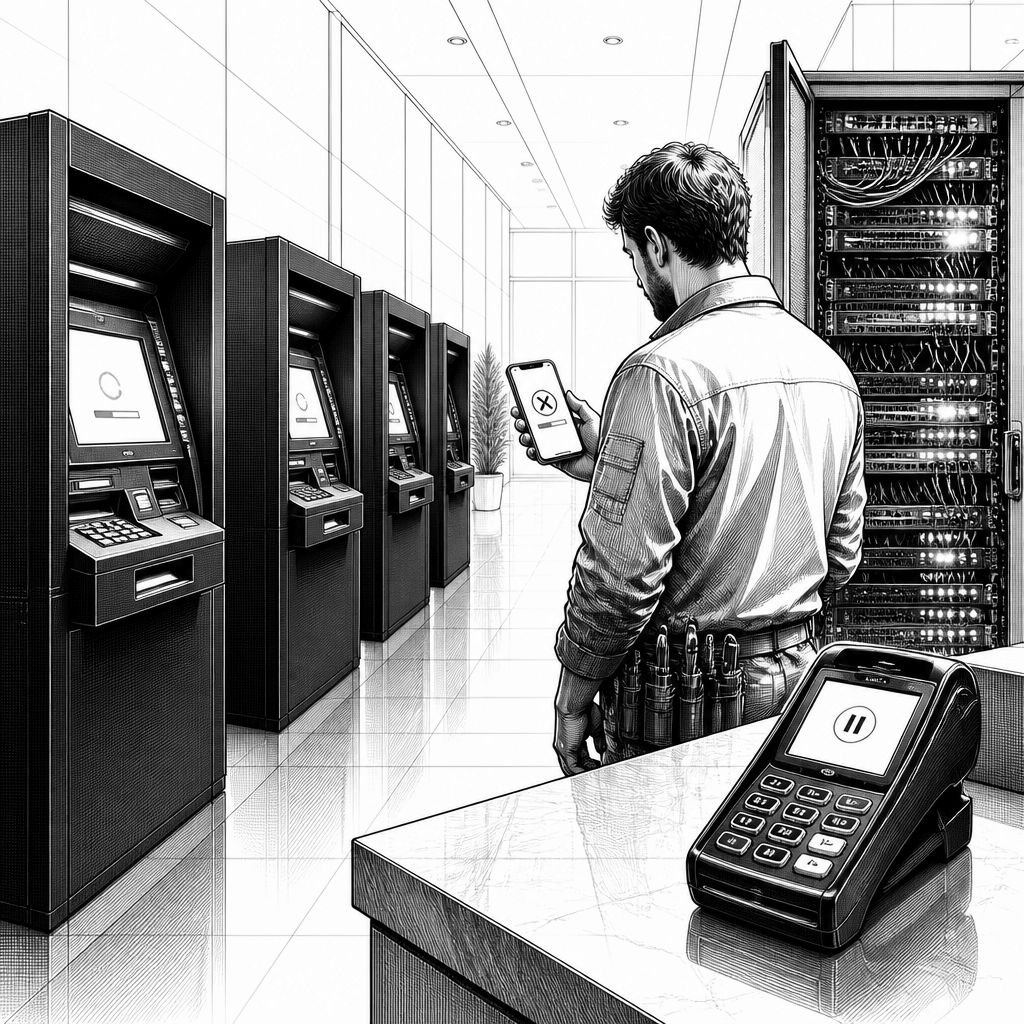
In Iran zeigt ein Cyberangriff mit dem Namen „Black Wolves“ eindrucksvoll, wie fragil hochzentralisierte Zahlungsinfrastrukturen sein können. Am Dienstag meldeten staatliche Stellen schwere Störungen bei kartengestützten Zahlungen; in der Folge fielen vielerorts Geldautomaten, Bezahlterminals und Mobile-Banking-Apps aus. Für Kunden bedeutete das nach kurzer Zeit vor allem eines: Überweisungen und Bargeldverfügbarkeit standen nicht zuverlässig zur Verfügung. Entscheidend ist dabei weniger die Schlagzeile als die Architektur dahinter – denn der Vorfall deutet darauf hin, dass nicht jede Bank „für sich“ betroffen war, sondern ein gemeinsames Kommunikations- und Service-Layer eingeknickt ist.
Technisch wirkt der Angriff wie ein infrastruktureller „Single Point of Failure“: Die staatliche Informatics Services Corporation (ISC) steuert nach bisherigen Angaben zentrale interbanknahe Netzwerke wie Shetab und Shaparak. Wenn genau diese Kommunikationswege gestört werden, geraten Transaktionen zwischen Instituten ins Stocken, selbst wenn lokale Anwendungen oder Kassensysteme noch teilweise laufen. Berichte sprechen zudem davon, dass einige Institute zeitweise erst durch Hardware-Austausch wieder hochfahren wollten, aber ohne durchschlagenden Erfolg. Das passt zu typischen APT-Mustern, bei denen Angreifer Persistenz über mehrere Komponenten aufbauen und dann gezielt zentrale Pfade „abschalten“ oder kompromittieren.
Mehrere Staatsbanken wurden im Umfeld der Meldungen als besonders betroffen genannt, unter anderem Bank Melli, Bank Saderat und Bank Tejarat; zusätzlich berichten weitere Häuser wie Bank Mellat, Bank Sepah, Bank Resalat sowie Bank Tose’ e Ta’avon von Ausfällen. Für die Marktwirkung ist das relevant, weil solche Institute einen großen Anteil an alltäglichen Zahlungen abwickeln – inklusive Gehalts- und Rententransfers. Die wirtschaftliche Folge solcher Unterbrechungen geht über die kurzfristigen Umsatzeinbußen hinaus: Wenn Zahlungsflüsse stocken, entstehen Dominoeffekte bei Lieferketten, Cash-Management und Zahlungsversprechen an Kunden. Genau diese Kaskade unterscheidet einen „IT-Vorfall“ von einem echten Business-Continuity-Event.
Der Kontext zeigt zudem, dass es sich nicht um einen isolierten Betriebsunfall handelt. Schon Mitte Juni 2026 soll es einen ersten Angriff auf eine gemeinsame Infrastruktur von vier Großbanken gegeben haben. Ein Abgeordneter, Meysam Zohourian, ordnete die aktuellen Störungen dabei einem Angriff auf die zentrale Kommunikationsinfrastruktur der ISC zu. Branchenexperten bewerten solche Muster als klaren Hinweis auf APT-Gruppen, die weniger auf die „Peripherie“ zielen, sondern auf gemeinsame Gateways und Transportdienste. In Anlehnung an frühere Fälle wie kompromittierte Kommunikationswege in SWIFT-ähnlichen Zahlungsumgebungen wird damit ein wiederkehrendes Risiko greifbar: Wer Interbanken-Kanäle kontrolliert, kann selbst mit begrenzter Malware-Fußabdruckfläche große Betriebsbereiche lahmlegen.
Für die Einordnung „Wer steckt dahinter?“ liefert die Lage ein weiteres Spannungsfeld. Die Gruppierung Black Wolves habe sich zu dem Angriff bekannt und ihn als digitalen Protest gegen das politische System bezeichnet. Gleichzeitig macht die iranische Regierung ausländische Akteure verantwortlich; ein offizieller Schuldspruch wird dabei nicht genannt. Unabhängig von der Attribution ist für Unternehmen besonders wichtig, wie solche Vorfälle kommuniziert und gesteuert werden: Die ISC betont, dass keine Kundendaten gestohlen worden seien, gleichzeitig wurden kartengestützte Dienste vorübergehend gestoppt, um unbefugten Zugriff zu verhindern. Für Sicherheits- und Compliance-Teams ist das ein Hinweis auf die zentrale Trade-off-Frage zwischen „sofortiger Dienstfähigkeit“ und „Containment“ – und darauf, wie sauber Incident Decisions dokumentiert werden müssen.
Gerade die „Nicht-überwunden“-Phase, also Tage bis Wochen instabiler Wiederherstellung, ist für die Praxis der Maßstab. Wenn Ausfälle an manchen Instituten bereits zehn Tage andauern, müssen Techniker nicht nur Komponenten austauschen, sondern auch Integrität, Kommunikationszustände und Wiederanlauf-Risiken neu bewerten. Das spricht für gereifte Incident-Response-Prozesse mit klaren Kriterien: Welche Systeme dürfen als wiederhergestellt gelten, welche Daten müssen verifiziert werden, und wie wird verhindert, dass zurückkehrende Dienste kompromittierte Pfade erneut öffnen? Ein Sicherheitsleiter würde in so einer Situation laut Branchenbeobachtern typischerweise festhalten: „Backup allein reicht nicht – entscheidend ist die überprüfbare Wiederherstellung inklusive Vertrauenskette und Monitoring.“
Im Markt bedeutet das auch: Wettbewerber und IT-Dienstleister werden in den nächsten Wochen ihre eigenen Betriebs- und Kopplungsmodelle prüfen. Zentralisierte Plattformen – ob für Interbank-Kommunikation, Clearing- oder Zahlungsorchestrierung – geraten unter erhöhten Rechtfertigungsdruck. Analysten gehen davon aus, dass die Diskussion um Redundanz-Checklisten und erprobte Runbooks in den Vorständen weiter Fahrt aufnimmt, weil die Kosten eines Ausfalls direkt messbar werden. Für Unternehmen mit ähnlicher Infrastruktur stellt sich damit eine konkrete Wettbewerbsfrage: Wie schnell können sie zwischen „Containment“ und „kontrollierter Wiederinbetriebnahme“ wechseln, ohne dass Datenkonsistenz und Auditierbarkeit leiden?
Der Blick nach vorn sollte dabei nicht bei reinen technischen Maßnahmen stehen bleiben. Datenschutz und Regulierung spielen gerade in Zahlungsprozessen eine Rolle, weil Ausfälle und Sicherheitsvorfälle die Dokumentationspflichten und Meldewege berühren können – auch dann, wenn keine Datenexfiltration nachgewiesen ist. Unternehmen brauchen daher klare Kommunikations- und Beweissicherungsprozesse, die Logs, Integritätsnachweise und Zugriffsmatrizen umfassen. Mittel- bis langfristig wird die Branche stärker in Richtung „segmented trust“ und konsequente Isolation zentraler Transportpfade gehen, begleitet von strengen Zugriffsrechten, Multi-Faktor-Absicherung für Administratoren und Monitoring mit Frühwarnschwellen. Der iranische Vorfall ist damit weniger eine Randnotiz als ein Signal: Wer Zahlungsinfrastruktur betreibt, sollte APT-Resilienz als fortlaufende Betriebsdisziplin behandeln – nicht als Projekt im Jahreskalender.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Black Wolves Angriff lahmt Irans Bankenzahlungen: Was Unternehmen daraus lernen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Black Wolves Angriff lahmt Irans Bankenzahlungen: Was Unternehmen daraus lernen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Black Wolves Angriff lahmt Irans Bankenzahlungen: Was Unternehmen daraus lernen« bei Google Deutschland suchen, bei Bing oder Google News!