




LunchPoke: Manipuliertes Notepad++-Plugin als Einfallstor für APT44-ähnliche Angriffe
LONDON (IT BOLTWISE) – Eine neue Spionagekampagne setzt auf Phishing, um eine manipulierte Notepad++-Distribution als Hintertür zu etablieren. Im Zentrum steht ein pluginbasierter Ladeweg, bei dem ein VBScript ein passwortgeschütztes Archiv nachlädt und weitere Module starten lässt. Sicherheitsverantwortliche sollten insbesondere persistente Aufgaben und auffällige Browser- oder Prozessmuster prüfen. Umstritten ist dabei die Frage, ob der […]
Almonty: Sangdong startet erstes verkaufsfähiges Erz, Toronto-Notierung rückt näher
TORONTO / LONDON (IT BOLTWISE) – Almonty treibt seine Sangdong-Produktion weiter in Richtung Markt: Im Juni 2026 startet die Aufbereitung gelagerten Erzes und liefert erstmals verkaufsfähiges Wolframkonzentrat. Parallel dazu soll die Notierung an der Toronto Stock Exchange im Juli 2026 beginnen, während die Aktie weiterhin an Nasdaq, ASX und Frankfurt gehandelt wird. Für die Bewertung […]
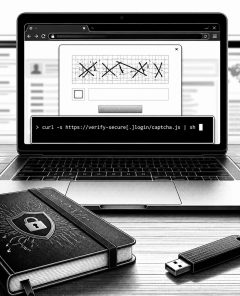
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
AMD Ryzen AI Developer Platform „Rex“: Debian-Linux als Basis für KI-Setups
LONDON (IT BOLTWISE) – AMD liefert mit der Ryzen AI Developer Platform „Rex“ eine eigene Linux-Distribution für sein Ryzen-AI-Ökosystem aus. Statt nur ROCm vorzuinstallieren, setzt das Setup auf ein Debian-basiertes System mit GUI-Controls für Tools wie vLLM, Llama.cpp, ROCm und sogar SSH-Zugänge. Entscheider: AMD paketiert Treiber- und User-Experience-Themen bereits ab Werk – inklusive Status- und […]
Umbrij-APT kapert Gmail per Shadow-Token-Umgehung von 2FA
LONDON (IT BOLTWISE) – Eine APT-Gruppe nutzt das Umbrij-Toolkit, um Unternehmens-Gmail-Konten zu übernehmen, ohne Passwörter zu stehlen. Stattdessen manipuliert sie OAuth-Tokens in aktiven Browser-Sitzungen und macht dadurch selbst 2FA wirkungslos. Im Zentrum steht die Methode „Shadow Token via Remote Debug (STRD)“, die Chrome- und Edge-Sitzungsdaten über einen Remote-Debugging-Port ausliest. Zusätzlich kommt ein DLL-Side-Loading-Ansatz zum Einsatz, […]
Gamaredon: Neue Malware und Cloud-Umgehung steigern Cyberangriffe auf Ukraine
UKRAINE / LONDON (IT BOLTWISE) – Gamaredon hat 2025 seine Angriffe auf die Ukraine spürbar intensiviert und dabei neue Schadsoftware sowie Cloud-Dienste als Tarnschicht eingesetzt. Laut ESET zielte die Kampagne vor allem auf das Abgreifen vertraulicher Informationen und kritischer Daten. Besonders auffällig sind Kombinationen aus Phishing mit eingebetteten Archiven, HTA-Downloadern, persistenter Ausführung über Windows-Startup-Mechanismen sowie […]
Gamaredon erweitert Malware-Kette und missbraucht Cloud-Services in Angriffen auf Ukraine
SLOWAKEI / LONDON (IT BOLTWISE) – Gamaredon treibt seine Angriffe auf ukrainische Behörden und Militär weiter voran und nutzt dabei eine wachsende Tool-Sammlung für Zustellung, Persistenz und In-Memory-Ausführung. Laut ESET wurden 2025 insgesamt 35 Spear-Phishing-Kampagnen beobachtet, mit Schwerpunkt in der zweiten Jahreshälfte. Auffällig ist zudem der verstärkte Rückgriff auf legitime Online-Dienste, die als Exfiltrationskanäle und […]
Gamaredon setzt 2025 verstärkt auf Cloud-Missbrauch und neue Malware
LONDON (IT BOLTWISE) – Der APT-Angreifer Gamaredon hat 2025 die Kampagnen gegen ukrainische Ziele deutlich ausgebaut: ESET dokumentiert 35 Spear-Phishing-Angriffe, die über mehrere Monate liefen. Im Zentrum stehen neue Downloader und PowerShell-Tools, die Payloads teils vollständig im Speicher ausführen. Dazu kommt eine stärker ausgebaute Tarnung über legitime Online-Dienste wie Telegra.ph und GoFile. Besonders kritisch: Einige […]
TinyRCT: Neue Backdoor eines APT zielt auf kritische Infrastruktur in Südostasien
SÜDOSTASIEN / LONDON (IT BOLTWISE) – Ein chinesischsprachig operierender APT-Akteur setzt in laufenden Kampagnen auf eine neue, maßgeschneiderte Backdoor namens TinyRCT. Die Malware kann beliebige Befehle ausführen, Dateien auflisten und exfiltrieren, Screenshots erfassen und sich anschließend selbst löschen. Laut Analyse eines Security-Teams wurden dabei auch Web-Shells gegen Regierungsstellen und kritische Infrastrukturen genutzt, um erst zu […]
Black Wolves Angriff lahmt Irans Bankenzahlungen: Was Unternehmen daraus lernen
IRAN / LONDON (IT BOLTWISE) – Ein massiver Cyberangriff hat in Iran kartengestützte Zahlungen sowie Geldautomaten und Mobile-Banking in großen Teilen des Landes lahmgelegt. Betroffen sind laut Meldungen mehrere Staatsbanken, während die staatliche ISC die Störungen vorerst vor allem zur Eindämmung von unbefugtem Zugriff stoppt. Der Vorfall stützt die These, dass APT-Gruppen gezielt zentrale Interbank-Kommunikation […]
FortiBleed trifft Verwaltung und Unternehmen: 75.000 Firewalls unter Druck
BRANDENBURG / LONDON (IT BOLTWISE) – Eine groß angelegte Attacke im Umfeld der FortiBleed-Kampagne hat laut Berichten Zehntausende Firewalls getroffen und in der Verwaltung Oranienburg zahlreiche Systeme offline gesetzt. Betroffen sind schätzungsweise 75.000 Geräte weltweit, während Sicherheitsforscher ein enormes Volumen an Login-Versuchen und gezielte Zugriffsversuche beobachten. Für Behörden und Unternehmen wird damit klar: Schon die […]
UNC6508: Chinesische Cyberspionage zielt auf Medizin-, Militär- und KI-Forschung
LONDON (IT BOLTWISE) – Google warnt vor einer nachverfolgten Cyberspionage-Kampagne aus dem Umfeld staatlicher Akteure, die in Nordamerika medizinische, akademische und militärnahe Forschungseinrichtungen ins Visier nimmt. Der Threat-Actor, intern als UNC6508 geführt, nutzt dem Bericht zufolge gezielt Systeme, die REDCap-Datenbanken und -Umfragen bereitstellen. Auffällig ist zudem der Einsatz eines maßgeschneiderten Schadcodes namens InfiniteRed, der mehrere […]
Whistleblower wirft IBM mögliche Vertuschung von Cybervorfällen vor
LONDON (IT BOLTWISE) – Ein früherer IBM-Manager macht in einer Klage Vorwürfe geltend: Das Unternehmen sei in den vergangenen Jahren mehrfach von staatsnahen Angreifern infiltriert worden und habe die Vorfälle anschließend nicht ausreichend offen gelegt. Besonders brisant sei dabei, dass IBM als zentraler Sicherheitsdienstleister der US-Regierung gilt. Der Fall berührt damit nicht nur Prozesse der […]
Almonty: Russell-Aufnahme am 29. Juni stärkt Kurs – trotz enger Wolfram-Lage
DILLON, MONTANA / LONDON (IT BOLTWISE) – Almonty Industries bekommt Ende Juni Rückenwind durch die geplante Aufnahme in Russell 1000 und Russell 3000. Gleichzeitig liefern operative Fortschritte aus der Sangdong- und Panasqueira-Achse belastbare Daten, während der Wolfram- und APT-Markt nahe Rekordniveaus handelt. Oppenheimer hebt das Kursziel an und verweist auf die Kombination aus enger Angebotslage […]
Gamaredon missbraucht WinRAR-CVE-2025-8088 für GammaWorm- und GammaSteel-Ketten
KIEW / LONDON (IT BOLTWISE) – Der russische APT-Cluster Gamaredon setzt offenbar seine Angriffe gegen die Ukraine fort und nutzt dabei weiterhin eine WinRAR-Schwachstelle (CVE-2025-8088) für eine mehrstufige Malware-Kette. Im Zentrum steht GammaPhish als HTML-Application-Payload, die wiederum VBScript-Downloader nachlädt, darunter GammaWorm mit Persistenz und Tarnung über Netzfreigaben sowie USB. Zusätzlich liefert GammaSteel modulare Datendiebstahl-Funktionen, die […]
Operation XENOFISCAL: Xeno RAT per Pashto-LNK und mshta.exe gegen Afghan Finance
KABUL / LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben die gezielte Kampagne „Operation XENOFISCAL“, bei der die Gruppe SideCopy offenbar mit Pashto-sprachigen LNK-Dateien und einem mehrstufigen mshta.exe/HTA-Ablauf das afghanische Finanzministerium angreift. Im Fokus stehen Spear-Phishing-Ziparchive, obfuscated JavaScript im Speicher und eine Registry-Persistenz, die sich wie ein Microsoft-Edge-Mechanismus tarnt. Die Hinterlassenschaften reichen von TCP-basierter Fernsteuerung bis zu […]
GRU-APT28 kapert Router per DNS-Hijacking: So schützen Unternehmen ihre Netze
LONDON (IT BOLTWISE) – Ermittler berichten, dass die GRU-Gruppe APT28 über Jahre tausende SOHO-Router in 23 US-Bundesstaaten kompromittierte, indem sie unpatched Firmware und Standardzugänge ausnutzte. Dabei wurden DNS-Anfragen so umgeleitet, dass Angreifer den Datenverkehr fortlaufend mitlesen und Zielsysteme über Server unter Kontrolle lenken konnten. Unternehmen und Beschäftigte im Homeoffice sollten daher besonders auf Router-Updates, die […]
ESET APT Activity Report: Geopolitische Cyber-Spionage nimmt zu
JENA / LONDON (IT BOLTWISE) – Der ESET APT Activity Report für Oktober 2025 bis März 2026 zeigt, dass staatlich unterstützte Gruppen ihre Cyber-Spionage spürbar ausweiten. Besonders Angriffe auf Energie- und Schifffahrtsstrukturen sowie auf Firmen aus Robotik und Künstlicher Intelligenz fallen auf. Analysten ordnen den Trend als stärker geopolitisch geprägt und schwerer zuzuordnen ein. Für […]
Blind Eagle trifft Kolumbiens Wahlinfrastruktur: RATs, Cloud-Missbrauch und Warnungen
BOGOTÁ / LONDON (IT BOLTWISE) – Die Hackergruppe Blind Eagle nutzt in der heißen Phase kolumbianischer Wahlen gezielt Spear-Phishing, RATs und Cloud-Infrastrukturen, um Regierung und Finanzsektor zu kompromittieren. Die bislang dokumentierten Angriffe setzen auf Credential-Diebstahl, Tastaturprotokollierung und die Ausspähung von Bankaktivitäten. Zusätzlich verschärft eine aktiv ausgenutzte Schwachstelle in VPN-Gateways die Lage für viele Institutionen. Der […]
GREYVIBE: KI-gestützte Malware-Kampagnen gegen Ukraine und typische OpSec-Fehler
LONDON (IT BOLTWISE) – Sicherheitsforscher berichten über GREYVIBE, eine seit 2025 beobachtete, mutmaßlich mit Russland verknüpfte Angreifergruppe, die Ziele in der Ukraine mit mehreren KI-unterstützten Angriffsketten ausspielt. Auffällig ist, dass die Akteure zwar KI für verschiedene Entwicklungs- und Operationsschritte einsetzen, aber gleichzeitig wiederkehrende OpSec-Fehler machen. Dazu gehören schlecht getarnte Testartefakte, verdächtige Online-Spuren und sogar Nebenhandlungen […]
APT Webworm modernisiert und greift europaweit Regierungen an
BELGIEN / LONDON (IT BOLTWISE) – Sicherheitsforscher melden eine deutliche Eskalation: Die APT-Gruppe Webworm verlagert ihr Vorgehen nach Europa und kombiniert dazu moderne KI-Ansätze mit legitimen Cloud- und Kommunikationsdiensten. Damit wird die Abwehr schwieriger, weil klassische Filter verdächtige Verbindungen weniger zuverlässig stoppen. Parallel verdichten sich Hinweise auf KI-gestützte Malware-Entwicklung im Umfeld iranischer Gruppen sowie auf […]
Iranischer APT nutzt SEO-Poisoning für Fake-Installer von SQL Developer
LONDON (IT BOLTWISE) – Ein iranisches APT setzt erstmals sichtbar auf SEO-Poisoning, um Nutzer zu einem gefälschten SQL-Developer-Download zu führen. Hinter dem scheinbar legitimen Installer steckt eine neu entdeckte Hintertür namens MiniFast, die sich per AppDomain hijacking in den Kontext vertrauenswürdiger .NET-Prozesse einschleust. Betroffen waren im Verlauf mehrerer Wellen im Frühjahr 2026 offenbar besonders Personen […]
Iran-nexus APT Screening Serpens: Neue RAT-Wellen und .NET-Start-Hijacking
SANTA CLARA / LONDON (IT BOLTWISE) – Palo Alto Networks’ Unit 42 beschreibt eine Iran-nexus Kampagne, die US-, Israel- und UAE-Ziele über Monate hinweg angegriffen hat. Im Fokus stehen neue Varianten von Remote-Access-Trojanern, die als zwei Malware-Familien gebündelt wurden. Besonders brisant ist ein Technikwechsel: Angreifer sollen den Initialisierungsprozess von .NET-Anwendungen mittels AppDomainManager hijacking manipuliert haben. […]
Almonty liefert erste Sangdong-Daten: 2.300 Tonnen Wolframkonzentrat im Fokus
TORONTO / S D KOREA / LONDON (IT BOLTWISE) – Almonty macht mit den ersten Produktionsdaten aus der Sangdong-Mine den operativen Fortschritt messbar: Geplant sind 640.000 Tonnen Erz pro Jahr und am Ende rund 2.300 Tonnen Wolframkonzentrat. Parallel treibt ein zweites Projekt mit Molybdn-Auftrag die Auslastung und glattet das Risiko. Gleichzeitig spitzt sich der Wolfram-Markt […]
 #Sophos
 #AmazonPrime
 #Bestseller

