


BONN / LONDON (IT BOLTWISE) – Rückgewinnungsgarantien entpuppen sich zunehmend als zweiter Betrug: Mehrere Fälle zeigen, wie Opfer nach dem ersten Anlagebetrug erneut Zahlungen leisten sollen. In Baden-Württemberg verlor ein Investor über 500.000 Euro, weil Täter eine Auszahlung mit Gebühren und Versicherungsbeiträgen verknüpften. Rechtsexperten ordnen die Masche als Recovery Scam ein und warnen vor Social Engineering über Messaging-Dienste sowie Account-Takeover-Angriffen. Für Betroffene wird klar: Beweise sichern, Bank sofort informieren und keine Zugriffe oder Freigaben an Unbekannte geben.
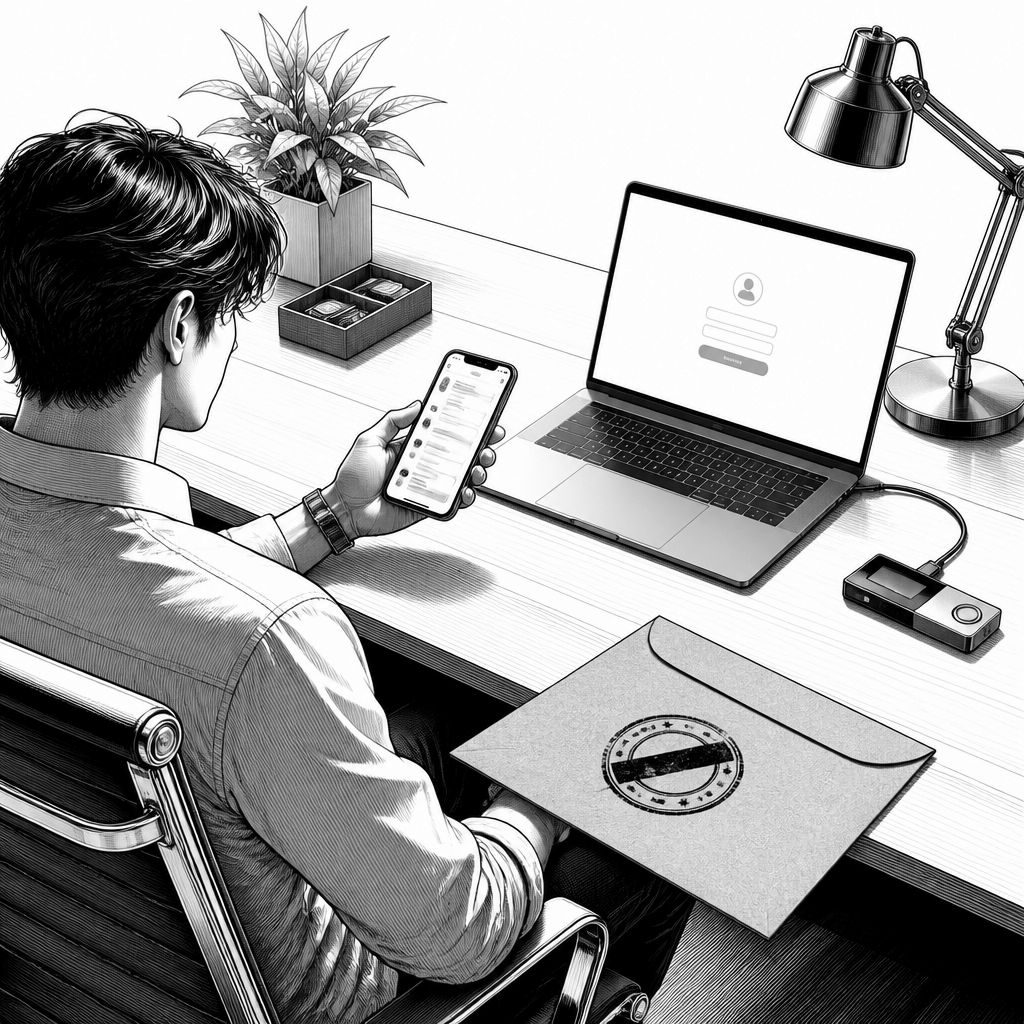
Recovery Scams wirken wie eine „zweite Chance“, sind in der Praxis aber ein zusätzlicher Schlag gegen bereits Geschädigte. In den letzten Tagen wurden mehrere Fälle bekannt, bei denen Privatanleger teils sechsstellige Beträge erneut verloren. Der Mechanismus ist dabei überraschend konsistent: Nach dem ersten Anlagebetrug melden sich Täter als vermeintliche Ermittler, Behördenvertreter oder spezialisierte Kanzleien und behaupten, sie könnten das verlorene Kapital zurückholen. Statt echter Rückabwicklung folgt jedoch eine neue Zahlungsaufforderung – häufig gebunden an Gebühren, „Versicherungsbeiträge“ oder Krypto-Transfers. Genau diese Eskalationslogik macht die Masche besonders gefährlich.
Ein besonders schwerer Fall ereignete sich im Landkreis Heilbronn: Ein Anleger verlor über 500.000 Euro, nachdem er bereits 2024 auf einer vermeintlichen Handelsplattform investiert hatte. Später sagten die Täter eine Gewinnsumme von fast einer Million Euro zu, knüpften die Auszahlung aber an vorherige Zahlungen. Wie bei vielen Varianten dieser Betrugsfamilie wurden die eingezahlten Gelder anschließend in Bitcoin umgewandelt und über mehrere Wallets transferiert. Diese „Mehrstufen“-Überweisung erschwert die Nachverfolgung, weil Wallet-Ketten nicht identisch mit realen Empfängeridentitäten sind und sich Spuren schneller verwischen lassen.
Auch in anderen Bundesländern zeigt sich das Muster. Aus Sachsen wurde berichtet, dass ein Anleger im März 2026 eine Website für Geldanlagen fand, anschließend von einem vermeintlichen Berater kontaktiert und stark unter Druck gesetzt wurde. Am Ende leistete er Zahlungen von 219.000 Euro. Die Täter suggerierten, ein Vermögen von etwa einer Million Euro sei bereits vorhanden, verlangten jedoch bei einem Auszahlungsversuch zusätzliche, oft fünfstellige Gebühren. Der technische Kern dahinter ist nicht neu: Social Engineering koppelt den vermeintlichen Auszahlungsprozess an eine emotionale Dringlichkeit, die bei Opfern nach dem ersten Verlust ohnehin hoch ist.
Rechtsexperten beobachten den Anstieg und ordnen Recovery Scams klar als Täterstrategie ein, die auf die Vulnerabilität bereits kompromittierter Personen setzt. „Wer einmal Geld verloren hat, ist psychologisch empfänglich für jede Erklärung, die wie eine legitime Rückholung klingt“, wird aus juristischen Kreisen betont. Wichtig ist dabei, dass Warnsignale häufig operational erkennbar sind: Kontaktpersonen bleiben intransparent, Identitäten lassen sich nicht verifizieren, und die Rückholung hängt an weiteren Zahlungen – statt an einem überprüfbaren behördlichen oder zivilrechtlichen Verfahren. Häufig werden dabei Messaging-Dienste für den Erstkontakt genutzt, wodurch die Täter schneller, informeller und zugleich schwerer greifbar auftreten können.
Technisch profitieren die Betrüger von typischen Sicherheitslücken im Ablauf von Krypto-Transaktionen und im Authentifizierungsprozess. Viele Betroffene sehen nach dem ersten Betrug zwar, dass sie in eine gefälschte Umgebung geraten sind, erkennen aber nicht, dass ein zweiter Betrugszyklus auch über digitale Konten stattfinden kann. Neben reinem Gebührenbetrug kommt deshalb vermehrt Social Engineering hinzu, das auf Zugangsdaten abzielt: Sparkassen- und Bank-Umfelder warnen wiederholt vor falschen Bankmitarbeitern, die PIN-Informationen oder Online-Banking-Zugänge erbeuten wollen. In solchen Fällen reicht schon ein einzelner „Sicherheits“-Dialog, um den Kontozugriff zu kippen.
Ein Beispiel aus Sulzbach-Rosenberg zeigt, wie Support-Folgen in eine Schadenslogik übergehen können: Täter gaben sich als Support-Mitarbeiter eines großen Unternehmens aus und behaupteten, auf dem Gerät sei Schadsoftware aktiv. Daraufhin sollten persönliche Daten preisgegeben werden; gleichzeitig bestätigte der Betroffene Überweisungen. Solche Vorfälle passen in das Muster von „Account Takeover“: Die Täter versuchen, die Sicherheitsarchitektur durch gezielte Manipulation des Login-Prozesses oder durch das Auslösen bzw. Umleiten von Sicherheitsänderungen zu umgehen. Dabei reicht selbst eine Zwei-Faktor-Authentisierung (2FA) allein oft nicht, wenn Angreifer zugleich Sitzungen übernehmen, Geräte kompromittieren oder Freigaben im Benutzerworkflow erwirken.
Auch bei regulierten Krypto-Plattformen bleibt das Risiko real, denn Regulierungsstatus ersetzt keine Endnutzer-Sicherheit. Große Börsen und Custody-Anbieter wie Coinbase oder vergleichbare Plattformen reduzieren zwar Missbrauch innerhalb ihrer Systeme, können aber Social-Engineering-Angriffe auf Nutzer nicht vollständig verhindern. Wenn Opfer beispielsweise Wallets oder Sicherheitsparameter unabsichtlich an Täter übermitteln oder Auszahlungen über fremde Adressen autorisieren, hängt der Erfolg weniger vom einzelnen Exchange-Algorithmus ab als vom menschlichen Entscheidungsprozess. Für Unternehmen und Banken ist das deshalb eine Schulungs- und Prozessfrage: Wer operativ auf nachvollziehbare Freigaben und klare Eskalationswege setzt, bremst Betrugsketten deutlich.
Marktseitig ist die Timing-Strategie auffällig: Recovery Scams starten häufig kurz nachdem Opfer das erste Ereignis verarbeitet haben, aber bevor sie Belege strukturiert gesichert oder die Kommunikation mit Behörden und Banken konsolidiert haben. Die Täter nutzen dabei typische „Black-Box“-Erzählungen und versprechen eine Rückabwicklung, ohne jemals prüfbare Schritte vorzulegen. Wer in der Branche aus Sicherheits- und Betrugsprävention kommt, sieht darin eine Verlagerung von reinem Zahlungsbetrug hin zu orchestrierten Vertrauensangriffen, die mehrere Kanäle kombinieren: Telefon, Messaging und gefälschte Webseiten. Experten raten daher, den Betrug nicht nur als einmaliges Ereignis zu bewerten, sondern als fortlaufende Bedrohungskette.
Für die Zukunft bedeutet das: Prävention muss stärker auf „zweite Welle“-Szenarien ausgerichtet werden. Aus regulatorischer und datenschutzrechtlicher Sicht ist zudem entscheidend, dass Betroffene ihre Daten minimiert teilen und Ereignisse sauber dokumentieren. Die Polizei empfiehlt im Schadensfall, die Hausbank umgehend zu kontaktieren und Beweise wie Chatverläufe sowie Transaktions-IDs (TxIDs) sicherzustellen, damit Rekonstruktions- und Sperrprozesse überhaupt möglich werden. Eine Fernwartung durch Unbekannte sollte unterbleiben, weil damit nicht nur Daten, sondern auch Systemzustände in Echtzeit manipuliert werden können. Ergänzend hilft eine Prüfung der Anbieter-Zulassung über die BaFin-Datenbasis, bevor Kapital investiert wird.
Unternehmens- und Entwicklerteams können daraus konkrete Lehren ziehen, selbst wenn die Vorfälle auf Privatpersonen zielen. Entscheidend sind robuste Kontoprozesse (z. B. verifizierbare Transaktionsfreigaben, klare Warnflows bei ungewöhnlichen Auszahlungspfaden) und ein Betrugsmonitoring, das Muster wie „neue Auszahlung nach Sicherheitsdialog“ oder „mehrstufige Krypto-Wechsel“ frühzeitig erkennt. Ebenso sollten Banken und FinTechs in ihren Support-Prozessen darauf vorbereitet sein, dass Betrüger „Support-Style“ imitieren. In den kommenden Monaten ist deshalb mit noch stärkerer Automatisierung der Social-Engineering-Sequenzen zu rechnen – und zugleich mit wachsendem Bedarf an technischen Schutzmechanismen, die menschliche Fehler reduzieren, ohne die Nutzerführung zu überfrachten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Recovery Scams im Anlagebetrug: Geschädigte verlieren erneut sechsstellige Summen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Recovery Scams im Anlagebetrug: Geschädigte verlieren erneut sechsstellige Summen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Recovery Scams im Anlagebetrug: Geschädigte verlieren erneut sechsstellige Summen« bei Google Deutschland suchen, bei Bing oder Google News!