


BRÜSSEL / DEUTSCHLAND / LONDON (IT BOLTWISE) – Ab August müssen viele Unternehmen ihre KI-Prozesse deutlich härter absichern: Der EU AI Act wird für Hochrisiko-Systeme praktisch wirksam und verlangt Risikomanagement, belastbare Daten-Governance sowie detaillierte technische Dokumentation. Gleichzeitig verschärft NIS2 die Erwartungen an Lieferketten-Sicherheit, sodass Sicherheitsniveau und Verantwortlichkeiten entlang der Wertschöpfung nachweisbar werden. Hinzu kommen neue EuGH-Klarstellungen zur DSGVO, die sowohl beim Auskunftsanspruch als auch bei der gerichtlichen Verwertbarkeit rechtswidrig erlangter Daten Grenzen und Spielräume neu abstecken. Wer das ignoriert, riskiert nicht nur Bußgelder, sondern auch Verzögerungen in Audits, Ausschreibungen und Betriebsfreigaben.
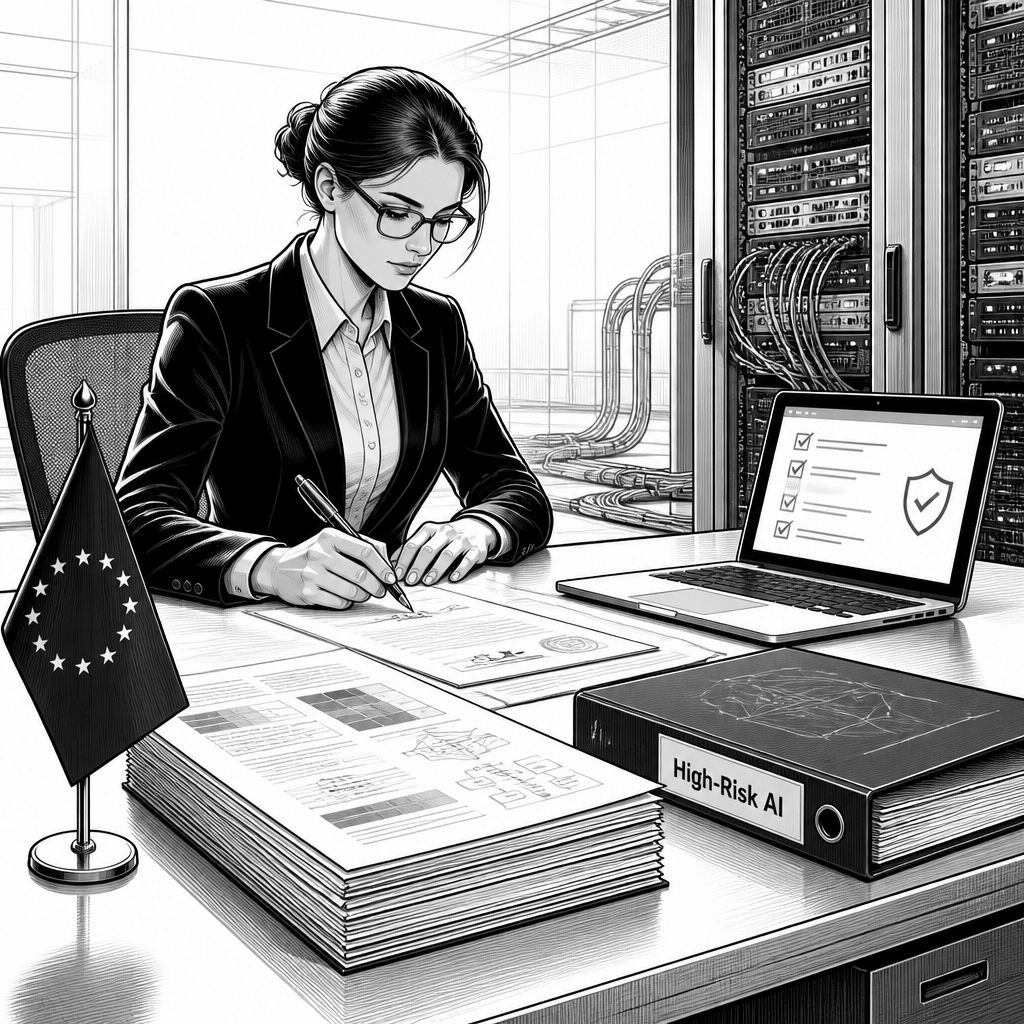
Der EU AI Act ist im nächsten Sommer nicht mehr nur ein politisches Großprojekt, sondern wird in der Praxis zum operativen Compliance-Thema. Ab August 2026 gilt das Regelwerk vollständig, wobei insbesondere Unternehmen mit Hochrisiko-KI ihre internen Abläufe so nachweisen müssen, dass sie typische Audit-Fragen vorweg beantworten: Wie wird Risiko systematisch über den Lebenszyklus gesteuert? Welche Datenflüsse sind lückenlos dokumentiert und kontrolliert? Und wie lässt sich eine menschliche Aufsicht nachweisbar in den Prozess integrieren, ohne dass die Verantwortung am Ende „auf dem Papier“ verschwindet.
Technisch bedeutet das: Hochrisiko-KI-Deployments brauchen eine Kombination aus Engineering-Disziplin und Governance. In der Praxis laufen solche Anforderungen oft auf eine verknüpfte Toolchain hinaus, in der Trainings- und Validierungsdaten ebenso nachvollziehbar sind wie die Modell- und Systemgrenzen. Dazu gehört eine Risikoanalyse, die nicht bei der Erstfreigabe endet, sondern auch Drift, neue Use-Cases und Änderungen in der Datenbasis adressiert. Ebenso wird Daten-Governance zur Pflichtaufgabe: Klassifizierung der Daten, dokumentierte Herkunft, Zugriffskontrollen und kontrollierte Datenbereinigung. Unternehmen sollten dafür frühzeitig ihre bestehenden MLOps- und Qualitätsprozesse auf „Audit-Fähigkeit“ prüfen.
Parallel bleibt der Blick auf Transparenzpflichten nicht bei Hochrisiko-KI stehen. Für Anbieter von Modellen mit allgemeinem Verwendungszweck (GPAI) gelten bereits seit August 2025 Transparenzvorgaben: Sie müssen offenlegen, welche Quellen sie für das Training genutzt haben. Das ist wichtig, weil sich daraus häufig technische und juristische Folgefragen ergeben, etwa für Rechtemanagement, Datenminimierung oder die Nachweisführung gegenüber Aufsichtsstellen. Ein Recht auf Einsicht in Rohdaten ist zwar nicht automatisch Teil der Transparenz, dennoch sollten Unternehmen intern mit klaren Belegen arbeiten, um Zusammensetzung, Versionierung und getestete Erwartungen konsistent zu halten. In Deutschland kommt dabei die Bundesnetzagentur als zentrale Aufsicht ins Spiel.
Neben dem KI-Block erhöht NIS2 den Druck auf die Lieferketten-Sicherheit. Für viele Organisationen ist die Umsetzungsfrist zwar bereits abgelaufen, die Bußgeldlogik ist jedoch bereits spürbar in Kraft: Betreiber kritischer Sektoren wie Energie, Verkehr, Gesundheit und digitaler Infrastruktur müssen Cybersecurity-Maßnahmen nachweisen. Besonders kritisch wird dabei die Frage, ob das Sicherheitsniveau von Zulieferern und Dienstleistern tatsächlich kontrolliert und vertraglich abgesichert ist. Wer lediglich „Best Effort“ fordert, riskiert, dass Audits bei Teilaspekten scheitern. Experten empfehlen deshalb Gap-Analysen und konkrete Maßnahmenpläne, die auch Lieferantenwechsel und Incident-Response-Prozesse abbilden.
Interessant ist, dass sich Compliance zunehmend über mehrere Regime hinweg „verkettet“. Ein Hinweis aus der Praxis: Wie Branchenexperten berichten, prüfen Aufsichts- und Auditstellen verstärkt, ob sich die Verantwortlichkeiten aus NIS2 und dem EU AI Act nicht widersprechen, etwa wenn Sicherheitsmaßnahmen Datenzugriffe begrenzen, gleichzeitig aber KI-gestützte Systeme für Monitoring oder Training auf Daten angewiesen sind. Das lässt sich technisch nur sauber lösen, wenn Datenzugriffe granular gesteuert, Zweckbindungen dokumentiert und Logging so designt sind, dass sie rechtlich zulässig und operationell verwertbar bleiben. Labels können hier unterstützen, ersetzen aber nicht die Risikoanalyse. Ein Beispiel ist das „Cyber Trust Platinum“-Label als mögliches Indiz für ein bestimmtes Sicherheitsniveau.
Während Teams an Modellen und Prozessen arbeiten, verschieben sich zur gleichen Zeit die rechtlichen Leitplanken zur DSGVO durch neue EuGH-Urteile. Am 19. März 2026 stellte das Gericht im Fall C-526/24 klar, dass ein Auskunftsantrag nach Artikel 15 DSGVO als exzessiv gelten kann, wenn er in missbräuchlicher Vorteilsabsicht gestellt wird. Für Unternehmen ist das relevant, weil es die Erwartungshaltung in Bürgeranfragen verändert: Nicht jeder Antrag muss automatisch „durchgewunken“ werden, aber eine sorgfältige Prüfung bleibt notwendig. Für Schadensersatz braucht es zudem nachweisbaren Schaden und einen Kausalzusammenhang; die bloße Befürchtung reicht nicht. Diese Differenzierung reduziert zwar Interpretationsspielräume, erhöht aber die Anforderungen an die Dokumentation der Prüf- und Antwortprozesse.
Ein weiteres Urteil vom 18. Juni 2026 (C-484/24) betrifft Daten, die unter Verstoß gegen die DSGVO erlangt wurden. Der EuGH stellt dabei heraus, dass solche Daten nicht automatisch unverwertbar sind. Stattdessen kann eine gerichtliche Verarbeitung auf einer eigenen Rechtsgrundlage beruhen, und das nationale Prozessrecht entscheidet über die Zulässigkeit, solange ein faires Verfahren gewährleistet bleibt. Für Unternehmen heißt das: Die DSGVO bleibt nicht „nur“ ein Compliance-Problem, sondern beeinflusst Verfahrensstrategien, Risikobewertungen und die Gestaltung interner Datenprozesse. Gleichzeitig gilt aber weiterhin der Grundsatz der Datenminimierung. Wer das nicht praktisch umsetzt, setzt sich auch bei späteren Rechtsstreitigkeiten unnötig unter Druck.
Eine zusätzliche Entwicklung kommt aus dem Bereich neuronaler Systeme. Auf Basis von UNESCO-Leitlinien und einer Studie von Dr. Christoph Bublitz wird diskutiert, neuronale Daten als besondere Kategorie personenbezogener Daten im Sinne von Artikel 9 DSGVO einzustufen. Das wäre nicht nur eine Klassifikationsänderung, sondern würde sehr konkrete Konsequenzen für Einwilligungsmodelle, Zugriffsbeschränkungen und technische Schutzmaßnahmen nach sich ziehen. Zudem gelten KI-Neurotechnologien im EU AI Act bereits als Hochrisiko-Anwendungen und müssen dementsprechend sowohl technisch als auch ethisch besonders gestaltet werden. Unternehmen sollten diese Schnittstelle aus Datentyp, rechtlicher Einstufung und KI-Design jetzt anpacken, statt sie auf die nächste Revisionsrunde zu verschieben.
Auch die Plattformseite des Marktes bleibt nicht außen vor. Die EU-Kommission plant laut Mitteilung vom 25. Juni 2026, Microsoft Azure und Amazon Web Services als Gatekeeper im Sinne des Digital Markets Act (DMA) einzustufen, mit einer endgültigen Entscheidung für November. Das bedeutet: Cloud-Anbieter könnten zusätzliche Verpflichtungen erhalten, die Wettbewerb und Interoperabilität stärken sollen. Für KI-Teams kann das in der Praxis zweierlei heißen: Erstens werden Beschaffungs- und Portabilitätsfragen strategischer, weil Migrations- und Exit-Kosten stärker geprüft werden. Zweitens steigen die Anforderungen an Vertrags- und Kontrollmodelle für Datenverarbeitung, Logging und Sicherheitsnachweise, insbesondere wenn Hochrisiko-KI über mehrere Umgebungen hinweg betrieben wird.
Für die nächsten Monate lässt sich deshalb ein konkreter Fahrplan ableiten. Unternehmen sollten ihre KI-Systeme nach Risikoklassen kartieren, Dokumentationslücken identifizieren und Risikomanagementprozesse so operationalisieren, dass sie als Nachweis im Audit funktionieren. Parallel empfiehlt es sich, NIS2-bezogene Lieferketten-Checks mit den KI-spezifischen Datenflüssen zu synchronisieren, damit ein Audit nicht an widersprüchlichen Annahmen scheitert. Auf DSGVO-Seite lohnt sich ein Update der Prozesse für Auskunft, Beweisführung und Datenminimierung, weil EuGH-Logik die Prüfpflichten und Bewertungsmaßstäbe verändert. Wer zusätzlich den Cloud-Druck durch DMA-Entwicklungen im Blick behält, verbessert seine Architekturentscheidungen und schafft bessere Voraussetzungen für Skalierung, Sicherheitsnachweise und zukünftige Prüfungen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "EU AI Act, NIS2 und DSGVO: Neuer Compliance-Fahrplan für Hochrisiko-KI" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "EU AI Act, NIS2 und DSGVO: Neuer Compliance-Fahrplan für Hochrisiko-KI" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »EU AI Act, NIS2 und DSGVO: Neuer Compliance-Fahrplan für Hochrisiko-KI« bei Google Deutschland suchen, bei Bing oder Google News!