


LONDON (IT BOLTWISE) – Gallagher Cyber Risk Management bündelt Risikoanalyse, Beratung und Cyberversicherung zu einem modularen Ansatz, der sich speziell an mittelständische Unternehmen richtet. Statt nur Policen zu verkaufen, leiten die Teams Prioritäten aus Angriffsflächen, Geschäftsunterbrechung und potenziellen Schadenshöhen ab. Mit Workshops, kontinuierlichem Monitoring und vorab definierten Incident-Response-Abläufen soll die Wahrscheinlichkeit von Ransomware- und Datenleck-Schäden sinken.
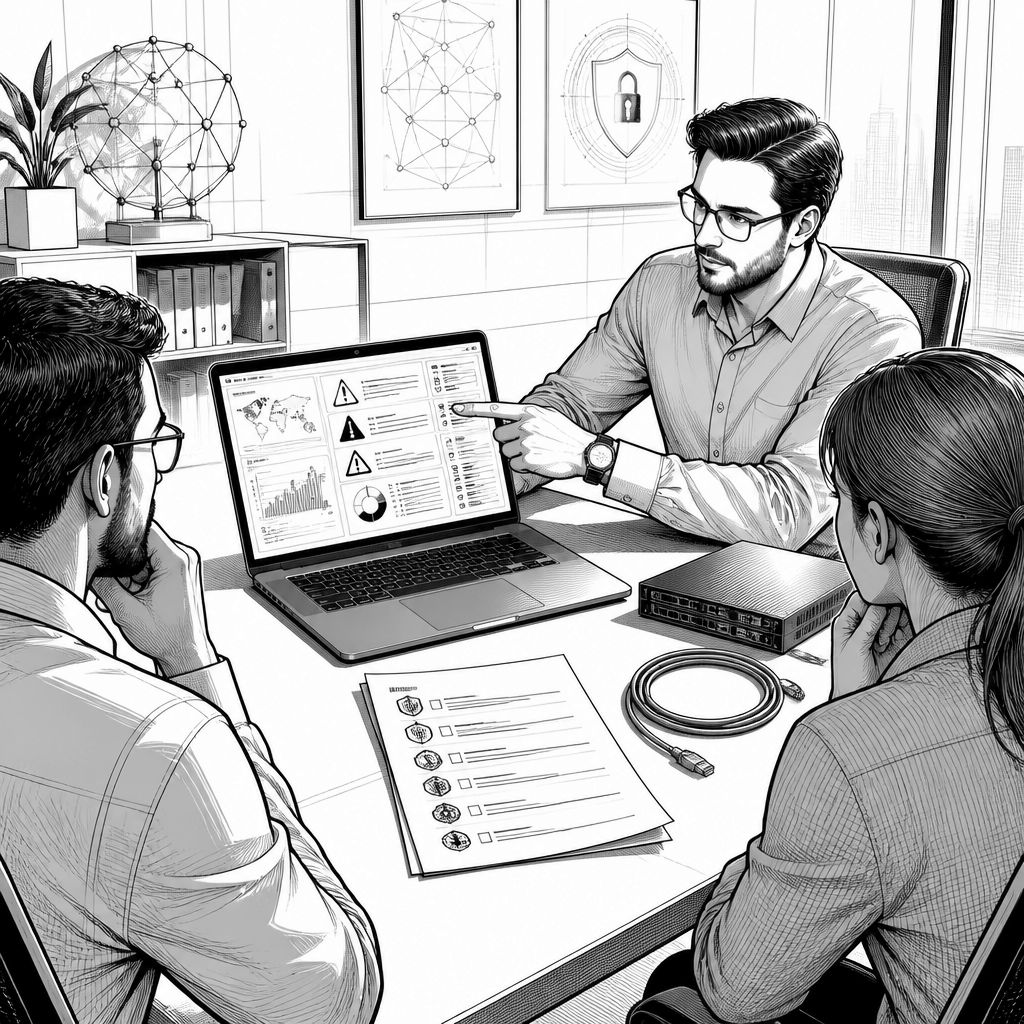
Wenn Cyberversicherungen im Management-Meeting plötzlich greifbar werden, liegt das oft nicht an einer neuen Deckungssumme, sondern an besserer Steuerbarkeit. Gallagher Cyber Risk Management startet nach Berichten aus Beratungssituationen häufig mit einem nüchternen Bild: ein Blick auf ungepatchte Systeme, dokumentierte Phishing-Simulationen und die Frage, welche Angriffsfläche wirklich zählt. Damit verschiebt sich die Diskussion weg vom Bauchgefühl „Cyber ist riskant“ hin zu konkreten Prioritäten, die sich in Technik, Prozesse und Versicherungsgrenzen übersetzen lassen. Für den Mittelstand ist das vor allem deshalb relevant, weil begrenzte Security-Ressourcen sonst nur mit hoher Varianz reagieren können.
Der Kern des Angebots ist kein einzelner Tarif, sondern ein Baukasten aus Risikoanalyse, Beratung und Cyberversicherung. Üblicherweise werden dabei die digitalen Angriffsflächen strukturiert erfasst: E-Mail-Systeme, Remote-Zugänge, Identitäts- und Berechtigungsketten sowie in vielen Fällen auch vernetzte Produktionsumgebungen. Anschließend verknüpft man diese Bestandsaufnahme mit Faktoren wie Geschäftsunterbrechung, regulatorischen Pflichten und erwartbaren Schadensszenarien, etwa bei Datenabfluss oder Ransomware-Angriffen. Aus den Ergebnissen entsteht ein Risikoprofil, das als Grundlage für technische und organisatorische Maßnahmen dient – und parallel als Argumentationsbasis für passgenaue Versicherungslösungen.
Technisch interessant ist dabei, wie sich Risiko-Engineering und Policen „übersetzen“ lassen. Im nächsten Schritt arbeiten die Risk-Engineering-Teams typischerweise mit IT-Verantwortlichen und Geschäftsführung an Maßnahmenplänen, die sich nicht auf isolierte Controls beschränken: Berechtigungskonzepte, Backup-Strategien und Notfallhandbücher gehören ebenso dazu wie die Frage, welche Lieferanten auf welche Systeme zugreifen dürfen und wie dieser Zugriff überwacht wird. Im Unterschied zu reinem Compliance-Reporting geht es um Umsetzbarkeit und Betrieb: Welche Änderungen lassen sich in realen Patch- und Change-Fenstern durchführen, und wie schnell senken sie die Eintrittswahrscheinlichkeit relevanter Schadenereignisse?
Genau hier wird die Marktlogik sichtbar. Cyberversicherer haben in den vergangenen Jahren deutlich härter differenziert, weil Schadenhäufigkeit und -kosten gestiegen sind und viele Policen zuvor zu grob kalkuliert wurden. Laut Branchenberichten und Analysteneinschätzungen verschiebt sich der Wettbewerb daher zunehmend in Richtung „Prevention plus Proof“: also Nachweise über Risikoreduktion, nicht nur Versicherungssummen. Branchenexperten formulieren es sinngemäß so: „Wer seine Angriffsfläche messbar macht und Incident-Abläufe vorab strukturiert, bekommt nicht automatisch billigere Prämien – aber deutlich planbarere Konditionen.“ Diese Logik konkurriert direkt mit Angeboten anderer Makler und Versicherungsgruppen, etwa Aon oder Marsh, die ebenfalls integrierte Beratungs- und Underwriting-Workflows aufbauen.
Auch die Praxisintegration spielt eine Rolle, weil Cyberrisiken im Ernstfall selten „auf Knopfdruck“ ablaufen. Gallagher setzt nach dem vorliegenden Ansatz vielfach auf Workshops mit Führungskräften und IT-Teams, in denen reale Angriffsszenarien durchgespielt werden. Ein typischer Ablauf: Ein simuliertes Ransomware-Szenario wird gedanklich bis zur Sperrung kritischer Systeme geführt, und die Gruppe diskutiert live, wie Backups, Kommunikation und Meldepflichten organisiert sind. Solche Übungen sind bewusst unbequem, weil sie Lücken im Krisenplan nicht verstecken. Genau diese Lücken sind später teuer – nicht nur finanziell, sondern auch in Form von Reaktionszeit und Abstimmungsaufwand.
Damit aus dem Workshop kein Einmalprojekt wird, kommen digitale Tools und kontinuierliches Monitoring hinzu. Dazu zählen Self-Assessment-Fragebögen, automatisierte Scans öffentlicher Angriffsflächen und Berichte über neue Schwachstellen im Unternehmensumfeld. In vielen Umgebungen entscheidet dabei weniger die einzelne Scan-Quelle als die Datenintegration: Wer die Ergebnisse aus externen Sichtbarkeitschecks, internen Ticket- und Patch-Daten sowie Cloud- und Remote-Assets zusammenführt, kann Muster erkennen, etwa wie schnell neue Lücken aus Dienstwechseln oder Updates entstehen. Ein Reporting-Dashboard zeigt dann, welche Maßnahmen besonders dringend sind und wie sich das Risiko-Exposure durch priorisierte Fixes verändert. Gerade Unternehmen mit hoher Cloud- oder Remote-Nutzung können so prüfen, ob Versicherungsgrenzen und Sicherheitsstandards noch zusammenpassen.
Strategisch verankert wird das Ganze durch die Positionierung im Gallagher-Konzern. In Interviews betonen Führungskräfte, dass Cyberrisiken ein zentrales Wachstumsfeld geworden seien, unter anderem durch Zukäufe spezialisierter Makler und Beratungseinheiten. Ergänzend verweisen Quartalskommunikationen häufig auf steigende Nachfrage nach Cyberversicherungen und begleitender Beratung, angetrieben durch strengere Regulierung und zunehmende Schadenerfahrungen. Die Grundidee lautet: Nicht nur mehr Policen platzieren, sondern Schadenquoten durch gezielte Prävention beeinflussen. Für Unternehmen ist das relevant, weil der Unterschied zwischen „Deckung kaufen“ und „Risiko aktiv senken“ bei hohen Limits besonders spürbar wird – etwa dort, wo Produktionsprozesse oder kritische Infrastruktur betroffen sein können.
Wie stark sich Preis und Deckung ausprägen, hängt in diesem Modell von Region, Unternehmensgröße und Risikoprofil ab. In Märkten wie den USA und Großbritannien sind Cyberversicherungen besonders weit entwickelt, entsprechend groß ist das Angebot und häufig auch die Fähigkeit, detaillierte Risikoannahmen zu kalkulieren. In anderen Regionen entstehen hingegen erst bestimmte Deckungsbausteine oder Underwriting-Standards. Mittelständler, die ihre Sicherheitslage gut dokumentieren und Prozesse sauber betreiben, können deshalb oft moderatere Prämien erreichen. Dagegen benötigen Firmen mit vielen Legacy-Komponenten und hoher Vernetzung komplexere, teurere Deckungskonzepte. Gallagher soll dabei seine globale Branchen- und Ländererfahrung nutzen, um regionale Marktbedingungen mit realen Risikofiguren zu vergleichen.
Bei echten Schadensfällen wird die Koordination zwischen Kunde, Versicherer und spezialisierten Dienstleistern entscheidend. In vielen Ransomware- oder Datenleck-Fällen greifen Gallagher-Teams nach dem Ansatz koordinierend ein: Dazu gehören forensische IT-Spezialisten, Kommunikationsberater und je nach Konstellation auch Rechtsunterstützung, um regulatorische Anforderungen zu prüfen. Cyber Risk Management versucht, diese Dienstleister bereits in der Police zu verankern und Ablaufketten vorab zu definieren – damit interne Teams nicht im Krisenmodus zuerst telefonieren müssen, sondern wissen, wen sie als erstes kontaktieren, welche Daten benötigt werden und wie transparent mit Behörden und betroffenen Kunden kommuniziert wird. Das ist auch aus Datenschutzsicht zentral, weil Offenlegungsfristen, Betroffenenkommunikation und Datenklassifizierung häufig zeitkritisch sind.
Im Vergleich zu klassisch gewachsenen Cyberpolicen setzt das Modell stärker auf integrierte Konzepte aus Prävention und Reaktion. Historisch entstanden viele Policen als Ergänzung zu Sach- oder Haftpflichtversicherungen; das Underwriting war dann oft weniger eng mit konkreten technischen und organisatorischen Maßnahmen verzahnt. Für Unternehmen bedeutet der Ansatz: Man definiert gemeinsam, wie man die Eintrittswahrscheinlichkeit bestimmter Schadenereignisse reduziert, nicht nur, wie man Schäden erstattet. Blick nach vorn: Für Entwickler, MSPs und Security-Dienstleister ergeben sich dadurch neue Chancen in der „Nachweislogik“ – also bei messbaren Security-Betriebsprozessen, Monitoring-Integrationen und Incident-Runbooks. Gleichzeitig bleibt die regulatorische und datenschutzrechtliche Ausgestaltung eine Kernaufgabe, denn ohne saubere Prozesse werden auch die besten Policen in der Praxis schwer ausspielbar. Wettbewerber wie Aon oder Marsh werden diesen Trend weiter treiben; wer sich jetzt strukturiert, kann mittelfristig bessere Verhandlungspositionen aufbauen und die eigene Resilienz messbar verbessern.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Gallagher Cyber Risk Management: Mittelstand bekommt Cyberrisiken und Policen aus einem Baukasten" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Gallagher Cyber Risk Management: Mittelstand bekommt Cyberrisiken und Policen aus einem Baukasten" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Gallagher Cyber Risk Management: Mittelstand bekommt Cyberrisiken und Policen aus einem Baukasten« bei Google Deutschland suchen, bei Bing oder Google News!