


LONDON (IT BOLTWISE) – In den ersten Monaten 2026 häufen sich Ransomware-Angriffe gegen kleine und mittlere Unternehmen: Berichten zufolge wurden allein zwischen Januar und April über 33.300 KMU-Übergriffe registriert. Besonders perfide Kampagnen arbeiten mit E-Mails, die wie offizielle Ermittlungsunterlagen wirken, um Empfänger zu einem passwortgeschützten Archiv zu locken. Danach verschlüsselt eine eigens entwickelte Schadsoftware die Systeme, während die Täter über Tox-Chat Kontakt erzwingen. Für Unternehmen wird damit der Notfallplan zur Chefsache: Patch-Stand, Mail-Schutz und ein klarer Ablaufplan entscheiden über die Wiederherstellungszeit.
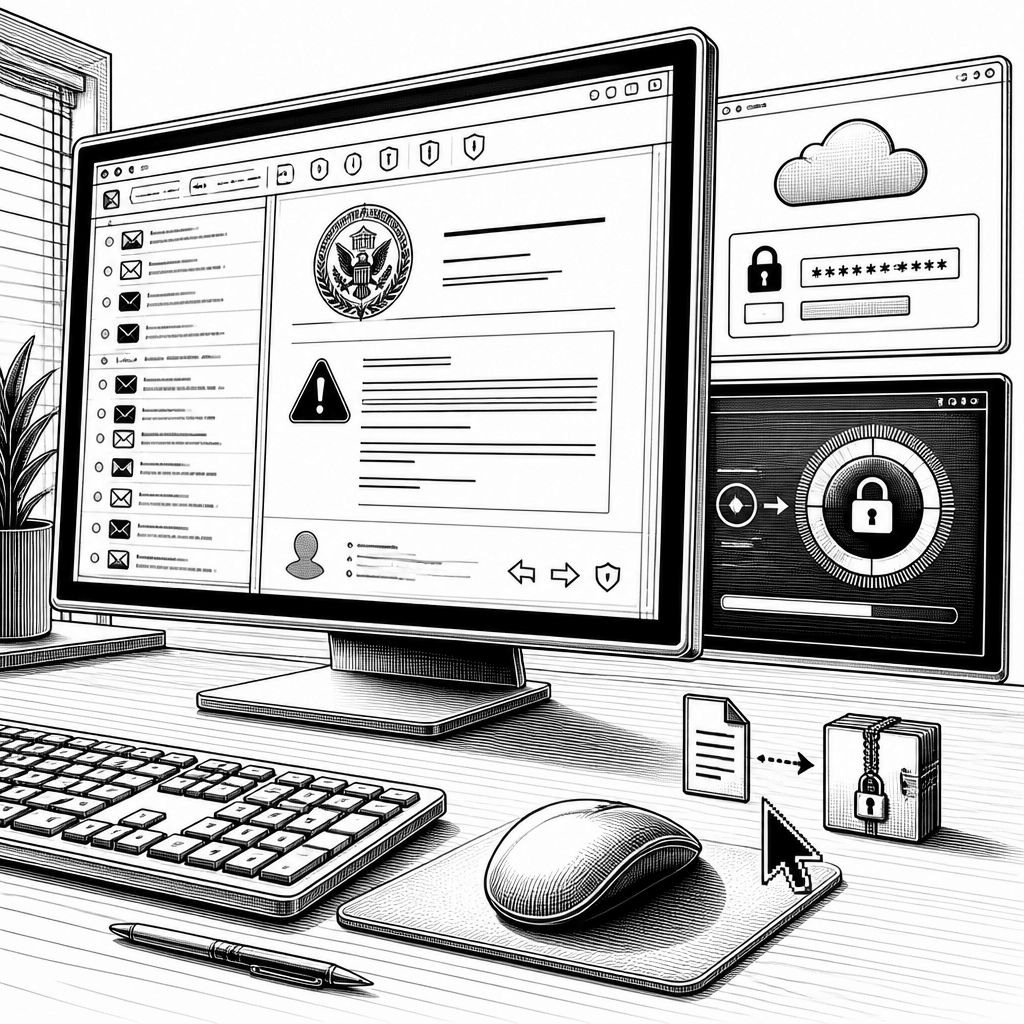
Die aktuelle Bedrohungslage trifft KMU doppelt: Sie sind nicht nur aufgrund geringerer Sicherheitsbudgets häufiger Ziel, sondern auch, weil Angreifer ihre Social-Engineering-Mechaniken immer besser auf typische Arbeitsprozesse zuschneiden. Für die Monate Januar bis April 2026 melden Branchenzahlen über 33.300 Angriffe auf KMU. Was in solchen Kampagnen auffällt, ist weniger die reine Ausnutzung technischer Schwachstellen, sondern die Inszenierung von Autorität: E-Mails sollen wie offizielle Ermittlungsanfragen wirken und Empfänger dazu bewegen, „Beweise“ in einem scheinbar legitimen Dokument zu prüfen.
Im Kern läuft die Masche in zwei Schritten. Zunächst versenden die Angreifer Nachrichten, die den Eindruck eines behördlichen Schreibens vermitteln. Der vermeintliche Link führt jedoch nicht zu einer bekannten Institution, sondern zu einem passwortgeschützten Archiv auf einem Cloud-Speicher-Portal, in dem die Schadsoftware versteckt ist. Häufig wird die Datei dabei als vertraute Medienform getarnt, etwa als „Videodatei“, die beim Öffnen den eigentlichen Payload-Prozess startet. Technisch betrachtet ist der Verschlüsselungsablauf in den beschriebenen Fällen vergleichsweise geradlinig—entscheidend bleibt aber, dass die Nutzerhandlung den Auslöser liefert.
Damit verschiebt sich auch die Sicherheitsarchitektur von „nur“ Patch-Management hin zu einem härteren Schutz gegen die Initial Access Phase. In der beschriebenen Kampagne nutzen die Täter ein fest codiertes Passwort für den Archivzugriff—ein Detail, das zwar die Komplexität senkt, aber den Einstieg über die Täuschung weiterhin effektiv macht. Nach der Verschlüsselung folgt die Erpressungsphase ohne festen Betrag: Stattdessen verlangen die Täter die Kontaktaufnahme über den Tox-Chat. Das ist für Unternehmen relevant, weil es auf verhandelbare oder zielgruppenspezifische Forderungen schließen lässt. Im Vergleich zu typischen Ransomware-as-a-Service-Varianten deuten solche Muster laut Sicherheitsbeobachtern auf individuell entwickelte Werkzeuge hin.
Marktseitig ordnen Experten das in eine breitere Entwicklung ein: Ransomware-Kampagnen und Phishing werden zunehmend modular und automatisiert, wodurch auch kleinere Tätergruppen effizienter vorgehen können. Ein Beispiel dafür ist das Phishing-as-a-Service-Ökosystem rund um EvilTokens, dessen Ableger ARToken-Panel speziell Microsoft-365-Konten adressiert. Dabei kommt sogenanntes Device-Code-Phishing zum Einsatz, das die Mehrfaktor-Authentifizierung umgehen soll, indem Nutzer in einen Interaktionsfluss gedrängt werden, der wie eine legitime Gerätefreigabe aussieht. In Branchenberichten wird dieses Zusammenspiel aus Mail-Täuschung und Cloud-Zugangsdiebstahl als einer der Haupttreiber für die hohe Trefferquote im KMU-Umfeld beschrieben.
Die Auswirkungen sind nicht auf eine Branche beschränkt. Laut den vorliegenden Fallbeschreibungen werden quer durch die Wertschöpfungskette Unternehmen adressiert—von Finanz- und Technologiefirmen über Medien und Pharma bis hin zu Rechtsberatung und Lebensmittelindustrie. Besonders kritisch ist dabei die Rolle kompromittierter Zugangsdaten und öffentlich erreichbarer Dienste: Wenn ein Angreifer einmal Credentials hat, lässt sich der weitere Angriff häufig mit geringem Aufwand skalieren. Zeitgleich wird offenbar auch der Fokus auf konkrete Microsoft-Integrationen verstärkt. Eine in diesem Kontext genannte Schwachstelle in Microsoft Defender, CVE-2026-33825, wird bereits ausgenutzt; die Folge ist ein Risiko, das sich nicht nur auf einzelne Systeme beschränkt, sondern in heterogenen Unternehmensumgebungen schnell in die Breite geht.
Ein weiterer Faktor ist die behördliche Einordnung der Gefahr. Sicherheitsmeldungen verweisen darauf, dass die US-Behörde für Cybersicherheit CISA vor CVE-2026-33825 warnt und damit die Relevanz für laufende Kampagnen unterstreicht. Für IT-Leitungen in der Privatwirtschaft bedeutet das: Auch wenn es Fristen für Behörden gab, ist der Handlungsdruck in KMU meist höher, weil Ressourcen für nachgelagerte Incident-Reaktionen begrenzt sind. Experten empfehlen daher, nicht nur die technische Lücke zu schließen, sondern auch die Detektionskette zu überprüfen—von E-Mail-Gateway und Browser-Isolation bis hin zu Endpoint-Schutz und Protokollierung.
Für die technische Umsetzung ergibt sich daraus eine klare Prioritätenliste, die sich in einem Notfallplan abbilden sollte. Im Unterschied zu „einmal patchen und fertig“ geht es um die Kombination aus Prävention und schneller Wiederherstellbarkeit: Regelmäßige Updates in Microsoft Defender und angrenzenden Komponenten, sichere Konfiguration von Microsoft-365-Zugängen sowie eine konsequente E-Mail-Hygiene. Gerade weil die Angriffe über ein passwortgeschütztes Archiv und getarnte Dateien ansetzen, sollten Unternehmen auch den Umgang mit externen Links und Upload-Portalen in ihren Policies schärfen. Auf Vergleichsebene sieht man, dass reine EDR-Installationen ohne konsequente Nutzer- und Prozesskontrollen an Grenzen stoßen—die Initial-Hürde muss möglichst früh fallen.
Aus Unternehmenssicht ist die wichtigste Lehre, die „psychologische Täuschung“ operational zu machen. Wenn E-Mails wie Ermittlungsunterlagen aussehen, braucht es definierte Eskalationswege: Wer prüft die Nachricht, wer entscheidet über das Öffnen von Anhängen oder den Klick auf Links, und wie wird die Information verifiziert? Gerade in kleinen Organisationen, in denen IT und Fachbereiche eng zusammenarbeiten, sollte der Ablauf vor dem Ernstfall getestet werden—inklusive Kommunikationsvorlagen für Geschäftsführung, Rechtsabteilung und Incident-Response-Team. So lässt sich vermeiden, dass ein einzelner Klick die komplette Verschlüsselungskette in Gang setzt.
Blick nach vorn ist mit weiteren Iterationen zu rechnen. Die Kombination aus Cloud-getarnten Einstiegspunkten, benutzerinteraktiven Phishing-Varianten und gezielten Credential-Angriffen wird sich voraussichtlich weiter professionalisieren, weil sich damit Skaleneffekte erzielen lassen. Für Entwickler und Sicherheitsdienstleister entsteht dadurch ein wachsender Markt für „KMU-taugliche“ Automatisierung: Tools, die Verdachtsmuster in E-Mail-Verkehr und Login-Prozessen erkennen, Replay-Risiken reduzieren und Incident-Triage beschleunigen. Unmittelbar relevant wird außerdem die Lieferkette der Sicherheitsmaßnahmen—etwa indem Backup- und Restore-Prozesse regelmäßig geprobt werden, um im Ernstfall die Wiederherstellungszeit unter Kontrolle zu halten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Ransomware gegen KMU: 33.300 Angriffe in 4 Monaten 2026 und neue Täuschungsmaschen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Ransomware gegen KMU: 33.300 Angriffe in 4 Monaten 2026 und neue Täuschungsmaschen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Ransomware gegen KMU: 33.300 Angriffe in 4 Monaten 2026 und neue Täuschungsmaschen« bei Google Deutschland suchen, bei Bing oder Google News!