


TEHERAN / LONDON (IT BOLTWISE) – Im Iran starten am Wochenende die öffentlichen Trauerfeiern für Ajatollah Ali Chamenei: zunächst drei Tage in Teheran, danach Transporte nach Ghom und schließlich die Beisetzung in Maschhad. Die Nachricht fällt in eine Phase erhöhter Spannungen nach dem Tod Chameneis durch einen gezielten Angriff Anfang März und mündet nun in eine neue politische Phase. Für CIOs und Sicherheitsverantwortliche ist der Ablauf nicht nur symbolisch: Solche Momente erhöhen typischerweise die Wahrscheinlichkeit für Cyberangriffe, Desinformation und Ausfälle kritischer Dienste. Entscheidend wird deshalb, wie gut Unternehmen ihre Incident-Response, Freigaben und Lieferketten-Compliance in Echtzeit steuern können.
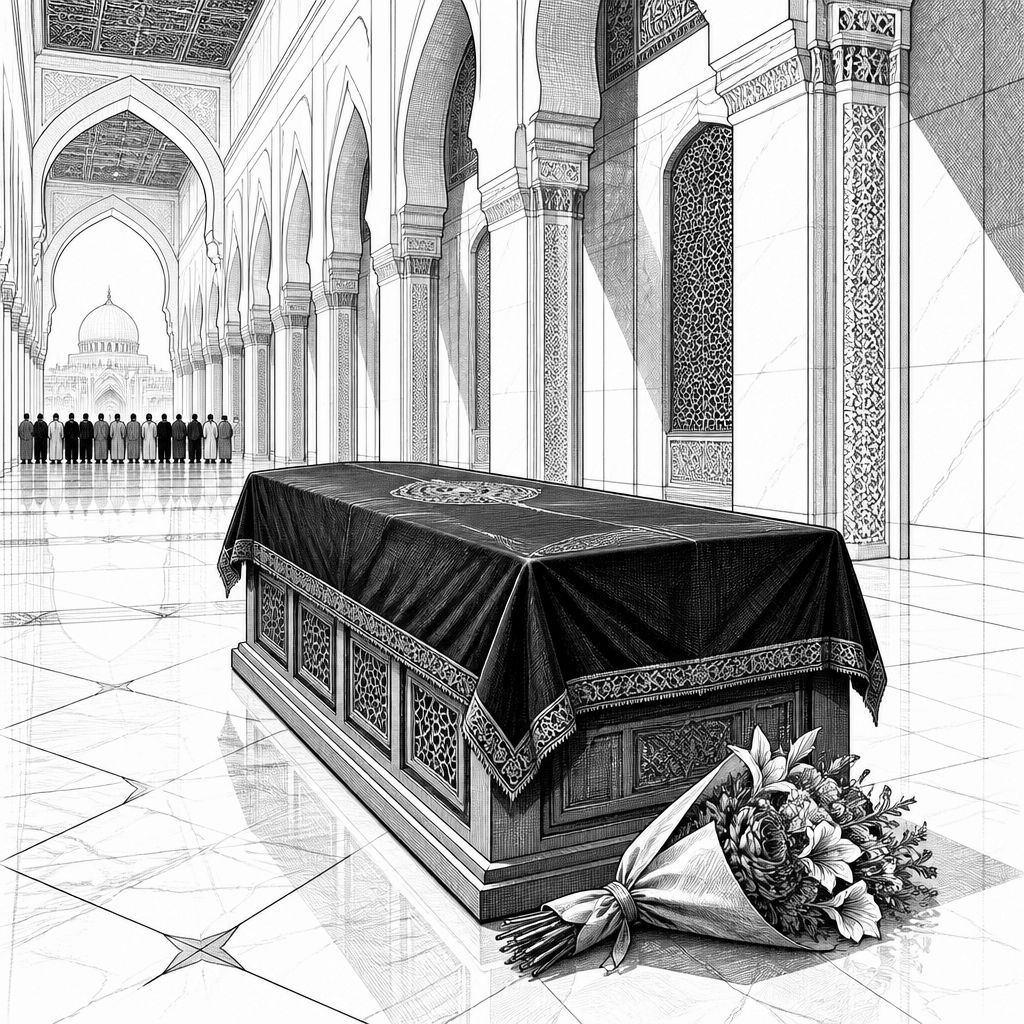
Im Iran beginnen am Wochenende die öffentlichen Trauerfeierlichkeiten für den getöteten obersten Führer Ajatollah Ali Chamenei. Zuerst sind drei Tage lang Zeremonien in der Hauptstadt Teheran geplant, anschließend soll sein Leichnam in die Pilgerstadt Ghom sowie in den Irak gebracht werden. Die Beisetzung erfolgt dann am Donnerstag in seiner Heimatstadt Maschhad. Politisch markiert der mehrstufige Ablauf eine Zäsur nach dem Tod am 28. Februar. Aus IT-Sicht ist jedoch vor allem relevant, dass solche Ereignisse in angespannten Lagen die digitale Angriffsoberfläche vieler Organisationen schlagartig vergrößern können.
Chameneis Tod wird im Kontext eines gezielten Luftangriffs auf seinen Amtssitz in Teheran eingeordnet. Danach eskalierten laut Berichten die Spannungen zwischen den USA und dem Iran über mehr als fünf Wochen, bevor sich Vertreter beider Seiten Anfang April auf eine Waffenruhe einigten. Auch wenn der politische Ton gerade auf Deeskalation ausgerichtet ist, folgt aus Sicherheits- und Betriebsanalysen häufig ein anderes Muster: In Phasen erhöhter Aufmerksamkeit verschieben Angreifer ihr Zeitfenster, testen Abwehrmechanismen und nutzen Social-Engineering-Narrative, die in lokalen Medien und Messaging-Kanälen stark zirkulieren. Das betrifft nicht nur Regierungen, sondern auch Dienstleister und Konzerne mit internationaler Lieferkette.
Technisch bedeutet das für Unternehmen, dass sie ihre Schutzstrategie weniger als „einmalige Härtung“ sehen sollten, sondern als laufenden Regelkreis. Moderne Security-Stacks bauen zwar auf Endpoint-Detection, E-Mail-Filter und SIEM-Korrelation, doch in Krisenzeiten steigen Telemetrievolumen und Fehlalarme gleichzeitig. Deshalb gewinnt die Prozess-Ebene an Gewicht: Freigaben im Change-Management, harte Rollen- und Rechtekonzepte, sowie eine klar definierte Priorisierung für Incident-Response. Ein technischer Vergleich macht die Gefahr deutlich: Reine Cloud-Logik ohne robuste lokal ausgeführte Plausibilitätschecks kann in Wellen von Benachrichtigungen überfordert werden, während hybride Modelle Stillstandszeiten durch automatische Entlastung besser abfedern.
Auf dem Markt zeigen sich diese Muster bereits in der Praxis, auch wenn konkrete Vorfälle nicht automatisch zugeordnet werden. Cybersecurity-Anbieter konkurrieren in der Regel über Geschwindigkeit der Erkennung, Integrationsbreite und die Qualität von Threat-Intelligence. In Analysen und Produkten positionieren sich dabei etwa CrowdStrike und Mandiant als unterschiedliche Wege, Signale zu korrelieren und Forensik zu beschleunigen. Für Unternehmen ist der Wettbewerb jedoch weniger entscheidend als die Frage, wie schnell sich Erkennungsregeln an neue Narrative anpassen lassen, etwa an Textmuster in Phishing- oder Diffusionskampagnen. Branchenexperten berichten zudem, dass Organisationen in internationalen Spannungsphasen häufig mehr Angriffe auf Identitäten als auf Perimeter beobachten.
Die regulatorische Seite verschärft zusätzlich den Handlungsdruck. Auch wenn der Nachrichtenkontext sich auf den Iran konzentriert, wirken Sanktionen und Compliance-Anforderungen häufig auf Transfer-, Zahlungs- und Hosting-Entscheidungen durch. Das betrifft etwa die Frage, ob bestimmte Dienstleister oder Cloud-Regionen genutzt werden dürfen, und wie man Datenflüsse dokumentiert. Datenschutzrechtlich kommt hinzu, dass im Zuge von Ermittlungen und Incident-Response personenbezogene Daten entstehen oder verarbeitet werden können. Gute Governance trennt deshalb klar zwischen operativen Sicherheitsdaten und rechtlich sensiblen Logs, minimiert Zugriffe und dokumentiert Zweckbindung. Für CISOs ist das besonders wichtig, weil Krisen die Wahrscheinlichkeit erhöhen, dass Betriebspannen als „Security-Vorfälle“ fehlklassifiziert werden.
Historisch betrachtet waren ähnliche Phasen wiederholt von digitalen Folgeeffekten begleitet. Schon bei früheren Eskalationszyklen zeigte sich: Erst folgt die Aufmerksamkeit in Nachrichten und sozialen Kanälen, dann nehmen Kampagnen zu, die diese Aufmerksamkeit ausnutzen—etwa über gefälschte Presseinformationen, Login-Seiten oder „Hilfs“-Formulare. Gleichzeitig bleiben manche Angriffe lange im Hintergrund, bis im Unternehmen neue Prozesse greifen: neue Ticket-Queues, neue Freigabewege oder kurzfristige Änderungen an Zugangsdaten. Unternehmen sollten deshalb jetzt nicht nur patchen, sondern die „Betriebsfähigkeit der Abwehr“ messen—etwa über vorbereitete Playbooks, die auch bei hoher Auslastung funktionieren, und über eine Testkommunikation für Teams, die in Incident-Fällen Rollen und Zuständigkeiten kennen müssen.
Für die nächsten Tage ist das wahrscheinlichste Entwicklungsszenario zweigeteilt. Erstens: Mit dem Übergang von Teheran nach Ghom und schließlich Maschhad verlagert sich die öffentliche Aufmerksamkeit, und Angreifer passen Kampagnen-Timing an—von Phishing über impersonierte Hilfsorganisationen bis zu Desinformation in Unternehmens-Communities. Zweitens: Die politische Deeskalation kann die Medienlage beruhigen, aber die Untergrundaktivität bleibt häufig hoch, weil Logins, Token und Zugriffsrechte ohnehin bereits „interessant“ sind. Für CIOs und Sicherheitsverantwortliche heißt das: Priorisieren Sie Identitätsschutz (MFA, Conditional Access), reduzieren Sie privilegierte Zugriffe und stellen Sie sicher, dass Lieferanten- und Zugangsdaten in Tools wie CMDB oder IAM sauber abgebildet sind.
Unterm Strich ist die Nachricht zwar primär politisch, aber sie wirkt unmittelbar auf die digitale Sicherheitslage vieler Organisationen. Wer den mehrstufigen Trauerablauf nur als Hintergrund wahrnimmt, unterschätzt die typischen Zeitfenster für Social-Engineering und betriebskritische Störungen. Wer hingegen seine technischen Grundlagen mit marktüblichen Sicherheitsbausteinen verbindet—von SIEM-Korrelation über Incident-Response bis zu Compliance-Checks—kann die Wahrscheinlichkeit von Schäden deutlich senken. In den kommenden Wochen wird sich zeigen, ob die Waffenruhe stabil bleibt; unabhängig davon entscheidet aber vor allem die Umsetzungsqualität der IT-Sicherheitsprozesse, wie resilient Unternehmen durch diese Phase kommen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Chamenei-Trauer in Teheran: Wie Krisen IT- und Cyber-Sicherheit in Unternehmen treffen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Chamenei-Trauer in Teheran: Wie Krisen IT- und Cyber-Sicherheit in Unternehmen treffen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Chamenei-Trauer in Teheran: Wie Krisen IT- und Cyber-Sicherheit in Unternehmen treffen« bei Google Deutschland suchen, bei Bing oder Google News!