


LONDON (IT BOLTWISE) – Intrusion Inc positioniert sich als auf Netzwerk-Sicherheit fokussierter Anbieter für Threat Detection und Datenabsicherung. Während Cyberangriffe zunehmen und die Angriffsfläche durch Cloud und hybride Netze wächst, steht für Investoren die Frage im Raum, wie stabil sich die strukturelle Nachfrage in wiederkehrende Erlöse übersetzt. Entscheidend sind dabei Differenzierung, Integrationsfähigkeit in bestehende IT-Umgebungen sowie ein Kosten- und Profitabilitätskurs, der auch in einem wettbewerbsintensiven Markt trägt.
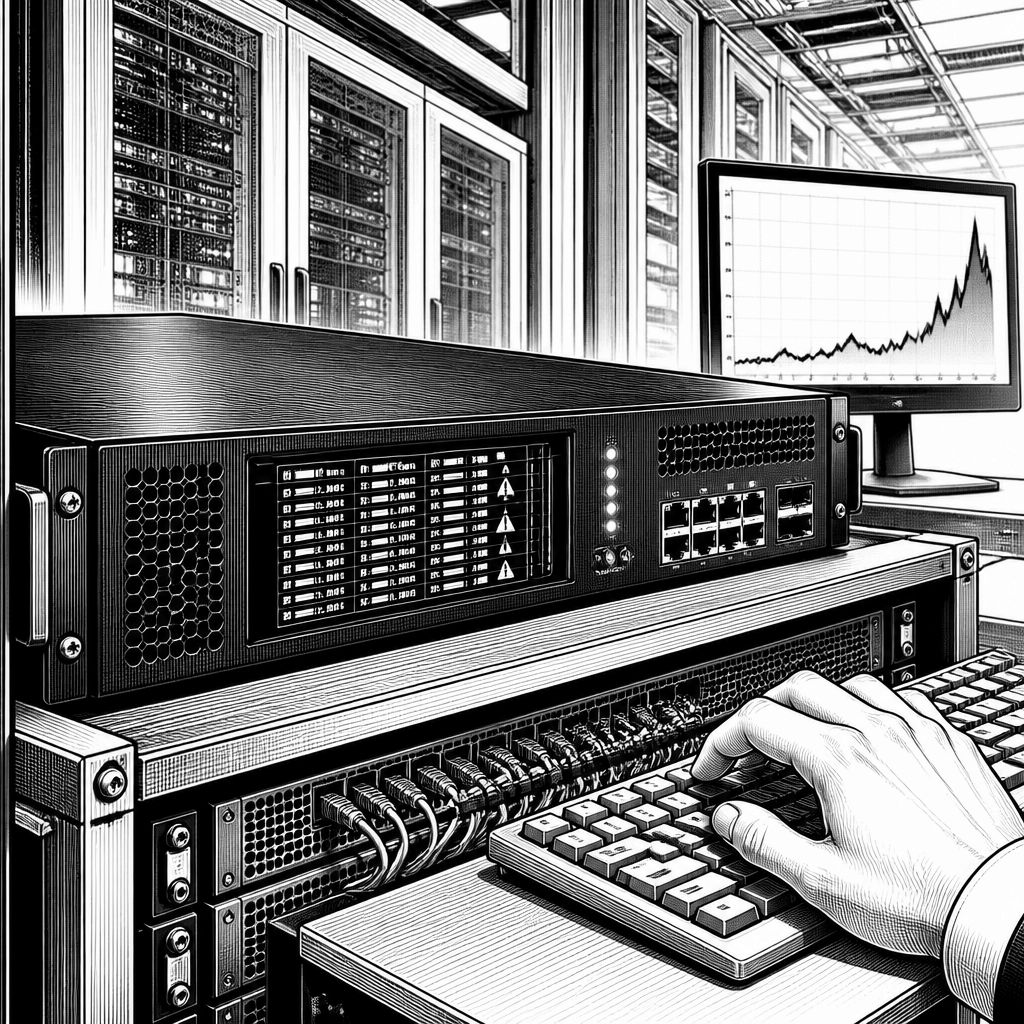
Intrusion Inc wird in der öffentlichen Wahrnehmung häufig als „Nischenanbieter“ der Cybersicherheit eingeordnet: Das Unternehmen richtet seinen Fokus auf Netzwerk-Schutz, Threat Detection und den Schutz sensibler Daten für Unternehmen sowie öffentliche Auftraggeber. Genau in diesem Segment, so das wiederkehrende Argument aus Analystenkreisen, verschiebt sich der Bedarf weg von einmaligen Projekten hin zu dauerhaft betriebenen Sicherheitsfunktionen. Mit wachsender Komplexität globaler Netzwerke, mehr Hybrid-Cloud-Workloads und stärker vernetzten OT-Umgebungen steigt der Druck, verdächtigen Datenverkehr früh zu erkennen und Exfiltration nicht erst „am Ende der Kette“ zu bemerken.
Technisch betrachtet geht es bei Netzwerk-Security-Anbietern wie Intrusion Inc typischerweise um das kontinuierliche Auswerten von Verkehrsflüssen: Dazu gehören die Analyse von Traffic-Mustern, das Erkennen bekannter bösartiger Ziele (etwa Domains oder IP-Adressen) und das Einordnen auffälliger Verbindungen, bevor sie Schaden anrichten. In vielen Setups werden solche Systeme entweder „inline“ betrieben oder in einer Monitoring-Konfiguration, sodass Security Teams zusätzliche Sicht auf die Netzwerkebene erhalten. Das ist besonders relevant, wenn sich Datenflüsse zwischen On-Premise-Infrastruktur und externen Cloud-Providern bewegen und herkömmliche Perimeter-Modelle nicht mehr ausreichen.
Der Geschäftsmodell-Ansatz hängt dabei eng an wiederkehrenden Betriebsanforderungen. Bei Security-Software, Hardware-Appliances oder Abo-Modellen ist die Erlöslogik meist dreigeteilt: Neukundengewinnung, Ausbau bestehender Deployments sowie die Pflege von Renewals über mehrere Jahre. In einem Markt, in dem Bedrohungen nicht „weggehen“, sondern sich ständig weiterentwickeln, können solche wiederkehrenden Nutzungsprofile besonders wertvoll werden – allerdings nur dann, wenn die Produkte messbaren Nutzen liefern. Für Investoren ist daher die Fähigkeit zentral, die Effektivität im realen Betrieb nachzuweisen, gleichzeitig Betriebskosten unter Kontrolle zu halten und nicht in einem Preiskampf mit größeren Konzernen stecken zu bleiben.
Der Wettbewerb ist in der Cybersicherheit breit und wird von großen, diversifizierten Akteuren geprägt. Zu den naheliegenden Referenzen zählen etwa Palo Alto Networks im Bereich Security-Architekturen, Fortinet mit seinem integrierten Fabric-Ansatz oder auch CrowdStrike, das stärker auf Endpoint- und Threat-Intelligence-Schichten setzt. Nischenanbieter haben hier zwei Wege: Entweder sie erreichen spezifische Vorteile in Performance, Erkennbarkeit und Integrationsgeschwindigkeit oder sie fokussieren eine klar definierte Teilproblematik innerhalb der mehrschichtigen Verteidigung. Für Intrusion Inc bedeutet das: Je besser sich Netzwerk-Sicht in bestehende IT- und Security-Stacks einfügt, desto eher entsteht der Eindruck von „zusätzlicher“ Wirksamkeit statt von zusätzlicher Komplexität.
Auch regulatorisch und compliance-seitig wächst der Druck auf kontinuierliches Monitoring. Datenschutzvorgaben, Anforderungen an kritische Infrastruktur und strengere Nachweispflichten zwingen Unternehmen dazu, Sicherheitsereignisse nicht nur zu „fühlen“, sondern nachvollziehbar zu erkennen und zu dokumentieren. Branchenberichte sehen deshalb Network-Visibility als Bestandteil moderner Kontrollarchitekturen, weil viele Incidents ihren Ursprung in internen Verbindungen oder in falsch abgesicherten Zugängen haben. Wie Branchenanalysten wiederholt betonen, wird der Verteidigungsfokus zunehmend als „operational requirement“ verstanden: Sicherheitsfunktionen müssen dauerhaft laufen, auf neue Muster reagieren und in den Betriebsalltag der Security Operations Center integrierbar sein.
Ein zusätzlicher Treiber ist die Verknüpfung mit Zero-Trust-Strategien. Zero Trust geht davon aus, dass Bedrohungen bereits innerhalb des Netzwerks existieren können, und fordert daher das permanente Prüfen jeder Anfrage. In solchen Architekturen liefern Netzwerküberwachung und Threat Detection wichtige Hinweise darauf, wie sich Daten bewegen und wo potenziell kompromittierte Systeme entstehen. Für einen Anbieter, der Traffic auf verdächtige Muster und Verbindungen hin charakterisiert, liegt der Mehrwert darin, dass andere Kontrollen – etwa Identitäts- oder Endpunktsysteme – durch Kontext aus der Netzwerkebene angereichert werden können. Genau diese Ergänzung muss sich in der Praxis beweisen: Alerts, die Security-Teams nicht überfluten, sondern priorisieren, sind entscheidend.
In der Anwendung wird die Idee meist konkret: Lösungen werden an Perimetern, zwischen internen Segmenten oder an Cloud-Konnektivitätspunkten eingesetzt, um laterale Bewegungen zu erschweren und Datenabflüsse frühzeitig zu erkennen. Typische Use Cases reichen von der Absicherung von Unternehmensstandorten und Forschungsumgebungen bis hin zum Monitoring von Remote-Office- und Teleworker-Verbindungen. Darüber hinaus gewinnen Konnektivitätsfragen mit Drittanbietern an Bedeutung, etwa bei Auftragnehmern, Partnern oder Lieferanten, die zeitweise oder dauerhaft auf interne Systeme zugreifen. Dort wird Netzwerk-Security oft zur „kontinuierlichen Hintergrundwache“, die nicht nur blockiert, sondern zusätzlich Informationsqualität liefert, damit nachgelagerte Systeme sinnvoll reagieren können.
Beim Blick auf Investorenfragen fällt auf: Der vorliegende Informationsstand enthält keine verifizierten, tagesaktuellen Kursdaten oder belastbaren Bewertungskennzahlen. Das verschiebt den Fokus in Richtung Fundamentaldaten, die erst aus zukünftigen Einreichungen und regelmäßigen Updates sauber ableitbar sind. Für kleinere Security-Anbieter zählen dabei häufig drei Hebel: Produktdifferenzierung (warum genau dieses System?), Kundenstabilität (wie hoch sind Renewal-Raten und Net Expansion?) und finanzielle Steuerbarkeit (wie werden F&E-Aufwände und Cashflow in Einklang gebracht?). In einem dynamischen Markt kann schnelles Wachstum zwar möglich sein, doch ohne solide Einheitseffekte drohen Schwankungen, die Investoren in der Ergebnisqualität schnell adressieren.
Langfristig dürfte Intrusion Inc vor allem daran gemessen werden, ob das Unternehmen Netzwerk-Sicherheit als klaren, reproduzierbaren Wert in Multi-Layer-Defense-Setups verankern kann. Wenn Integrationen mit Security-Informations- und Ereignismanagement (SIEM) oder Security-Operations-Workflows nahtlos funktionieren, steigt die Chance, dass Deployments nicht nur „eingekauft“, sondern langfristig „betrieben“ werden. Gleichzeitig sollten sich Anbieter stärker als zuvor an der Messbarkeit ausrichten: Time-to-Detect, Reduktion von False Positives und die nachweisbare Wirksamkeit in hybriden Umgebungen sind die Kriterien, die sich in Einkaufsprozessen durchsetzen. Die nächste Stufe ist dann ein Ausbau hin zu noch besseren Kontextsignalen zwischen Identität, Endpoint und Netzwerk – also KI-gestützte Korrelation, die ohne zusätzliche Fachkräftelast funktioniert.
Aus Investorensicht bleibt damit die Kernfrage: Kann Intrusion Inc strukturelle Nachfrage nach Cyber-Defense in planbare, margenstarke Erlösströme überführen? Mit fortschreitender Cloud- und Datenmigration wächst die Angriffsfläche, und Unternehmen benötigen anhaltende Sicht auf Netzwerkereignisse. Der Sieger in solchen Märkten ist meist nicht der Anbieter mit den meisten Funktionen, sondern der mit der überzeugendsten Kombination aus Differenzierung, Betriebsstabilität und schneller Wertrealisierung. Für Entwickler und IT-Entscheider heißt das: Wer heute in Security-Plattformen investiert, sollte Integrationsfähigkeit, Telemetriequalität und Compliance-Tauglichkeit als zentrale Bewertungsgrößen behandeln – denn genau diese Faktoren entscheiden darüber, ob sich Security als dauerhafte Grundlage statt als kostenintensives Projekt durchsetzt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Intrusion Inc setzt auf Netzwerk-Security: Investoren prüfen Skalierung und Rentabilität" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Intrusion Inc setzt auf Netzwerk-Security: Investoren prüfen Skalierung und Rentabilität" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Intrusion Inc setzt auf Netzwerk-Security: Investoren prüfen Skalierung und Rentabilität« bei Google Deutschland suchen, bei Bing oder Google News!