


BERLIN / LONDON (IT BOLTWISE) – Ab September greift die Meldepflicht des Cyber Resilience Act für aktiv ausgenutzte Schwachstellen. Damit verschiebt sich die Verantwortung von reiner Technikpflege hin zu belastbarem Sicherheitsmanagement und klarer Führungskontrolle. Gleichzeitig zeigen aktuelle Sicherheitsdaten, dass Ransomware und softwarebasierte Schwachstellen den größten Anteil an Vorfällen treiben. Für Hersteller vernetzter Produkte wird die Umsetzung von ISMS, SBOM und Reaktionsprozessen damit zum harten Zeitplan-Thema.
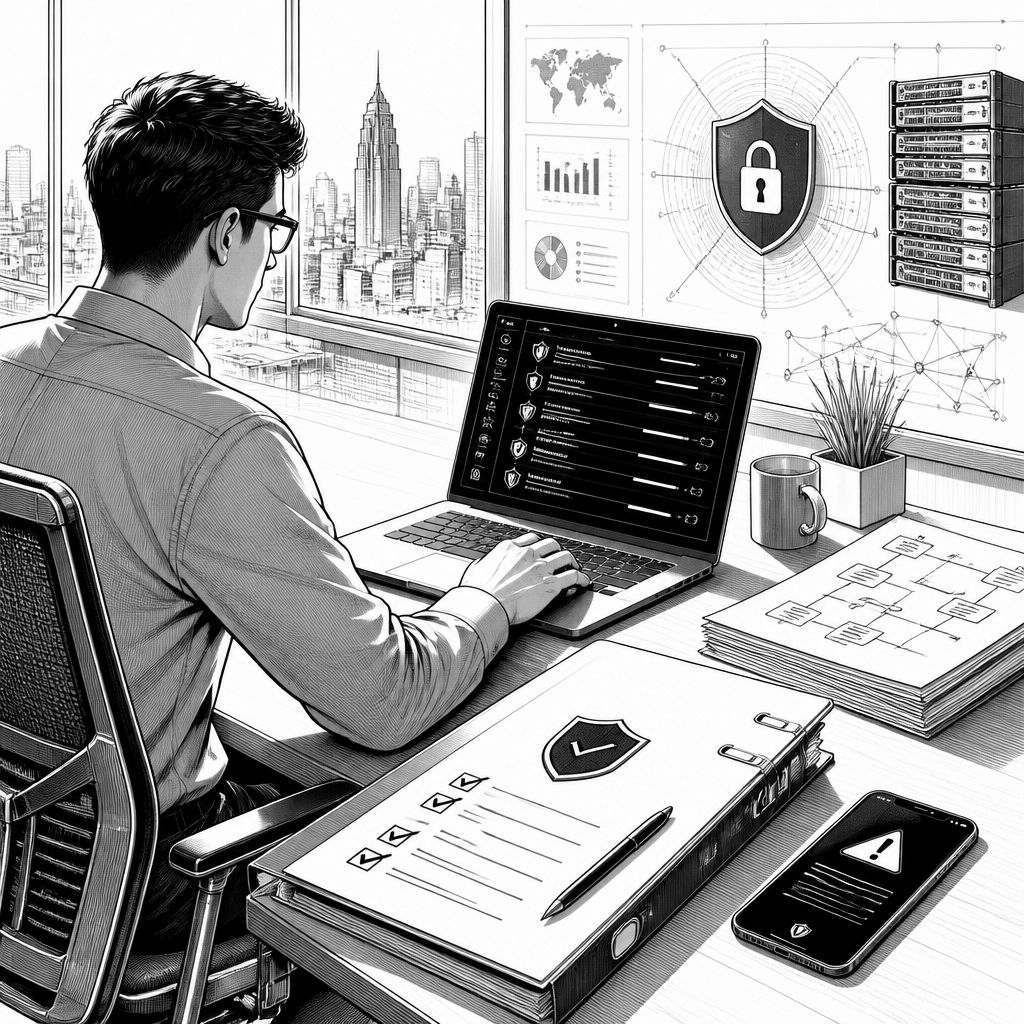
Die Sicherheitslage in Unternehmen hat sich spürbar verändert: Angreifer nutzen nicht nur vorhandene Schwächen, sondern bringen sie immer häufiger mit zielgerichteten Angriffsketten in Verbindung. In aktuellen Auswertungen wird deutlich, dass Software-Schwachstellen wieder stärker zum dominanten Einstiegspunkt werden, während Erpressungssoftware (Ransomware) den Druck auf IT- und Geschäftsprozesse erhöht. Diese Entwicklung trifft Branchen besonders hart, in denen vernetzte Software eng mit Geschäftslogik und Produktionsumgebungen verzahnt ist. Vor diesem Hintergrund wird der Cyber Resilience Act (CRA) für Hersteller vernetzter Produkte zu einem Compliance-Treiber, weil er Reaktionsgeschwindigkeit und Nachweispflichten ab festem Stichtag erzwingt.
Technisch bedeutet die neue Meldepflicht vor allem: Hersteller müssen einen Prozess aufsetzen, der Schwachstellen nicht erst „irgendwann“ bewertet, sondern zeitnah identifiziert, klassifiziert und gegenüber den zuständigen Stellen kommuniziert. Ab 11. September 2026 betrifft das insbesondere aktiv ausgenutzte Schwachstellen, also Fälle, in denen reale Ausnutzung beobachtet oder plausibel nachgewiesen wird. Bereits davor laufen Pflichten schrittweise an, und bis Dezember 2027 sollen Hersteller die vollständigen Sicherheitsanforderungen erfüllen, einschließlich einer Software-Stückliste (SBOM). Praktisch heißt das, dass Teams ihre Build- und Abhängigkeitsketten so instrumentieren müssen, dass SBOMs reproduzierbar sind und Sicherheitsinfos aus Vulnerability-Feeds mit konkreten Produktständen verknüpft werden.
Die zeitliche Verdichtung zwischen „Entdeckung“ und „Ausnutzung“ ist dabei nicht nur ein operatives Problem, sondern wird durch die Professionalisierung von Angreifern verschärft. Experten beobachten, dass moderne KI-gestützte Verfahren Angriffe strukturieren können, etwa indem sie Schwachstellen systematisch in Kombination ansteuern und so die Laufzeit bis zur Entdeckung verkürzen. Reine Prävention, etwa durch punktuelle Updates oder Firewall-Regeln, reicht dann nicht mehr aus; Unternehmen brauchen Erkennung und Reaktion als gleichwertige Säulen. In der Praxis lässt sich das als Wechsel vom reinen „Patchen“ hin zu einem kontinuierlichen Security-Lifecycle beschreiben: Monitoring, Incident Response, forensische Bereitschaft und messbare Wirksamkeit von Kontrollen müssen ineinander greifen.
Parallel verschärft NIS2 seit Dezember 2025 den regulatorischen Druck, denn betroffen sind Unternehmen ab 50 Mitarbeitern in Chemie, Produktion und Industrie. Gefordert wird ein Informationssicherheits-Managementsystem (ISMS), typischerweise nach ISO 27001 oder nach BSI IT-Grundschutz. Genau an dieser Stelle greifen CRA und NIS2 zusammen: Der CRA adressiert Herstellerpflichten im Produktlebenszyklus, während NIS2 die organisatorische Verankerung von Sicherheitsmanagement als unternehmensweite Daueraufgabe einfordert. Besonders kritisch wird es, wenn Führungsebene nicht nachweisen kann, dass Risiken gesteuert und Vorfälle gemanagt werden. Branchenexperten fassen es oft drastisch zusammen: Ohne ISMS wird aus Security im Ernstfall schnell ein Haftungsthema, nicht nur ein Technikprojekt.
Marktseitig wird damit auch der Wettbewerb um „Security-by-Compliance“ härter: Plattformanbieter und Security-Vendor-Ökosysteme treiben seit Jahren Metriken, Automatisierung und Reporting voran, um Unternehmen beim Nachweis zu unterstützen. Ein häufiges Muster ist der Abgleich zwischen internen Metriken (z. B. Patch-Latenzen, Exposure-Werte) und externen Anforderungen (z. B. SBOM, Meldeprozesse, Meldekanäle). Microsofts Sicherheits-Ökosystem und ähnliche Cloud-native Ansätze bieten hierfür zwar funktionale Bausteine wie Telemetrie, Detection-Workflows und Governance-Reports, ersetzen aber kein belastbares ISMS und keine Produkt-spezifische Vulnerability-Übersetzung in konkrete Meldungen. Unternehmen, die sich zu spät aufbauen, riskieren zudem Reaktionsfenster zu verpassen, weil CRA- und NIS2-Prozesse nicht „nebenbei“ funktionieren.
Ein blinder Fleck bleibt außerdem die OT- und Lieferkettenperspektive. In der Praxis erfolgen erfolgreiche Angriffe nicht selten über Zulieferer, weil dort Komponenten, Konfigurationen oder Firmware-Lieferungen schneller variieren als in der eigenen Entwicklung. Berichte zeigen einen Anstieg von Vorfällen mit Beteiligung Dritter; daraus folgt, dass Hersteller Sicherheitsbewertungen für die Lieferkette organisatorisch ernst nehmen müssen. Für die Prozessindustrie rücken außerdem kritische Komponenten in den Fokus, etwa wenn Rechenzentrumsinfrastruktur oder Anlagensteuerung betroffen ist. Gleichzeitig laufen Forschungsansätze wie das LOEWE-Projekt „PlantProtect“, das ein hybrides Sicherheitssystem mit KI zur Anomaliedetektion entwickelt. Genau solche Verfahren ergänzen Detection-Strategien, ersetzen aber nicht das Pflichtgerüst aus Managementsystem, Nachweisen und klaren Verantwortlichkeiten.
Für die Zukunft zeichnet sich ein klarer Trend ab: Security wird stärker in die Unternehmenssteuerung integriert, weil regulatorische Pflichten und Haftungsrisiken zusammenlaufen. Das zeigt sich auch in der Erwartungshaltung von Führungskräften: Eine Studie unter europäischen Entscheiderinnen und Entscheidern berichtet, dass viele schwere Beeinträchtigungen durch Cybervorfälle erwarten, das Thema aber noch nicht überall als strategisches Business-Risiko verankert ist. Damit entsteht eine Umsetzungsaufgabe mit Management-Charakter, nicht nur mit IT-Charakter: Budgets, Rollen, Schulungen, Risikoregister und Auditfähigkeit müssen so gestaltet werden, dass im Ernstfall „nachweisbar“ gehandelt wird. Wer das jetzt aufbaut, erhält zugleich einen Wettbewerbsvorteil, weil transparente SBOMs, definierte Meldeprozesse und schnelle Incident Response in Ausschreibungen und Partnerschaften zunehmend zur Eintrittskarte werden.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyber Resilience Act: Hersteller müssen ab September aktiv ausgenutzte Schwachstellen melden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyber Resilience Act: Hersteller müssen ab September aktiv ausgenutzte Schwachstellen melden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyber Resilience Act: Hersteller müssen ab September aktiv ausgenutzte Schwachstellen melden« bei Google Deutschland suchen, bei Bing oder Google News!