


ANKARA / BERLIN / LONDON (IT BOLTWISE) – Beim Ausgang des NATO-Gipfels verschärfen sich die politischen Spannungen rhetorisch, während gleichzeitig der Bedarf an belastbaren Sicherheits- und Kommunikationssystemen steigt. Die Debatte um eine „europäische NATO“ zeigt, wie schnell strategische Entscheidungen Beschaffung, Architektur und Datenflüsse beeinflussen können. Für Unternehmen in der Verteidigungs-IT bedeutet das vor allem: höhere Anforderungen an Integrationsfähigkeit, Protokollierung und Compliance. Der Beitrag erklärt, welche technischen Hebel in solchen Phasen typischerweise wichtiger werden und wo Risiken für sichere Betriebsabläufe entstehen.
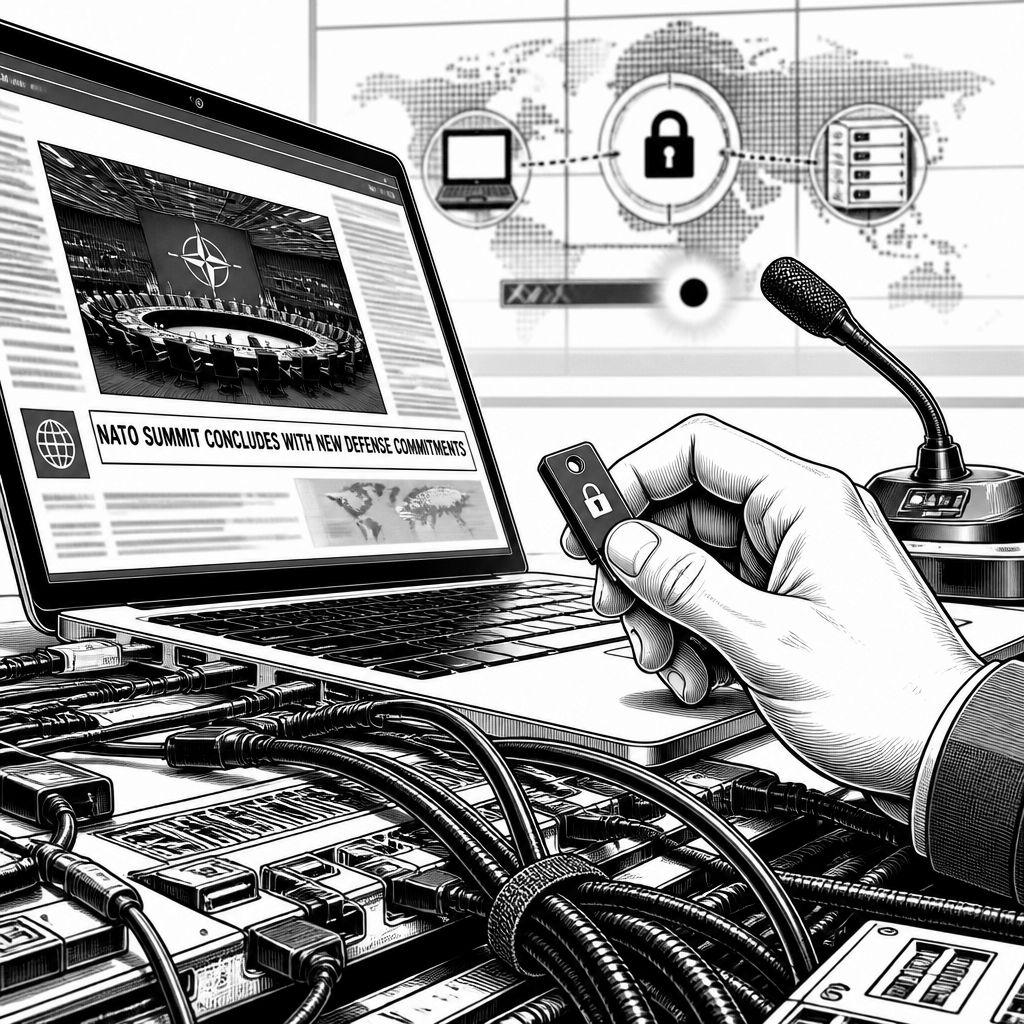
Der Ausgang des NATO-Gipfels in Ankara wird in der Berichterstattung nicht als diplomatischer Durchbruch, sondern als Moment spürbarer Friktion beschrieben. Solche politischen Schwingungen wirken selten nur auf Aussagen, sondern schlagen sich in Planung, Prioritäten und Budgets nieder – und damit auch in der Verteidigungs-IT. Wenn die öffentliche Debatte über Handlungsfähigkeit, europäische Ausrichtung oder mögliche Sanktionen lauter wird, rücken technische Themen wie sichere Kommunikationswege, interoperable Systeme und belastbare Audit-Spuren in den Vordergrund. Denn selbst wenn die Strategie auf Verhandlung zielt, müssen die Systeme im Ernstfall zügig funktionieren.
Technisch betrachtet geht es in solchen Phasen häufig um Integrations- und Betriebsfähigkeit: Wer Kommunikation, Lagebilder oder Einsatzunterstützung bereitstellt, muss dafür sorgen, dass Schnittstellen auch bei politischen Richtungswechseln standhalten. Praktisch heißt das, dass moderne Defence-IT typischerweise stärker auf standardisierte Datenmodelle, verschlüsselte Transportwege und konsistente Identitäts- und Berechtigungslogik setzt. Gerade in verteilten Umgebungen, in denen mehrere Organisationen zusammenarbeiten, entscheidet die Kombination aus key-management, Rotation von Secrets und sauberer Protokollierung über die Angreifbarkeit und die spätere Nachvollziehbarkeit. Das ist weniger Schlagwort, mehr Disziplin in der Systemarchitektur.
Der politische Ton hat zudem Marktfolgen: Wenn europäische Stakeholder die Idee einer „europäischen“ Ausrichtung betonen, steigt die Nachfrage nach Lösungen, die sich ohne große Neuimplementierung an neue Governance-Regeln anpassen lassen. Das betrifft nicht nur klassische Militärsoftware, sondern auch Plattformen, die Daten zwischen Rechenzentren, Netzsegmenten und Endgeräten vermitteln. In der Praxis konkurrieren dabei verschiedene Ansätze – etwa cloud-nahe Architekturen mit strengen Landing-Zonen versus stärker on-prem-orientierte Setups. Große Anbieter wie Microsoft oder Amazon werden in der Branche oft als Cloud-Grundlage diskutiert, während spezialisierte Defence-Softwarehäuser wie Palantir in vielen Kontexten als Integrations- und Analyseebene verankert sind. Ausschlaggebend bleibt jedoch, wie gut sich diese Bausteine in heterogene Sicherheitsanforderungen einpassen lassen.
Historisch kennen Verteidigungsorganisationen solche Phasen bereits: In der Vergangenheit folgten auf politische Belastungen wiederholt Verschiebungen bei Interoperabilitätsprogrammen und bei der Priorisierung von Export- und Beschaffungsregeln. Gleichzeitig zeigte sich, dass der Engpass selten die reine Rechenleistung ist, sondern die Fähigkeit, Systeme im laufenden Betrieb umzubauen, ohne die Sicherheitslage zu verschlechtern. Genau hier wird die technische Rückbesinnung auf „Secure by Design“ relevant: Zero-Trust-Prinzipien, segmentierte Netzwerke und ein einheitliches Logging reduzieren die Wahrscheinlichkeit, dass Änderungen unbeabsichtigt neue Angriffsflächen eröffnen. Der Markt lernt dabei langsam, aber konsequent: Unklare Verantwortlichkeiten in der Lieferkette werden durch technische Nachweisbarkeit ersetzt.
Auch regulatorisch und datenschutzseitig werden solche Debatten indirekt spürbar. Politische Konfliktlagen können die Anforderungen an Datenzugriff, Aufbewahrung und Standortbindung verschärfen – Stichwort Datenhoheit und Exportkontrollpraxis. Für Anbieter von Verteidigungs-IT heißt das, dass Verträge und technische Controls zusammenpassen müssen: Wer darf welche Datentypen sehen, wie werden Rollen durchgesetzt, und wie lange werden Protokolle gespeichert? In der EU-Umgebung steht außerdem der Umgang mit personenbezogenen Daten regelmäßig unter einem strengeren Prüfregime als bei rein technischen Telemetriedaten. Unternehmen sollten deshalb frühzeitig Datenklassifizierung, Zweckbindung und Löschkonzepte in die technische Umsetzung integrieren, statt sie erst später als „Policy-Add-on“ nachzureichen.
Ein weiterer Marktpunkt ist der Umgang mit Lieferkettenrisiken. Wenn die politische Rhetorik zunimmt, werden Evaluationszyklen für Beschaffungen oft härter: Lieferanten müssen häufiger nachweisen, wie sie Schwachstellen managen, wie sie Updates ausrollen und wie sie Abhängigkeiten offenlegen. Das ist weniger glamourös, aber für Entscheider in IT- und Security-Abteilungen zentral. Technisch bedeutet das: SBOMs (Software Bill of Materials), reproduzierbare Builds, signierte Artefakte und ein klarer Patch-Track werden zu Muss-Kriterien. Gleichzeitig wächst die Bedeutung von Monitoring auf Kontroll- und Anwendungsebene, weil politische Umstellungen auch operative Umstellungen bedeuten. Wer hier nachbessert, reduziert die Wahrscheinlichkeit für Betriebsunterbrechungen.
Aus expertischer Sicht zeigt sich in solchen Situationen häufig ein Muster: Märkte reagieren nicht nur mit neuen Produkten, sondern mit höheren Anforderungen an Migrations- und Interoperabilitätspfade. Analysen aus der Branche legen nahe, dass besonders diejenigen Anbieter profitieren, die bereits heute „Change“ im Design berücksichtigen – also Plattformen, die Rollen, Regeln und Datenflüsse parametrierbar machen, ohne Kernkomponenten ständig neu zu schreiben. Für Unternehmen heißt das: Architekturentscheidungen sollten so getroffen werden, dass sie künftig an neue politische oder regulatorische Leitplanken andockbar bleiben. Eine „One-size-fits-all“-Plattform wirkt dann schnell starr, während modulare Pipelines, klare Schnittstellen und automatisierte Compliance-Nachweise die Integrationskosten senken.
Für die Zukunft zeichnet sich damit eine pragmatische Agenda ab: Verteidigungs-IT wird stärker auf sichere, auditierbare Betriebsmodelle ausgerichtet, während politische Debatten die Priorisierung beschleunigen. Wahrscheinlich ist außerdem, dass mehr Projekte in Richtung automatisierter Policy-Durchsetzung gehen – etwa über zentrale Autorisierungsdienste, dynamische Netzsegmentierung und standardisierte Datenprovenienz. Unternehmen, die jetzt in gute Grundlagen investieren, können später schneller auf Beschaffungs- oder Kooperationsänderungen reagieren. Gleichzeitig steigt das Risiko, dass kurzfristige Entscheidungen zu technischen Schulden führen, wenn Integration, Logik und Compliance nicht gleichzeitig mitwachsen. Genau deshalb sollten Entscheider die aktuelle politische Dynamik als Startsignal für technische Hausaufgaben nutzen: Sicherheitsarchitektur, Datenkontrolle und Lieferketten-Transparenz müssen zusammenarbeiten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NATO-Äußerungen und Gegenreaktionen: Was das für Verteidigungs-IT und Sicherheitsdaten heißt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NATO-Äußerungen und Gegenreaktionen: Was das für Verteidigungs-IT und Sicherheitsdaten heißt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NATO-Äußerungen und Gegenreaktionen: Was das für Verteidigungs-IT und Sicherheitsdaten heißt« bei Google Deutschland suchen, bei Bing oder Google News!