


LONDON (IT BOLTWISE) – Forschende zeigen einen Laser-Angriff, der bei Tangem-Krypto-Wallet-Karten die PIN zurücksetzt – ohne die alte PIN und ohne zweite Karte. Der Reset nutzt einen Timing-Fehler im Chip-Check zwischen Normal- und Wiederherstellungsmodus. Da Tangem-Firmware-Updates nicht unterstützt, bleiben bereits ausgelieferte Karten dauerhaft verwundbar. Für die meisten Nutzer ist das Risiko zwar gering, doch bei verlorenen oder gestohlenen Karten mit hohem Wert sollten Gelder sofort verlagert werden.
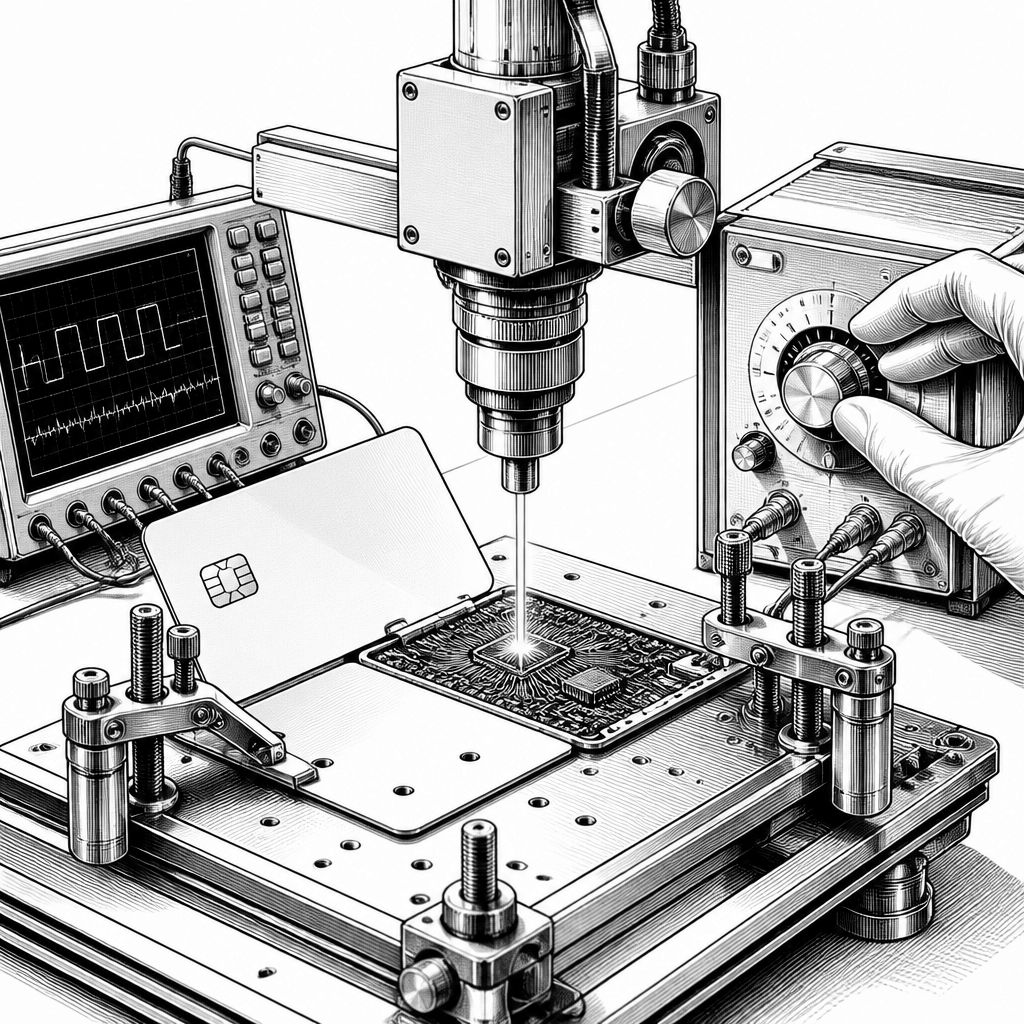
Ein physischer Angriff gegen Hardware-Wallets sorgt gerade in der Krypto-Sicherheitswelt für Unruhe: Forschende der Ledger-nahen Donjon-Security haben nachgewiesen, dass sich die Zugangsdaten einer Tangem-Karte per präzise getimtem Laserimpuls beliebig setzen lassen. Das zentrale Problem: Der Angriff umgeht den vorgesehenen Weg zur PIN-Änderung, der normalerweise eine alte PIN oder einen kontrollierten Wiederherstellungsablauf erzwingt. Stattdessen kann nach dem Reset jede Person, die die Karte in der Hand hat, den Wallet-Inhalt auslesen und abziehen. Für die breite Nutzerbasis ist das laut Einschätzung eher kein Alltagsrisiko, weil die Karte physisch kompromittiert werden muss.
Technisch beschreibt der Ansatz eine Schwäche im sogenannten Recovery-Mode-Check, der im Inneren der Karte während des PIN-Setzens läuft. Tangem nutzt einen Secure-Element-Chip (laut Quelle Samsung S3D232A) als isolierte Vertrauensbasis, die als Manipulationsschutz gedacht ist und ein Sicherheitsniveau bis EAL6+ erreichen soll. Der Chip hält dabei die Schlüsselmaterialien für die Kryptofunktionen und gibt sie nicht ohne Weiteres nach außen. Genau diese vertrauenswürdige Komponente entscheidet jedoch offenbar kurzzeitig falsch: Wird der Chip zur exakten Zeit des Wiederherstellungs-Checks mit Laserenergie gestört, kann die Logik den Zustand fälschlich als Recovery interpretieren.
Der wichtige Unterschied zur klassischen Fernangriffen liegt in den Hürden. Für den Nachweis brauchte das Team eine Laser-Rig-Anlage, empfindliche Mess- und Kalibriertechnik sowie tiefes Know-how in der Hardware-Analyse. Donjon berichtet, dass eine erfolgreiche Einstellung pro Karte im Schnitt etwa zwei Stunden dauerte und die Karte dafür geöffnet und der Chip exponiert werden muss. Genau diese Invasivität verhindert typischerweise, dass ein Angreifer die Schwachstelle „über das Internet“ ausnutzen kann. Der Reset kann zudem wie beschrieben ohne alte PIN und ohne zweite Karte erfolgen, was die zweite Schutzschicht Tangems (Pairing- bzw. Set-Karten) zumindest im Angriffskontext aushebelt.
Im Markt zeigt der Fall auch, warum „Security durch Unveränderlichkeit“ ambivalent sein kann. Tangem argumentiert traditionell, dass fehlende Update-Fähigkeit ein Sicherheitsgewinn sei: Wenn Firmware nicht geändert werden kann, gibt es auch keinen entfernten Angriffsweg über Software-Updates. Donjon dreht dieses Argument praktisch um: Wenn die Schwachstelle in der Firmware/Chip-Nahen Logik sitzt und nie gepatcht werden kann, wird aus der „Stabilität“ eine langfristige Last. Für Nutzer mit regulärem Alltagsszenario bleibt deshalb die Empfehlung pragmatisch: Karte schützen, nicht herumliegen lassen, und bei Verlust oder Diebstahl mit hoher Wahrscheinlichkeit sofort reagieren.
Wettbewerbsseitig ist die Meldung besonders interessant, weil sie in eine Serie von Laser-Fault-Injection-Ergebnissen fällt. Bereits im selben Jahr wurde ein verwandter Befund für den Chip TROPIC01 im Kontext des Trezor Safe 7 diskutiert; dort soll es trotz Laser-Fehlereinspeisung gelungen sein, die sensiblen PIN-schutzbedingten Schritte zu verteidigen. Das unterstreicht einen Kernpunkt in der Architektur: Ein Secure-Element-Grad wie EAL6+ belegt vor allem die Härtung der Chipbasis, nicht automatisch die vollständige Systemkette, die ein Wallet-Hersteller darüberlegt. Branchenanalysten sehen daraus weniger „Laser sind immer gefährlich“, sondern eher „Sicherheitsmodelle müssen gegen Chip-Störung gerechnet werden“ – und zwar bis in den Recovery- und PIN-Workflow hinein.
Historisch sind physische Angriffe auf Wallet-Komponenten nicht neu. Frühere Arbeiten ähnlicher Teams zielten teilweise auf Wallets ohne Secure-Element ab, bei denen Secrets über einen gewöhnlichen Mikrocontroller geschützt waren. In solchen Designs ließen sich Schlüssel oder Wiederherstellungsinformationen mit deutlich geringeren Laborkosten aus dem System herausziehen. Tangem adressierte diese Klasse von Risiken durch das Secure-Element und die Zertifizierung der Chip-Abwehr. Doch der neue Befund zeigt: Selbst mit höherer Hardware-Härtung können sich spezifische Logikfenster, etwa Zustandschecks, als realer Angriffspfad erweisen. Damit steigt zwar die Kosten- und Kompetenzhürde – aber die Gefahr verschwindet nicht, sie verlagert sich auf Angreifer mit Motivation und Ressourcen.
Rein operativ ergibt sich daraus ein klares, aber differenziertes „Was tun?“. Für die meisten Besitzer bleibt das Hauptprinzip gleich: Halten Sie die Karte so, dass ein Dieb keinen Zugriff im gesicherten Umfeld erhält. Der beschriebene Laserangriff setzt jedoch voraus, dass der Angreifer die Karte physisch entnimmt, in eine Laborumgebung bringt und den Chip gezielt stört. Bei verlorenen, gestohlenen oder konfiszierten Karten mit ernsthaftem Vermögenswert sollten Betroffene daher keine Wochen warten. Die Quelle empfiehlt, die Mittel umgehend in eine andere Wallet zu übertragen – entweder in eine verbleibende Karte im Tangem-Set oder, sofern vorhanden, in eine Lösung mit Seed Phrase – und das Vertrauen in eine PIN-Absicherung für eine Karte zu beenden, die nicht mehr unter eigener Kontrolle steht.
Auch aus Sicht von Compliance und Datenschutz steckt hier eine relevante Lehre: Hardware-Wallets sind weniger ein personenbezogenes Datensystem als ein sicherheitskritisches Finanzinstrument, doch ihre Nutzung fällt in viele Governance-Umgebungen (z. B. Interne Richtlinien zu Schlüsselmanagement und Zugriffskontrollen). In der Praxis sollten Unternehmen oder fortgeschrittene Privatanwender die Wallet-Nutzung als Prozess behandeln: Verwahrung, Verlusthandling, Auditierbarkeit und definierte Eskalationswege. Das verhindert, dass sich ein technisches Risiko in einen organisatorischen Schaden verwandelt. Für die Zukunft bleibt die Linie eindeutig: Hersteller werden Recovery-, PIN- und Zustandsautomaten künftig stärker gegen Fault Attacks härten müssen, auch wenn dafür zusätzliche Hardware-/Design-Redundanzen oder neue Chip-Sicherheitsarchitekturen nötig sind.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Laser-Angriff setzt Tangem-Karten-PIN zurück und macht Firmware-Patches unmöglich" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Laser-Angriff setzt Tangem-Karten-PIN zurück und macht Firmware-Patches unmöglich" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Laser-Angriff setzt Tangem-Karten-PIN zurück und macht Firmware-Patches unmöglich« bei Google Deutschland suchen, bei Bing oder Google News!