


RAMALLAH / LONDON (IT BOLTWISE) – Berichten zufolge kam es über Nacht in mehreren Orten im Westjordanland zu Übergriffen durch israelische Soldaten sowie paramilitär agierende Siedler. Für Unternehmen und Organisationen, die in solchen Umfeldern arbeiten, wird damit erneut sichtbar, wie stark operative Sicherheit an Datenqualität, Zugriffskontrollen und belastbare Lagebilder gekoppelt ist. Gleichzeitig stellt sich die Frage, wie Journalismus-, Hilfs- und Forschungsdaten rechtssicher verarbeitet werden. Der Beitrag ordnet die technischen und regulatorischen Konsequenzen ein – von Event-Daten bis zu DS-GVO-konformer Speicherung.
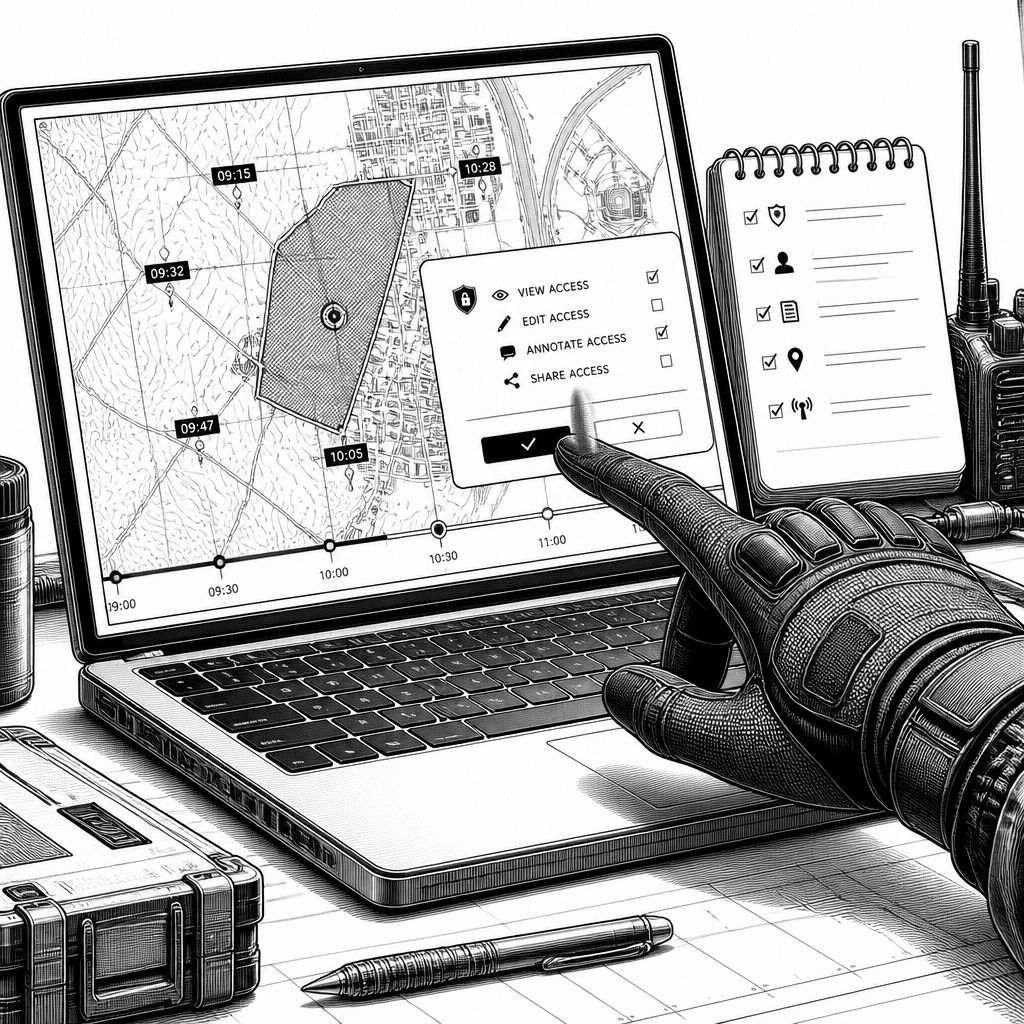
Berichten zufolge haben israelische Soldaten und paramilitär agierende Siedler in der Westbank über Nacht mehrere Orte attackiert, darunter Qalqilya, Deir Al-Ghosoun sowie Bereiche rund um Ramallah und Al-Bireh. Zusätzlich wird geschildert, dass US-Politiker Ro Khanna während eines diplomatischen Besuchs durch bewaffnete Siedler für mehr als eine Stunde festgehalten worden sein soll. Solche Meldungen sind für viele Leser primär eine humanitäre Tragödie. Für Unternehmen, die in Konflikt- oder Krisengebieten tätig sind, sind sie aber auch ein Stresstest für digitale Infrastruktur: Kommunikationskanäle, Sicherheitsprozesse und Datenzugriff müssen unter unklaren Bedingungen funktionieren.
Technisch betrachtet beginnt die Herausforderung mit dem Lagebild: Incident-Daten entstehen oft aus heterogenen Quellen wie Sicherheitsmeldungen, lokalen Netzwerken und in Echtzeit geposteten Informationen. In der Praxis entscheidet sich die Qualität eines solchen Lagebilds an der Pipeline, also wie Ereignisse erfasst, normalisiert, zeitgestempelt und mit Geodaten verknüpft werden. Wenn Abduktions- oder Verletzungsangaben in mehreren Meldungen auftauchen, müssen Systeme Dubletten erkennen und widersprüchliche Inhalte mit nachvollziehbaren Quellen markieren. Für die IT heißt das: Ereignis-Logik, Audit-Trails und ein strenges Rollenmodell sind nicht “nice to have”, sondern Grundlage, um gefährliche Fehlentscheidungen zu vermeiden.
Damit rückt ein zweiter Punkt in den Vordergrund: Zugriff und Abschottung. In der Quelle wird beschrieben, dass bewaffnete Akteure Personen festhalten und Fahrzeuge blockieren; übertragen auf die IT bedeutet das, dass Kommunikations- und Koordinationsplattformen in der Nähe von Vor-Ort-Abläufen häufig unter Druck geraten. Unternehmen sollten daher “least privilege” konsequent umsetzen, besonders bei mobilen Anwendungen, die Teammitglieder im Feld nutzen. Moderne Architekturen wie Zero-Trust-Prinzipien, Ende-zu-Ende-Verschlüsselung für sensible Chats und getrennte Umgebungen für Rohdaten versus analysierte Lageinformationen reduzieren das Risiko, dass ein kompromittiertes Endgerät später zum Einfallstor wird.
Marktseitig ist das kein isoliertes Problem. Im Bereich “Defense & Security Analytics” konkurrieren etablierte Anbieter mit unterschiedlichen Schwerpunkten: Während etwa Palantir traditionell stark auf integrierte Lageplattformen setzt, investieren Cloud-Anbieter in skalierbare Datenverarbeitung und erlauben schnellere Bereitstellung von Analysepipelines. Der Vergleich zeigt vor allem: Wer nur auf Rechenleistung setzt, unterschätzt Governance. Für Unternehmen lohnt sich deshalb eine Make-or-Buy-Frage entlang klarer Kriterien – etwa Datenresidenz, Logging, Modellüberwachung und die Fähigkeit, Informationen schnell zu verifizieren. Gerade in dynamischen Lagen ist Verifizierbarkeit wichtiger als “bunte Dashboards”.
Historisch betrachtet haben sich Krisen-Informationssysteme seit den frühen Tagen digitaler Karten deutlich weiterentwickelt. In den 2000er-Jahren dominierten statische Lageberichte, später kamen GIS-gestützte Karten und Social-Media-Monitoring hinzu. Heute entstehen Lagebilder zunehmend als Stream: Events laufen in Echtzeit in Datenstromsystemen ein, werden angereichert und in ein zentral konsistentes Modell überführt. Gleichzeitig wächst das Risiko von Desinformation. Wenn Bilder oder Berichte aus einer Region in Minuten zirkulieren, müssen Unternehmen daher Quellenbewertung und Vertrauenskennzeichnung technisch unterstützen – etwa durch Protokollierung von Herkunft, Hashing von Medien und Versionierung von Datensätzen.
Auch regulatorisch wird es anspruchsvoll. In der Europäischen Union greift mit der DS-GVO der Grundsatz, dass personenbezogene Daten nur mit passender Rechtsgrundlage verarbeitet werden dürfen – und in Konfliktlagen oft besonders sensibel sind, weil sie Personen gefährden können. Wenn etwa verletzte Personen, Zeugen oder lokale Helfer in Incident-Daten auftauchen, sind Anforderungen an Zweckbindung, Datensparsamkeit und Löschkonzepte zwingend. Zudem sollte sichergestellt werden, dass Zugriffe auf personenbezogene Metadaten (Zeit, Ort, Rollen) protokolliert werden und dass nur berechtigte Personen Zugriff auf Rohinformationen erhalten, während Aggregationen anonymisiert bereitgestellt werden.
Für die Zukunft ist ein klares Entwicklungssignal erkennbar: Unternehmen werden zunehmend KI-gestützte Automatisierung einsetzen, aber nicht als “Black Box”, sondern als assistierende Schicht in einer kontrollierten Pipeline. Beispielsweise kann KI beim Clustering ähnlicher Meldungen helfen oder beim Extrahieren strukturierter Felder aus Texten – vorausgesetzt, sie ist auditierbar und lässt sich mit Sicherheitsregeln koppeln. Die Konsequenz ist organisatorisch: IT, Security und Compliance müssen eng zusammenarbeiten, damit Modelle nicht gegen Datenschutz- oder Sicherheitsprinzipien verstoßen. Wer jetzt sein Datenmodell, Zugriffskonzept und Verifizierungsprozesse festzieht, gewinnt später Zeit in der Krise.
Ein realistischer Ausblick: Sobald Vor-Ort-Ereignisse wie in der Quelle beschrieben (Übergriffe, Fahrzeugblockaden, Checkpoint-Schließungen) häufiger in vernetzte Kommunikationsströme einfließen, steigt der Bedarf an resilienten Workflows. Dazu gehören Offline-Fähigkeit für Feldteams, schnelle Wiederherstellbarkeit nach Sperrungen sowie definierte Eskalationswege bei widersprüchlichen Informationen. Anbieter und Integratoren sollten dabei messbar machen, wie gut ihre Lösungen bei der Quellenverifikation und beim Datenschutz abschneiden. Für Entwickler entstehen damit konkrete Chancen: Wer KI-gestützte Lagebildsysteme mit Governance-Mechanismen, Rollenmodellen und DS-GVO-konformer Datenhaltung kombiniert, adressiert einen Markt, der in Krisenlagen besonders schnell entscheidet.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sicherheits- und Datenrisiken in Konfliktlagen: Warum Unternehmen ihr Lagebild absichern müssen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sicherheits- und Datenrisiken in Konfliktlagen: Warum Unternehmen ihr Lagebild absichern müssen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sicherheits- und Datenrisiken in Konfliktlagen: Warum Unternehmen ihr Lagebild absichern müssen« bei Google Deutschland suchen, bei Bing oder Google News!