


BONN / LONDON (IT BOLTWISE) – Der Cyber Resilience Act (CRA) startet am 11. September 2026 mit neuen Meldepflichten für Hersteller und bringt ein eng getaktetes Incident-Reporting. Betroffen sind in Deutschland rund 29.500 Betriebe, doch bis Anfang Juli haben sich erst etwa 11.500 beim BSI registriert. Damit rückt nicht nur technische Schwachstellenbehebung in den Fokus, sondern auch das Zusammenspiel aus Prozessen, Verantwortlichkeiten und menschlichen Fehlentscheidungen unter Druck. Parallel verschärfen Angriffsformen wie Wiper-Viren das Thema Wiederherstellung, sodass Unternehmen ihre Cyber- und KI-Strategien für 2027 verbindlich ausrichten müssen.
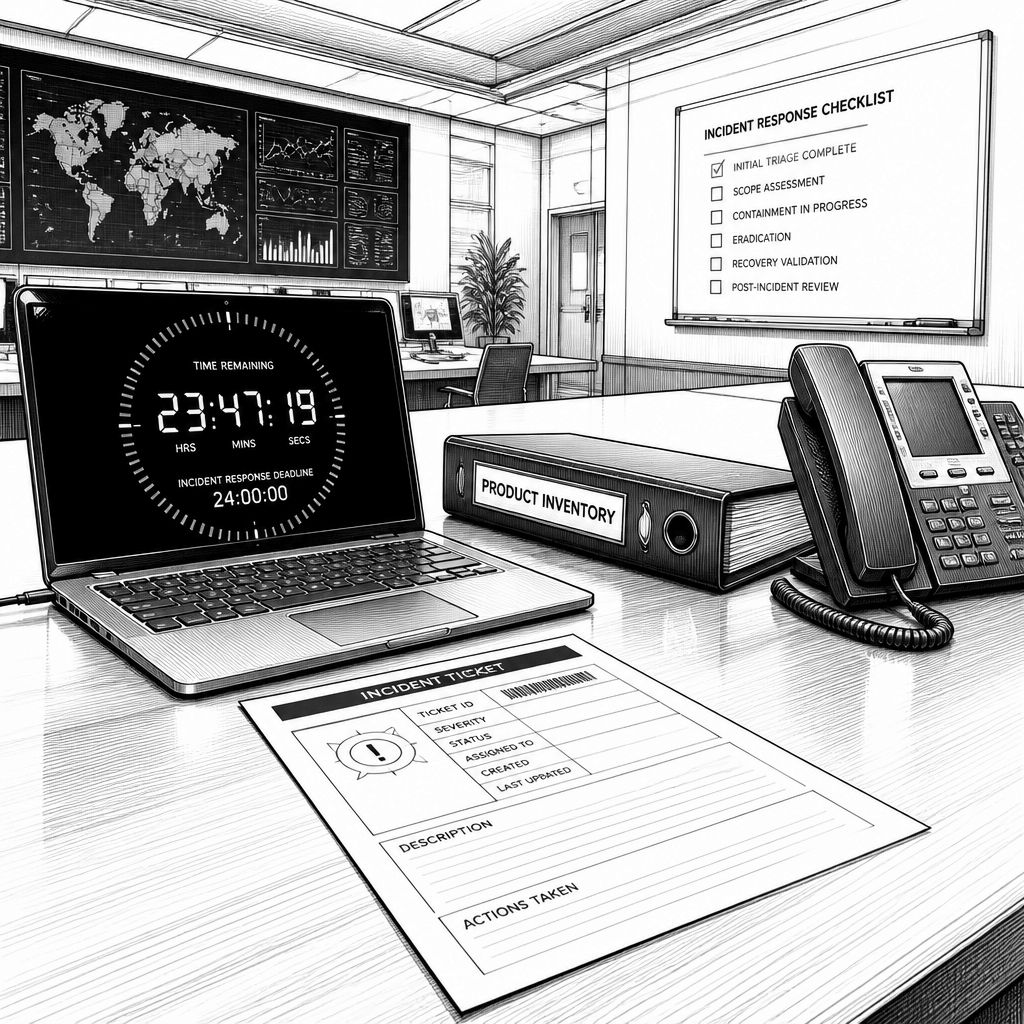
Mit dem Cyber Resilience Act (CRA) verändert sich die Compliance für IT-Produkte spürbar: Ab dem 11. September 2026 sollen Hersteller aktiv ausgenutzte Schwachstellen und schwere Sicherheitsvorfälle in klaren Zeitfenstern melden. Für Deutschland steht dabei eine konkrete Größenordnung im Raum: Rund 29.500 Betriebe zählen zu den Adressaten, während sich nach den Angaben aus der Branche bis Anfang Juli nur etwa 11.500 beim BSI registriert hatten. Das ist nicht nur ein Prozessproblem, sondern ein Signal, dass viele Organisationen ihre Meldewege, Verantwortlichkeiten und Produktinventare noch nicht auf CRA-Niveau ausgerichtet haben.
Technisch betrachtet greift CRA nicht in der Tiefe in “ein einzelnes Tool”, sondern in die Betriebsfähigkeit über die gesamte Lebensdauer: Wer meldet, welche Systeme zählen, wie schnell werden Erkenntnisse strukturiert und wie wird die Aussagekraft einer Meldung gesichert? Die in der Vorbereitung kritische Phase beginnt daher nicht erst am Incident-Tag, sondern bei der Datengrundlage. Eine wirksame Basis sind ein belastbares Produktinventar, definierte Rollen (inklusive Eskalationspfad) und Monitoring, das nicht nur Alarme erzeugt, sondern Ereignisse so anreichert, dass innerhalb von 24 Stunden eine erste Frühwarnung möglich ist und nach 72 Stunden die Detailmeldung folgt.
Genau diese Taktung macht CRA so anspruchsvoll: Für die erste Frühwarnung wird ein Zeitfenster von 24 Stunden genannt, die detaillierte Meldung soll innerhalb von 72 Stunden erfolgen. Verstöße können mit Bußgeldern von bis zu 15 Millionen Euro oder 2,5 Prozent des weltweiten Jahresumsatzes geahndet werden. In der Praxis bedeutet das, dass Teams nicht bei jedem neuen Befund “warten, bis alles geklärt ist”, sondern eine zweistufige Melde- und Prüfmethodik etablieren müssen. Marktteilnehmer orientieren sich hierfür häufig an bewährten Incident-Management-Standards aus dem Umfeld von NIS-2 und ISO 27001, übertragen sie aber auf die CRA-spezifische Meldequalität und Produktgrenzen.
Im gleichen Atemzug wird auch der Mensch als Angriffsfläche in den Vordergrund gerückt. Der Grund: KI-gestützte Angriffe zielen laut dem dargestellten Diskussionsstand nicht nur auf Schwachstellen in Software, sondern auf menschliche Fehlhandlungen. In Fachforen wird deshalb zunehmend analysiert, wie Entscheidungsfindung unter Druck funktioniert und welche psychologischen Mechanismen Täuschungsmanöver verstärken. Für Unternehmen ist das mehr als Awareness: Wer unter Stress falsche Prioritäten setzt, zu spät eskaliert oder falsche Verantwortliche informiert, gefährdet die CRA-Zeitachsen. Daher sollten Security-Teams Trainings, Runbooks und Entscheidungslogiken so gestalten, dass sie in realen Incident-Szenarien nicht “nur theoretisch”, sondern operativ greifen.
Auf der Wettbewerbs- und Ökosystemebene zeigt sich parallel ein weiterer Hebel: Souveräne Cloud- und KI-Infrastrukturen gewinnen an Relevanz, weil große US-Anbieter den europäischen Markt dominiert haben. Im europäischen Kontext wird dafür ein Papier genannt, das Kriterien wie einen Hauptsitz in der EU und offene Schnittstellen adressiert. Als Kontrast dazu kann man die Ansätze großer Cloud- und KI-Plattformen betrachten, etwa wie Microsoft und Google in ihren Security-Services zunehmend KI-gestützte Schutz- und Analysefunktionen integrieren. Entscheidend für CRA-Compliance bleibt jedoch, ob die Traceability der produkt- und systembezogenen Daten bis in die Meldeprozesse hineinreicht und ob die eingesetzte Infrastruktur Auditierbarkeit ermöglicht.
Besonders dynamisch wird die Lage bei Angriffen, die nicht auf Erpressung, sondern auf vollständige Datenvernichtung zielen. Wiper-Viren rücken deshalb als eigenständiges Threat-Modell in den Mittelpunkt: Es geht nicht darum, ob Daten “teilweise” wiederherstellbar sind, sondern ob ein Sicherheitskonzept unveränderliche Backups und die strikte Isolierung kritischer Systeme vorsieht. Für die Wiederherstellung nach einem Angriff gilt zudem eine Vertrauenshierarchie, die Identitätsdienste priorisiert. Moderne Analyseplattformen sollen gesicherte Daten in isolierten Umgebungen untersuchen, um eine erneute Infektion zu vermeiden und zugleich beweissichere Erkenntnisse für die spätere CRA-Kommunikation zu liefern.
Historisch lässt sich die Entwicklung in Wellen erklären: Von klassischen Meldepflichten und Regulierungsrahmen (z. B. aus dem NIS-Umfeld) über Standardisierung in Incident-Management bis hin zu neuem, produktbezogenen Security-Regelwerk. Der CRA-Ansatz ist dabei konsequent: Er koppelt Herstellerpflichten eng an den realen Betrieb. Genau deshalb geraten Product Inventories stärker ins Zentrum als noch vor einigen Jahren. Viele Organisationen haben zwar ein CMDB-Konzept, aber nicht zwangsläufig eine Inventarisierung, die sich auf CRA-relevante Produktgrenzen und Sicherheitszustände operationalisieren lässt. Unternehmen, die früh investieren, vermeiden später die typische Lücke zwischen “Asset-Liste” und “Meldefähigkeit”.
Auf 2027 hin verdichtet sich der Trend, KI-Systeme stärker in Sicherheitsprüfungen einzubetten. Die EU-Kommission plant laut dem dargestellten Ausblick eine engere Verzahnung von KI und Cybersicherheit: Fortgeschrittene KI-Systeme sollen vor der Markteinführung bewertet werden. Gleichzeitig soll ab 2027 der Aufbau einer eigenständigen europäischen Evaluierungskapazität starten, während im Finanzsektor große Institute konkrete Aktionspläne gegen KI-gestützte Cyberangriffe bis Ende Oktober einfordern. Für Entwickler und Security-Teams heißt das: KI-Workflows müssen so dokumentiert werden, dass Sicherheits- und Compliance-Fragen nicht erst im Audit, sondern bereits in der Modell- und Deployment-Phase beantwortbar sind.
Die nächste unternehmerische Frage ist damit klar: Wie verwandelt man CRA-Anforderungen in eine belastbare Betriebsroutine? Wer heute Lücken in den Verantwortlichkeiten, fragmentiertes Monitoring oder unvollständige Produktinventare feststellt, sollte die interne “Incident-to-Report”-Kette end-to-end prüfen. Ein praktikabler Weg ist, die 24h- und 72h-Anforderungen als Übungsszenarien zu trainieren, inklusive Rollenklärung, Datenverfügbarkeit und technischer Beweisführung. Ergänzend ist die Regulatorik eng mit Datenschutz und Informationssicherheit verknüpft: Auch wenn CRA primär Security adressiert, berühren die Meldungen und die damit verbundenen Datenflüsse oft personenbezogene oder sensible Informationen. Entsprechend sollten Legal, Datenschutz und Security früh im gleichen Prozess-Design sitzen, damit aus Compliance keine Betriebsrisiken entstehen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyber Resilience Act: Ab September gelten neue Meldepflichten für 29.500 Unternehmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyber Resilience Act: Ab September gelten neue Meldepflichten für 29.500 Unternehmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyber Resilience Act: Ab September gelten neue Meldepflichten für 29.500 Unternehmen« bei Google Deutschland suchen, bei Bing oder Google News!