


FRANKFURT AM MAIN / LONDON (IT BOLTWISE) – Ab September 2026 kommt mit dem Cyber Resilience Act eine neue Meldepflicht: Schwachstellen sollen binnen 24 Stunden als Warnsignal und binnen 72 Stunden vollständig gemeldet werden. Besonders Banken stehen damit vor einem Umsetzungsproblem, das über klassische IT-Sicherheit hinausgeht: Prozesse, Rollen und Nachweise müssen gleichzeitig rechtssicher funktionieren. Parallel verschärfen NIS2, DORA-nahe Erwartungen und weitere KI-Transparenzpflichten den Druck auf Dokumentation und Audit-Fähigkeit. Wer heute nur isoliert arbeitet, riskiert ab Herbst eine massive Nacharbeit – und damit Compliance- und Betriebsrisiken.
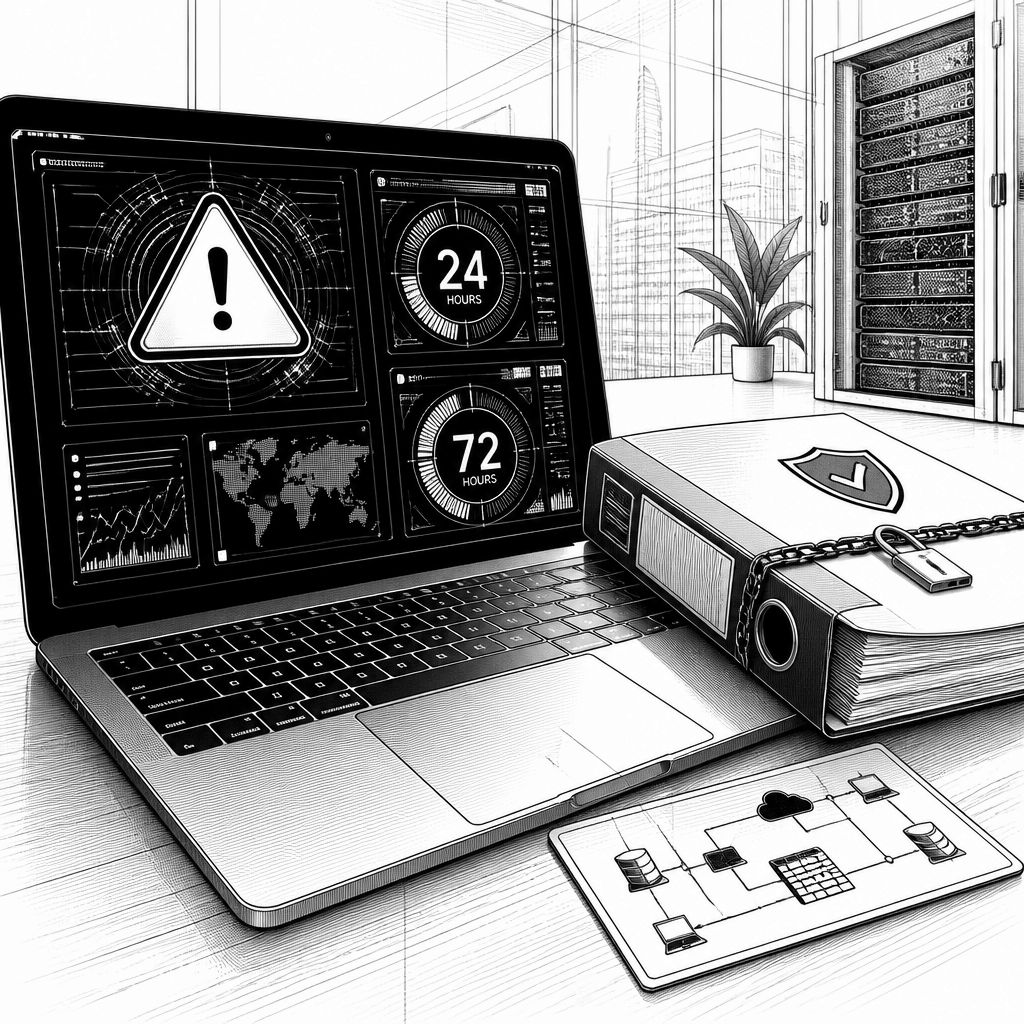
Der Cyber Resilience Act (CRA) bringt einen konkreten Zeitdruck in die Umsetzung von IT-Sicherheitsanforderungen: Ab dem 11. September 2026 sollen Unternehmen Schwachstellen zunächst innerhalb von 24 Stunden als Frühwarnung und danach innerhalb von 72 Stunden vollständig melden. Damit steigt nicht nur die operative Reaktionsgeschwindigkeit, sondern auch die Qualität der internen Prüf- und Freigabemechanismen, weil Meldungen ohne belastbaren Kontext im Zweifel nachgearbeitet werden müssen. Gerade in der deutschen Bankenlandschaft zeigen Marktanalysen, dass viele Institute die Anforderungen noch zu stark als „Einzelstränge“ betrachten. Das ist riskant, denn die Meldepflicht kollidiert praktisch mit bestehenden Erwartungen an Risikomanagement, etwa aus DORA-nahen Mustern und bekannten Standards.
Technisch wird die Herausforderung greifbar, sobald Prozesse in ein skalierbares Vulnerability-Handling übersetzt werden sollen. In der Praxis hängt die Einhaltung der 24- und 72-Stunden-Fenster oft an drei Faktoren: Inventarqualität, Prüfbereitschaft und Freigabewege. Wenn Kontrollinstanzen im Drei-Linien-Modell (3LoD) personell nicht sauber getrennt sind, entsteht ein Engpass, der sich nicht durch „mehr Tickets“ lösen lässt. Berichtete Lücken bei der Prüfungsbereitschaft wurden zuletzt in einer BaFin-Orientierungshilfe zur KI-Nutzung adressiert, die strukturelle Schwächen im 3LoD beschrieben hat. Für Institute bedeutet das: Es braucht unabhängige Validierung, robuste Evidenzketten und einen dreiphasigen Freigabeprozess, der auch bei Hochlast funktioniert.
Im Marktkontext verschärft sich die Lage durch einen regulatorischen „Dreiklang“ aus Cyber Resilience Act, NIS2 und zusätzlichen KI-Vorgaben. NIS2 ist in Deutschland seit dem 6. Dezember 2025 in Kraft, die Registrierungsquote liegt laut aktuellen Erhebungen jedoch nur bei 39 Prozent. Gleichzeitig drohen bei verpassten Fristen Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Umsatzes. Parallel treten ab dem 2. August 2026 erste Transparenzpflichten des EU AI Act in Kraft, und eine ENISA-Umfrage vom Juni 2026 nennt nur 13 Prozent der Unternehmen mit tiefgehendem Verständnis der erforderlichen Dokumentationen. Wer hier nicht nachzieht, arbeitet an der falschen Stelle: nicht an der Technik, sondern an fehlenden Audit-Artefakten.
Ein zentraler Wettbewerbs- und Praxisvergleich ergibt sich auch aus dem „Bearbeitungsmodus“: Viele Häuser orientieren sich zunächst isoliert an DORA-Vorgaben, statt eine Verzahnung mit MaRisk und internationalen Standards wie ISO 27001 aufzubauen. Aus der Branche wird entsprechend erwartet, dass sich die Prüf- und Kontrolllogik künftig stärker harmonisieren muss, um Doppelaufwände zu vermeiden. Ein Fachseminar am 11. September 2026 adressiert genau diesen Schritt zur Operationalisierung des IKT-Risikomanagements; der Fokus liegt auf einem prünfungs-sicheren Rahmen, der die fragmentierte Herangehensweise ersetzen soll. Unabhängig von der konkreten Methodik entscheidet am Ende das gleiche Kriterium: Wie schnell kann das Institut aus einem technischen Befund eine regulatorisch verwertbare Meldung machen – inklusive Zuständigkeiten, Nachweisen und nachvollziehbarer Risikobewertung?
Besonders dynamisch entwickelt sich das Risiko-Portfolio an zwei Stellen: KI-Integration und Cloud-Abhängigkeiten. DORA Artikel 28 zum Management von IKT-Drittdienstleisterrisiken verschiebt die Aufmerksamkeit in Richtung Lieferketten- und Dienstleisterbewertung, wenn KI-Systeme eingebunden werden. Gleichzeitig erhöhen KI-basierte Tools wie Browser-Erweiterungen das Risiko neuer Angriffsflächen, etwa durch Prompt-Injection oder Manipulation von Kontexten. Für Unternehmen bedeutet das, dass KI-Agenten nicht nur „hilfreich“ sein dürfen, sondern kontrolliert in Prozesse integriert werden müssen. In der Praxis wird deshalb geraten, KI-gestützte Inventarisierungs- und Segmentierungsmaßnahmen innerhalb von 72 Stunden anzustoßen, um schnell zu erkennen, welche Systeme betroffen sind und wie Datenflüsse eingegrenzt werden können.
Auch die Cloud-Strategie wird zum Resilienzfaktor. Der Bitkom Cloud Report 2026 beschreibt eine kritische Abhängigkeit: 85 Prozent der Unternehmen stufen die Abhängigkeit von US-Cloud-Anbietern als zu hoch ein. Zudem meldeten 28 Prozent der Cloud-Nutzer in den letzten zwölf Monaten gravierende Ausfälle. Das wirkt direkt auf die CRA-Umsetzung, weil Inventar, Monitoring und Incident-Informationen oft in heterogenen Umgebungen entstehen. Als Gegenmaßnahme gewinnt On-Premises-Datensicherung als Resilienz-Strategie wieder an Bedeutung, zumal das KRITIS-Dachgesetz betroffene Organisationen bereits zu detaillierten Resilienz-Plänen verpflichtet. Für die Compliance zählt dabei nicht „Standortideologie“, sondern die nachweisbare Fähigkeit, im Ereignisfall fristgerecht Informationen bereitzustellen.
Die europäische Aufsicht erhöht zusätzlich den operativen Druck, indem sie Sicherheitsrisiken in einen breiteren Technologiekontext stellt. In einem Schreiben vom 7. Juli 2026 warnte EZB-Vertreterin Claudia Buch vor KI-gestützten Cyberangriffen und vor dem Tempo, mit dem sich Quantencomputer entwickeln. Für Institute folgt daraus eine Erwartung an konkrete Handlungspläne: Bis zum 31. Oktober 2026 soll ein Aktionsplan vorgelegt werden, wie auf Quantentechnologie-Risiken reagiert wird. Der Hintergrund ist das bekannte „Harvest now, decrypt later“-Szenario: Angreifer können heute Daten abgreifen, um sie später zu entschlüsseln. Damit rückt Post-Quantum-Kryptographie früher in den Planungsprozess als früher üblich.
Für die Zukunft zeichnet sich ein klarer Trend ab: Die Umsetzung wird weniger „Projekt“ und mehr „Betriebsfähigkeit“. Unternehmen sollten jetzt ihre Vulnerability-Prozesse so ausrichten, dass sie mit KI-gestützter Erkennung, Cloud-/Drittdienstleister-Risikoanalyse und Post-Quantum-Roadmaps verzahnt sind. Das betrifft auch Datenschutz und Privatsphäre, denn fristgerechte Meldungen und Incident-Workflows erzeugen vermehrt verteilte Datensätze über Logs, Systemzustände und potenzielle Betroffeneninformationen. Rechtssicher wird es daher nur mit minimaler Datenweitergabe, sauberer Rollenklärung und konsistenter Dokumentation entlang der Kontrollinstanzen. Wer im Herbst 2026 liefern muss, sollte schon heute die Beweisketten aufsetzen, Testläufe für Meldefenster durchführen und den Übergang von Technikbefund zu regulatorischer Meldung automatisierbar machen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyber Resilience Act: 72-Stunden-Meldepflicht ab September 2026 für Unternehmen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyber Resilience Act: 72-Stunden-Meldepflicht ab September 2026 für Unternehmen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyber Resilience Act: 72-Stunden-Meldepflicht ab September 2026 für Unternehmen« bei Google Deutschland suchen, bei Bing oder Google News!