


DEUTSCHLAND / LONDON (IT BOLTWISE) – In der EU wird NIS2 ab Sommer 2026 für viele Cloud- und Rechenzentrumsbetreiber verbindlich. Für Deutschland läuft die Registrierung über das BSI bis zum 31. Juli 2026, betroffen sind rund 30.000 Firmen. Die Regeln verschärfen das Risikomanagement, bringen Meldepflichten nach Vorfällen und erhöhen den Druck auf Führungsebene. Wer Compliance nicht auf Prozesse und Nachweise herunterbricht, riskiert empfindliche Sanktionen.
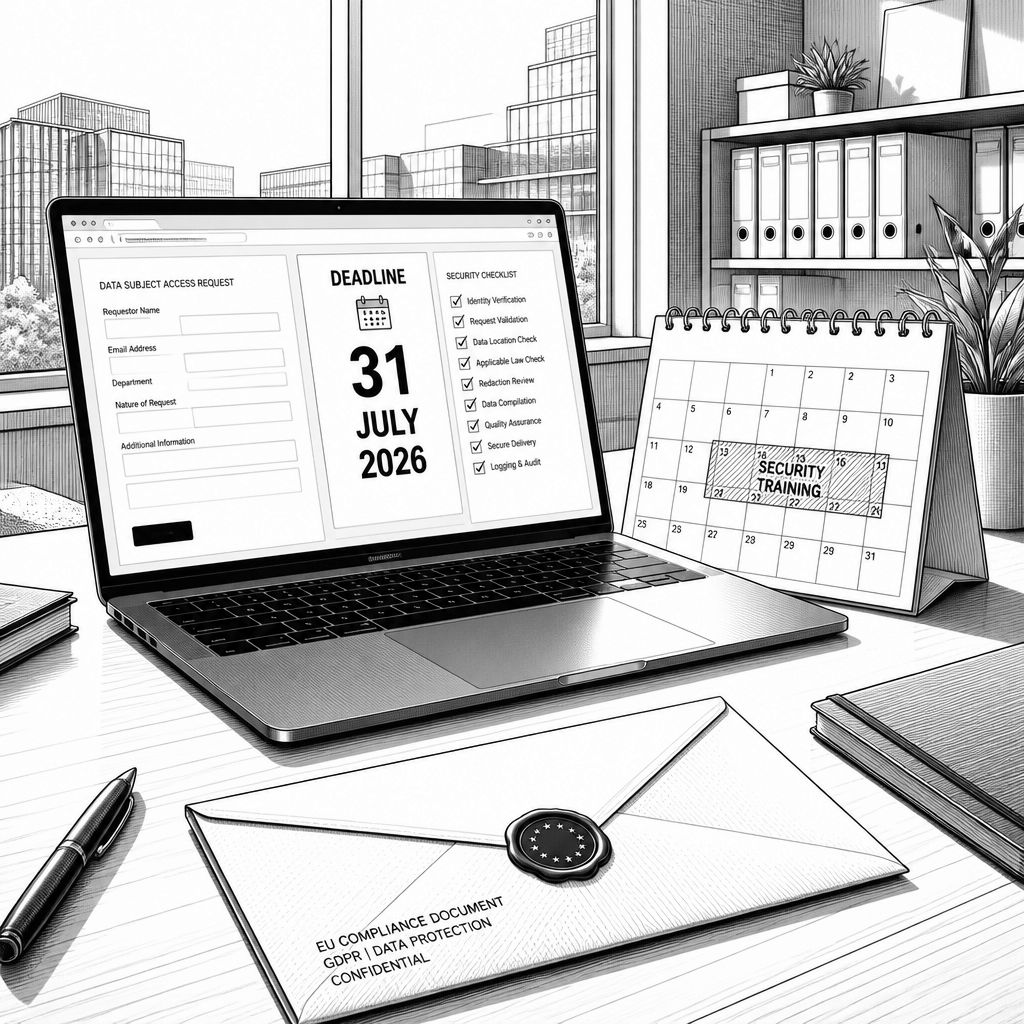
Die NIS2-Richtlinie macht aus Cybersecurity kein „Good-to-have“, sondern eine Betriebsanforderung mit rechtlichen Konsequenzen. Für Cloud- und Rechenzentrumsbetreiber in der EU gelten ab Juli 2026 strenge Sicherheitsauflagen, die freiwillige Empfehlungen Schritt für Schritt ersetzen. Der Zeitdruck kommt dabei nicht aus dem Regulierungsdokument allein, sondern aus der Bedrohungslage: In der ersten Jahreshälfte 2025 sind Cloud-Angriffe um 136 Prozent im Vergleich zum Vorjahr gestiegen. Das erzeugt in Unternehmen einen deutlich anderen Entscheidungsmodus – weg vom Projektstatus einzelner Hardening-Maßnahmen, hin zu durchgängigen Sicherheitsprozessen, die Audit-tauglich laufen.
In Deutschland konkretisiert das Bundesamt für Sicherheit in der Informationstechnik (BSI) die Umsetzung über eine Registrierungspflicht. Bis zum 31. Juli 2026 sollen betroffene Unternehmen ihre Registrierung abgeben; laut den vorliegenden Informationen fallen rund 30.000 Firmen unter die neuen Regeln. Rechtsgrundlage ist das NIS-2-Umsetzungsgesetz, das Ende 2025 in nationales Recht überführt wurde. Für IT-Organisationen bedeutet das: Die Frage „Sind wir betroffen?“ muss möglichst früh beantwortet werden – inklusive Zuordnung der beteiligten Gesellschaften, Service-Modelle und Lieferbeziehungen, denn genau daraus ergeben sich Zuständigkeiten, Meldewege und interne Verantwortlichkeiten.
Damit NIS2 mehr ist als ein Formular, geht die Richtlinie operativ auf technische und organisatorische Details ein. Für Cloud- und Rechenzentrumsbetreiber sind insbesondere Kriterien relevant, mit denen Maßnahmen bewertet werden können. Die Durchführungsverordnung (EU) 2024/2690 legt solche Prüf- und Bewertungsaspekte fest – damit wird Security nicht nur als abstraktes Ziel verstanden, sondern als messbares Bündel aus Kontrollen. Ein neuralgischer Punkt für internationale Anbieter ist zudem die Bestimmung der „Hauptniederlassung“ innerhalb der EU, weil davon abhängt, welche nationale Behörde die Aufsicht in der Praxis federführend übernimmt. Wer außerhalb der EU sitzt, muss außerdem einen EU-Vertreter benennen, um Kommunikations- und Aufsichtsprozesse organisatorisch sauber zu verankern.
Auch das Aufsichtssystem hinter den Kulissen wird enger getaktet: Neben dem rechtlichen Rahmen laufen parallel Programme zur Stärkung der Cybersicherheitsarchitektur in Regierungsumgebungen an. Erst am 22. Juli 2026 hat das Kabinett das Programm „CyberGovSecure“ freigegeben; unter Federführung des Bundesministeriums für Digitales und Verkehr (BMDV) soll es die Architektur des Bundes stärken – mit Fokus auf sichere Konfiguration und Schwachstellenmanagement. Für Unternehmen lässt sich daraus eine Analogie ableiten: Wenn staatliche Strukturen verstärkt auf Konfigurationshygiene und strukturiertes Schwachstellenmanagement setzen, dann wird sich dieser Anspruch in der Praxis auch in Beschaffungs- und Lieferantenanforderungen stärker widerspiegeln. Zusätzlich wirkt die europäische Harmonisierung als Verstärker, denn verschiedene Mitgliedstaaten ziehen zeitgleich mit eigenen Inkraftsetzungen nach.
Technisch und operativ verändert NIS2 vor allem die Arbeit in Security Operations Centern (SOCs). In den Artikeln 21 und 23 fordert die Richtlinie strukturierte Incident-Management-Prozesse mit klarer Kategorisierung, Triage sowie Kommunikationsplänen. Das ist für Teams, die Incident Response bisher eher fallbasiert betrieben haben, ein Kulturwechsel: „Dokumentieren, eskalieren, melden“ wird zu einem standardisierten Ablauf, der sich nicht nur im Ticket-System wiederfindet, sondern auch im Zusammenspiel mit Meldepflichten und Führungsgremien. Wenn Funktionen an externe Dienstleister (MSSPs) ausgelagert werden, bleibt die Verantwortung beim Unternehmen – gleichzeitig müssen auch die Dienstleister ihrerseits Risikomanagement und Lieferantenbewertung in den Griff bekommen. Für genau diese Anbieter arbeitet die europäische Cybersicherheitsagentur ENISA derzeit an einem Zertifizierungsschema (EUMSS), das die Marktpraxis voraussichtlich stärker standardisieren wird.
Eine zentrale Druckquelle bleibt die Melde- und Sanktionslogik. NIS2 führt ein dreistufiges Meldeverfahren für Sicherheitsvorfälle ein: Zunächst eine Frühwarnung innerhalb von 24 Stunden nach Kenntnis eines signifikanten Vorfalls, danach eine detaillierte Vorfallmeldung innerhalb von 72 Stunden und schließlich ein Abschlussbericht nach einem Monat. Die finanziellen Risiken werden in den Informationen als erheblich beschrieben: Für wesentliche Einrichtungen drohen Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes – maßgeblich ist jeweils der höhere Wert. Für wichtige Einrichtungen werden bis zu 7 Millionen Euro oder 1,4 Prozent des globalen Umsatzes genannt. Damit wird klar: Ohne saubere Incident-Klassifizierung und messbare Entscheidungswege wird es schwierig, die Meldefristen verlässlich einzuhalten.
Für die Governance verschiebt NIS2 außerdem die Verantwortung nach oben. Nach Artikel 20 müssen Vorstandsmitglieder Cybersicherheitsmaßnahmen genehmigen und regelmäßig schulen lassen – also nicht nur einmalige Projekte freigeben, sondern kontinuierliche Befähigung sicherstellen. In manchen Ländern werden darüber hinaus sogar persönliche Geldstrafen für einzelne Aufsichtsräte diskutiert bzw. angedroht, wenn Sorgfaltspflichten bei der Cybersicherheit vernachlässigt werden. Unternehmen sollten daher jetzt die Lücke zwischen Technik, Prozess und Nachweis schließen: Risk Assessments müssen in den Betriebsalltag übersetzt werden, Kommunikationswege für Vorfälle müssen eingeübt sein, und Lieferketten müssen so bewertet werden, dass Drittanbieter-Risiken nicht zur „Black Box“ werden. Wer diese Punkte in den nächsten Monaten strukturiert, senkt nicht nur die Compliance-Risiken, sondern erhöht zugleich die Überlebensfähigkeit – genau in dem Moment, in dem sich Angriffsvolumina wie 2025 schon messbar hochschaukeln.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- NIEDLICHER BEGLEITER: Eilik ist der ideale Begleiter für Kinder und Erwachsene, die Haustiere, Spiele und intelligente Roboter lieben. Mit vielen Emotionen, Bewegungen und interaktiven Funktionen.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.




- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "NIS2-Richtlinie: 30.000 Unternehmen müssen sich bis 31. Juli 2026 registrieren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "NIS2-Richtlinie: 30.000 Unternehmen müssen sich bis 31. Juli 2026 registrieren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »NIS2-Richtlinie: 30.000 Unternehmen müssen sich bis 31. Juli 2026 registrieren« bei Google Deutschland suchen, bei Bing oder Google News!