


EDINBURGH / LONDON (IT BOLTWISE) – Das PCI Security Standards Council bringt sein Europe Community Meeting vom 20. bis 22. Oktober 2026 nach Edinburgh zurück. Das Event jährt sich damit zum 20. Mal und soll zeigen, wie sich Zahlungssicherheit unter KI-Einsatz neu denken lässt. Im Fokus stehen KI-gestützte Angriffsszenarien, die Rolle von Vertrauen sowie der Übergang von punktueller Prüfung zu kontinuierlicher Absicherung. Ergänzend diskutieren Teilnehmer praxisnahe Strategien gegen Betrug und neue Risikoflächen rund um Karteninhaberdaten.
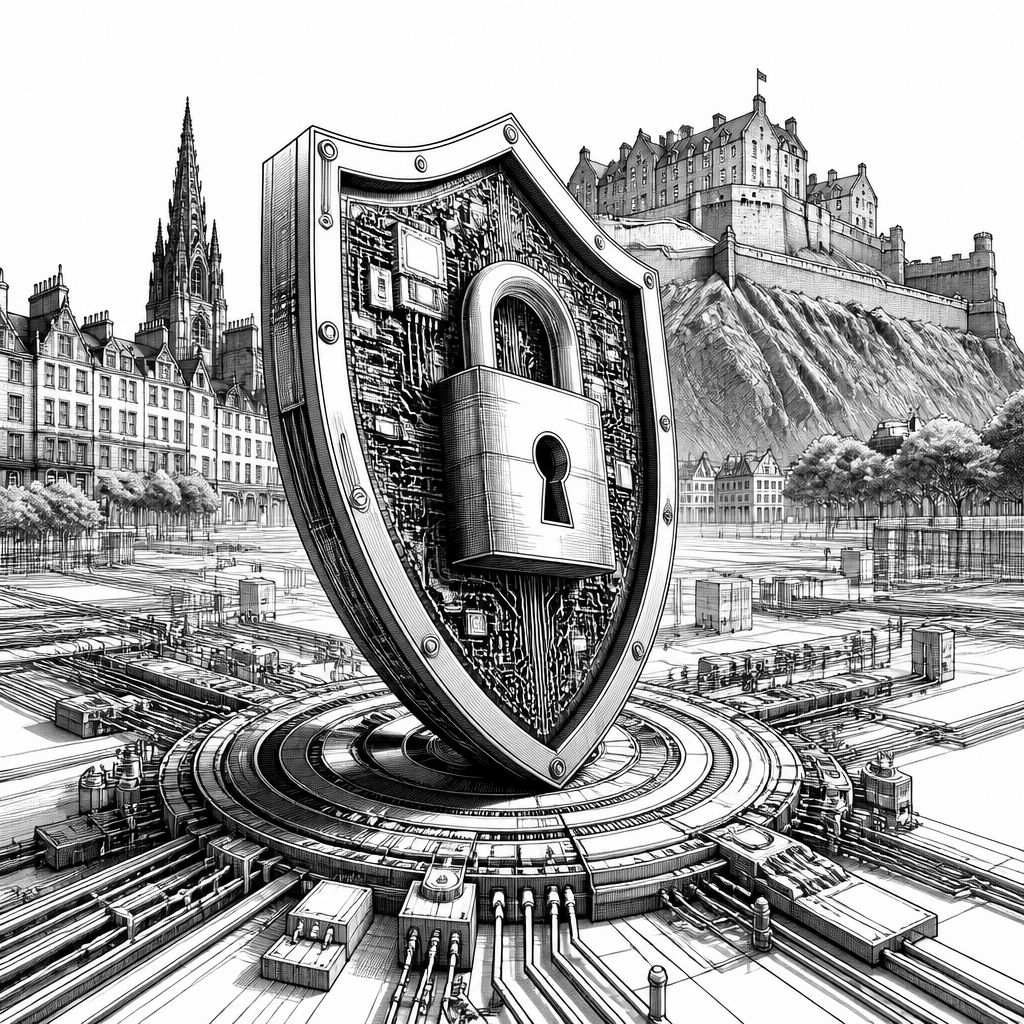
Das Europe Community Meeting des PCI Security Standards Council kehrt nach Edinburgh zurück – und zwar zehn Jahre nach dem letzten Europa-Event dort im Jahr 2016. Vom 20. bis 22. Oktober 2026 treffen sich im Edinburgh International Conference Centre damit Banken, Händler, Zahlungsdienstleister, Assessoren, Technologieanbieter und Sicherheitsexperten, um über eines zu sprechen, das in der Branche inzwischen schwer auszublenden ist: KI verlagert die Angriffslogik im Zahlungsverkehr. Nicht nur, weil Modelle schneller Muster erkennen können, sondern auch, weil Angreifer ihre Automatisierung dadurch auf ein neues Niveau heben. Der organisatorische Unterton der Veranstaltung ist folglich klar: Wer Zahlungssicherheit nur als statisches Compliance-Thema behandelt, wird von einer Bedrohungslage überrascht, die sich iterativ weiterentwickelt.
Der Hintergrund reicht dabei weiter als bis zur aktuellen KI-Welle. Der PCI Security Standards Council wurde 2006 gegründet und hat seitdem Standards etabliert, die vor allem ein Ziel haben: Karteninhaberdaten systematisch zu schützen. In solchen Umfeldern entsteht Sicherheit nicht durch „einmaliges Absichern“, sondern durch wiederholbare Kontrollen, technische Härtung und geprüfte Prozesse. Genau an diesem Punkt setzt die Programmausrichtung für 2026 an: Die Teilnehmer sollen diskutieren, wie sich Sicherheit in einem zunehmend autonomen, KI-gestützten Zahlungsökosystem gewährleisten lässt, ohne das Vertrauen der Menschen zu untergraben. Entscheidend ist die Abwägung zwischen Automatisierungstiefe und Erklärbarkeit, denn bei sicherheitsrelevanten Entscheidungen wird nicht nur die technische Trefferquote gemessen, sondern auch die Frage, ob Betreiber Angriffe, Fehlalarme und Ursachen nachvollziehen können.
Technisch betrachtet ist „KI“ für die Zahlungssicherheit zweischneidig. Auf der einen Seite verbessert KI-gestützte Analyse die Erkennung von Anomalien, etwa wenn Transaktionsmuster, Geräte- oder Nutzerkontexte widersprüchlich werden. Auf der anderen Seite verschiebt KI auch die Angriffsfläche: Es entstehen neue Angriffs- und Risikoflächen rund um Karteninhaberdaten, weil Angreifer automatisiert Gegenmaßnahmen testen und ihre Taktiken anpassen können, bevor traditionelle Sicherheitsmaßnahmen wirksam reagieren. Aus diesem Grund rückt das Programm explizit das Verhältnis von Mensch und Maschine in den Mittelpunkt: Wer trägt die Verantwortung, wenn KI-gestützte Systeme sicherheitsrelevante Entscheidungen treffen oder zumindest stark beeinflussen? Diese Frage ist nicht nur philosophisch, sondern berührt Betriebsmodelle wie Eskalationspfade, Freigabeprozesse, Logging-Anforderungen und die Fähigkeit, Entscheidungen später zu rekonstruieren.
Daneben folgt das Programm einem zweiten roten Faden, der für Betreiber besonders praxisnah ist: der Schritt von Compliance-Checklisten zu „Continuous Assurance“. Der Gedanke dahinter ist, dass Sicherheit in dynamischen Systemen nicht zuverlässig bleibt, wenn sie nur in regelmäßigen Abständen überprüft wird. In modernen Zahlungsumgebungen kommen häufig cloudnative Architekturen, servicebasierte Integrationen und automatisierte Deployments hinzu – damit ändern sich Angriffsoberflächen laufend. Continuous Assurance bedeutet deshalb in der Regel, dass Kontrollen, Messpunkte und Prüfmechanismen stärker an den Betriebsalltag gekoppelt werden: Statt einmal pro Zyklus zu testen, werden Sicherheitsindikatoren kontinuierlich überwacht, Ereignisse korreliert und Risiken laufend neu bewertet. Für Unternehmen ist das auch wirtschaftlich relevant, weil es den Aufwand verteilt: Teams müssen nicht jedes Mal bei Null beginnen, sondern bauen auf messbaren Sicherheitszuständen auf.
Die Themenliste greift außerdem Betrugsbekämpfung als dauerhaftes Arbeitspaket auf. Da sich Betrugsmaschen mit technischen und organisatorischen Änderungen weiterentwickeln, reichen reine Blacklist- oder Regelansätze oft nicht aus. Das Meeting setzt hier auf praxisnahe Strategien, die den Charakter „sich kontinuierlich wandelnder Bedrohungslage“ ernst nehmen, also nicht nur reaktiv nach neuen Angriffen suchen, sondern Muster schneller erkennen und Maßnahmen dynamischer anpassen. Ergänzend nennt der Veranstaltungsfokus Kryptografie sowie Schlüsselmanagement und damit zwei klassische Bausteine der Zahlungssicherheit, die in der KI-Ära nicht weniger wichtig werden, sondern eher noch mehr Anforderungen erhalten: Wenn mehr Prozesse automatisiert ablaufen, steigt auch die Bedeutung konsistenter Schlüsselverwendung, sauberer Lebenszyklen und robuster Härtung von Geheimnissen. Selbst die beste Betrugserkennung hilft am Ende wenig, wenn Grundlagen wie Verschlüsselung und Schlüsselmanagement nicht zuverlässig abgesichert sind.
Als strategische Klammer ergänzt das Programm den Markt- und Kulturaspekt. Es bleibt nicht bei reinen technischen Fragen, sondern setzt bewusst auf den Faktor Mensch als Bestandteil der Cybersicherheit. Genau hier wird auch der Keynote-Ansatz deutlich: Mit Ken Hughes, der als führende Stimme für Verbraucherverhalten und Customer Experience positioniert wird, soll das Meeting die Brücke von „Compliance und Technologie“ hin zu „erlebbarer Sicherheit“ schlagen. Für Zahlungsdienstleister ist das relevant, weil Vertrauen ein operatives Risiko steuert: Fehlende Transparenz bei Sicherheitsvorfällen, unverständliche Ablehnungen oder schwer nachvollziehbare Prozesse können die Kundenbindung genauso beeinträchtigen wie ein technischer Angriff. In der Logik des Programms gilt damit: Sicherheit ist nicht nur eine Disziplin der IT, sondern eine Eigenschaft des gesamten Kundenerlebnisses rund um Zahlungsvorgänge.
Für Teilnehmer und Sponsor-Ökosysteme dürfte besonders interessant sein, dass das Meeting nicht nur zurückblickt, sondern das nächste Kapitel umrissen sehen will. Der Council verortet 20 Jahre Fortschritt als Fundament, stellt aber zugleich die Zukunftsfähigkeit der eigenen Standards in den Mittelpunkt. Das ist auch deshalb wichtig, weil Unternehmen in der Praxis zwischen mehreren Zielen jonglieren: Sie müssen Sicherheitsrisiken reduzieren, gleichzeitig Verfügbarkeit und Performance sichern und dabei regulatorische sowie operative Anforderungen erfüllen. Wenn das Europe Community Meeting in Edinburgh genau zehn Jahre nach dem letzten Europa-Event diese Themen bündelt, liefert es eine Plattform, auf der Entscheider konkrete Austauschpunkte erhalten – von Continuous Assurance und KI-gestützten Risikoanalysen bis hin zu Kryptografie, Schlüsselmanagement und der Frage, wie Verantwortlichkeit im Zusammenspiel von Mensch und Maschine ausgestaltet wird.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "PCI SSC plant Europe Community Meeting: KI verändert Zahlungssicherheit" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "PCI SSC plant Europe Community Meeting: KI verändert Zahlungssicherheit" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »PCI SSC plant Europe Community Meeting: KI verändert Zahlungssicherheit« bei Google Deutschland suchen, bei Bing oder Google News!