


PANCHKULA / LONDON (IT BOLTWISE) – Ermittler warnen vor einer koordinierten Betrugsmasche, die über WhatsApp gezielt Android-Nutzer zur Installation gefälschter Apps bringt. In dem geschilderten Fall wurde einem 71-Jährigen nach einem Linkklick bei Facebook eine APK-Datei zugesendet, die als offizielle App der Punjab National Bank (PNB) getarnt war. Nach der Installation sollen unbefugte Transaktionen ausgelöst worden sein. Betroffene wie Unternehmen raten dazu, keine APKs aus inoffiziellen Kanälen zu installieren und bei Verdacht den Kontakt sofort abzubrechen.
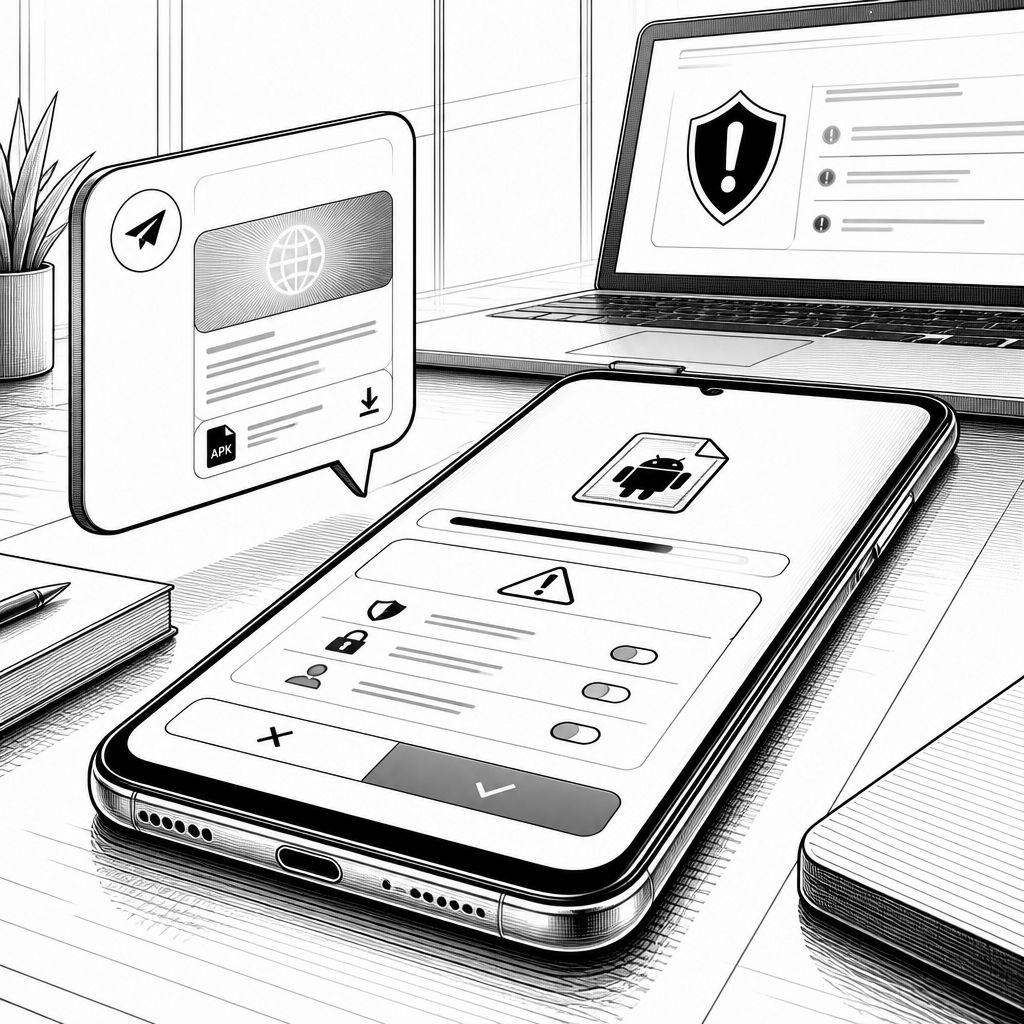
Die Warnung aus der Region um Panchkula wirkt auf den ersten Blick wie ein klassischer Social-Engineering-Fall: Ein Link führt vom sozialen Netzwerk in den Messenger, dort wird die nächste Handlung angestoßen. Der entscheidende Unterschied liegt jedoch in der Zielrichtung der Angreifer. Statt nur Daten abzugreifen, versuchen sie über manipulierte Anwendungsdateien (APK-Dateien) tief in ein Android-Gerät hineinzuwirken – mit dem Ziel, anschließend sensible Informationen und Finanzmittel der Opfer zu erreichen.
Technisch betrachtet setzt die Masche auf den für Android typischen Umstand, dass Apps außerhalb des offiziellen App-Ökosystems installiert werden können. Wenn Nutzer eine unbekannte APK installieren, fordert die App im Anschluss oft weitreichende Berechtigungen an. Genau diesen Moment nutzen die Betrüger aus: Sie versenden über WhatsApp ausfPührbare APK-Dateien, flankieren die Installation mit einem narrativen Köder wie „Serviceleistungen“ oder „Kontoinformationen aktualisieren“ und verschleiern so die Tatsache, dass sich hinter der vermeintlichen Bank- oder Unternehmens-App Schadsoftware versteckt. Da die Dateien nicht aus einem geprüften Store stammen, greifen die üblichen Sicherheitsmechanismen weniger zuverlässig.
Aus der Perspektive der Angriffslogik ist auffällig, wie konsequent die Täter auf Vertrauen setzen. Laut dem geschilderten Vorgehen geben sich die Akteure als offizielle Vertreter aus – in den Nachrichten werden Links und ausfPührbare Dateien geschickt, die an die Rolle eines legitimen Dienstleisters angepasst sind. Dabei geht es im Kern um Identitätsmissbrauch: Im Text wird beschrieben, dass die Angreifer sowohl die Identität von Mitarbeitern eines Energieversorgers (Adani Gas) als auch die von namhaften Finanzinstituten wie der Punjab National Bank (PNB) ausnutzen. So entsteht beim Empfänger der Eindruck, die Installation sei Teil eines regulären Vorgangs.
Für die Praxis wird der Schaden in dem Bericht besonders greifbar. In Panchkula soll ein 71-jähriger Senior nach dem Klicken auf einen Link bei Facebook zunächst in einen WhatsApp-Chat gelangt sein. Dort wurde ihm eine APK-Datei zugestellt, die als offizielle Anwendung der PNB getarnt war. Nachdem die Datei installiert worden war, sollen die Täter keine Zeit verloren und unbefugte Transaktionen eingeleitet haben – als finanzieller Schaden werden 4,88 Lakh Rupien (488.800) genannt. Genau an dieser Stelle wird klar, warum „nur eine App installieren“ aus Sicherheitssicht keine Nebensache ist.
Auch die Einordnung der Ermittlungs- und Warnlage zeigt, wie ernst die Bedrohung inzwischen genommen wird. Die Polizei in Panchkula empfiehlt demnach dringend, APKs nicht zu installieren, wenn sie über inoffizielle Kanäle wie Messenger oder soziale Medien verteilt werden. Der Hintergrund: Solche Dateien umgehen typischerweise die Prüfpfade offizieller App-Stores und erhöhen damit das Risiko, dass schädlicher Code oder betrügerische Berechtigungsanfragen unentdeckt bleiben. Parallel taucht der App-Teil einer solchen Attacke häufig in enger Verzahnung mit weiteren Social-Engineering-Schritten auf, etwa durch Aufforderungen zur „Aktualisierung“ oder durch vermeintliche Dringlichkeit.
Für Android-Nutzer verdichtet sich die Gegenstrategie auf wenige, aber sehr konsequente Leitplanken. Der Bericht nennt als Empfehlung, geschäftliche Interaktionen mit Dienstleistern ausschließlich über die offiziellen Apps abzuwickeln, die in verifizierten Stores bereitstehen, und keine Links unbekannter Absender zu öffnen, wenn diese zu Downloads auffordern. Ergänzend wird betont, dass seriöse Unternehmen Kunden nicht dazu anweisen würden, sicherheitskritische Anwendungen über WhatsApp-Links oder externe Webseiten zu beziehen. In der Praxis heißt das: Wenn eine Nachricht auf dem Weg über einen Messenger zu einer APK-Installation drängt, ist die wahrscheinlichste Erklärung nicht „Service-Update“, sondern ein Versuch, Nutzer über Emotion und Autoritätsgefühl zum Handeln zu bringen.
Für Unternehmen und IT-Sicherheitsverantwortliche liegt der Schwerpunkt zudem auf dem Umgang mit Vertrauen im Kommunikationskanal. Der Text beschreibt Social Engineering als psychologische Manipulation durch das Vorspiegeln einer offiziellen Identität – und genau hier sollten Prozesse und Schulungen ansetzen: Mitarbeitende müssen lernen, dass auch „bekannte“ Marken oder konkrete Rollenansprachen im Chat kein ausreichendes Verifikationssignal sind. Daneben sollten Verifikationswege klar definiert sein, etwa über offizielle Hotlines, die über die verifizierten Webseiten erreichbar sind. Damit sinkt die Wahrscheinlichkeit, dass aus einem einzelnen Linkklick eine Kette wird, die schließlich in einer kompromittierenden App-Installation endet.
Welche Markt- und Plattformimplikationen sich daraus ableiten, ist weniger eine Frage der Betriebssystemmagie als der Angriffsökonomie. Solche Kampagnen lassen sich skaliert über Messenger verbreiten, weil die Kontaktaufnahme direkt beim Ziel ansetzt und die Hürde zur Installation einer APK vergleichsweise niedrig bleibt. Gleichzeitig zeigt der geschilderte Fall, dass Betrüger Identitäten aus völlig unterschiedlichen Domänen kombinieren können – Energieanbieter als Einstieg, Finanzinstitute als „finaler“ Legitimitätsanker. Für Sicherheits-Teams bedeutet das: Prävention muss sowohl den Identitäts- als auch den App-Teil abdecken, also Chat- und Installationsrisiken gemeinsam betrachten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "WhatsApp-Betrug per Fake-Bank-Apps: So treffen manipulierte APKs Senioren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "WhatsApp-Betrug per Fake-Bank-Apps: So treffen manipulierte APKs Senioren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »WhatsApp-Betrug per Fake-Bank-Apps: So treffen manipulierte APKs Senioren« bei Google Deutschland suchen, bei Bing oder Google News!