


LONDON (IT BOLTWISE) – Raumfahrtbetreiber protokollieren seit Jahren jede Bahn- und Manövrieraktion – doch diese Logs werden in Konflikten zur zentralen Beweiskette. Laut den zugrunde liegenden Argumenten reichen neue Verschlüsselungsalgorithmen allein nicht aus, weil Signaturen nachweislich nachrückend „gebrochen“ und damit rückwirkend fälschbar werden könnten. Der Text fordert daher eine mehrschichtige, kryptografisch agile Architektur, die auch historische Telemetrie gegen Quantenangriffe absichert. Entscheidend ist dabei, dass nicht nur die Zukunft geschützt, sondern die Integrität der Vergangenheit technisch verankert wird.
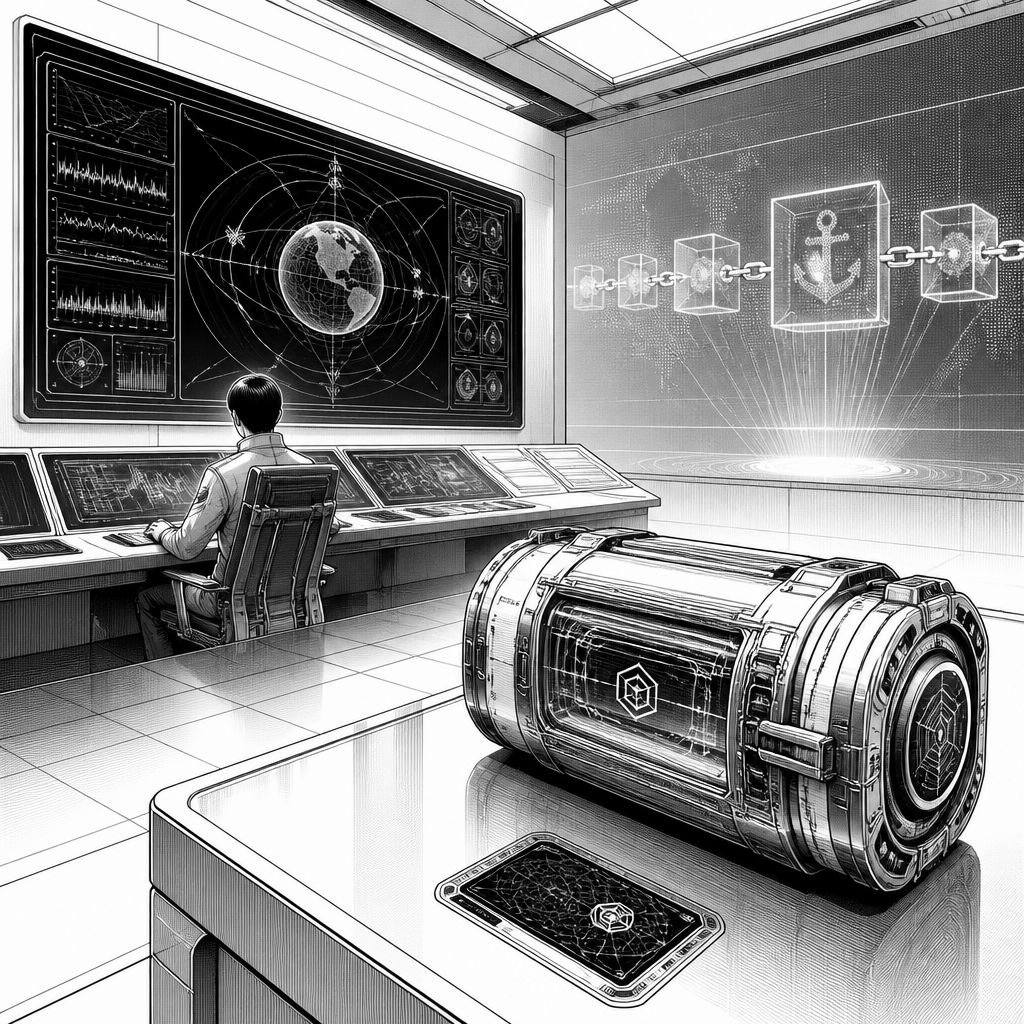
Raumfahrt wird zunehmend zu einem „Schreiben in Stein“ aus Telemetrie: Jede Triebwerkszündung, jede Konjunktion-Warnung, jede Annäherungsoperation und sogar bestimmte Anti-Satelliten-Tests erzeugen Logdaten, die auf der Erde gesammelt und langfristig aufbewahrt werden. In der Gegenwart sind diese Aufzeichnungen vor allem operativ wichtig – sie helfen beim Betrieb, bei der Fehleranalyse und bei der Nachverfolgung von Anomalien. In einigen Jahrzehnten könnten dieselben Datensätze jedoch zum juristischen und geopolitischen Scharnier werden. Wenn ein Staat etwa im Jahr 2037 eine Absicht hinter einer Störung behauptet, entscheidet sehr oft nicht die technische Möglichkeit, sondern die Frage, ob die historischen Logs zu diesem Zeitpunkt als belastbar gelten.
Genau hier setzt das „Quantum Audit“-Problem an: Die Daten müssen kryptografisch signiert sein, damit sie nachweisbar authentisch und unmanipuliert bleiben. Laut dem Beitrag wird diese Grundlage in der Raumfahrt derzeit häufig auf klassische Signaturschemata wie ECDSA (Elliptic Curve Digital Signature Algorithm) gestellt. Solche Verfahren sind heute mathematisch tragfähig – allerdings besitzen sie eine klar begrenzte „Shelf Life“, weil der Fortschritt in der Quantencomputing-Ära die Annahmen, auf denen die Sicherheit beruht, früher oder später untergräbt. Als zeitlichen Rahmen nennt der Text die Aussagen des NIST: Im August 2024 wurden erste Post-Quantum-Kryptografie-Standards finalisiert, und die zugehörige Transition Roadmap (NIST IR 8547) enthalte harte Zielmarken, bei denen klassische Algorithmen wie ECDSA ab 2030 „deprecatet“ und bis 2035 „disallowed“ werden sollen.
Der zentrale Streitpunkt ist dabei nicht nur die bekannte „Harvest now, decrypt later“-Denkweise, bei der verschlüsselte Kommunikation erst später entschlüsselt wird. Der Beitrag beschreibt eine insistentere Variante: „Harvest now, forge later“. Dabei sammelt ein Angreifer heute öffentlich ausgetauschte oder abgefangene, signierte Datensätze. Wenn später ausreichend leistungsfähige, quantenrelevante Systeme verfügbar sind, geht es dem Angreifer nicht mehr darum, Geheimnisse zu lesen, sondern die zugrundeliegende Signaturkonstruktion zu brechen. Sobald die Signaturprüfung aushebelbar ist, kann der Angreifer historische Telemetrie rückwirkend so umdeuten oder sogar neu fälschen, dass in einem späteren Streit eine Aktion als nicht erfolgt erscheint oder ein anderer Manöverablauf behauptet wird.
Warum gerade die Raumdomäne besonders verwundbar sein soll, begründet der Text mit drei Eigenschaften. Erstens: Raumfahrtartefakte haben lange Lebenszyklen, und die rechtliche und operative Bedeutung der Logs hält oft länger als die tatsächliche Mission – Satelliten bleiben typischerweise 15 bis 20 Jahre im Orbit, die Beweiskette wirkt aber in Auseinandersetzungen noch darüber hinaus. Zweitens: Logs sind ein primäres Mittel zur Attribution; genau diese Zuordnung wollen Gegner im Zweifel manipulieren. Drittens: Es gibt im Weltraum laut Beitrag keine praktische „Re-measurement“-Option. Wenn die Telemetrie eines konkreten orbitalen Ereignisses einmal kompromittiert ist, lässt sich das Ereignis später nicht einfach neu messen, um die Lücke zu schließen. Damit verschiebt sich das Problem von „Daten sichern“ hin zu „Integrität der Vergangenheit absichern“.
Das naheliegende Gegenmittel wäre, ECDSA komplett zu ersetzen und frühzeitig auf Post-Quantum-Signaturen wie ML-DSA zu setzen. Doch der Beitrag argumentiert, dass ein alleiniger Algorithmuswechsel strukturell zu kurz greift. Ein Single-Algorithmus-Ansatz bedeutet eine neue Art Single Point of Failure: Sollte sich eine spätere Kryptanalyse doch als erfolgreich erweisen und die Sicherheitsannahmen einer konkreten mathematischen Grundlage tatsächlich fallen, hätte die Branche den gleichen Fehler wiederholt, den sie heute gerade vermeiden will. Dazu kommt die Übergangsphase selbst: Ohne eine klare Migrationsarchitektur bleiben Datensätze, die während der Umstellung entstehen, potenziell offen. Und schließlich ist es technisch und organisatorisch schwierig, bereits signierte historische Logs nachträglich „neu zu signieren“, ohne die Chain of Custody zu beschädigen und das Vertrauen in die Originalaufzeichnung zu unterlaufen. Der Text verweist daher auf Hybridansätze, bei denen klassische und post-quantum Signaturen parallel genutzt werden, um in der Transition nicht komplett im Blindflug zu landen.
Als konkretes Bild für eine mehrschichtige, kryptografisch agile Schutzarchitektur skizziert der Beitrag drei Ebenen. Auf der ersten Ebene, dem „Entry Commitment“, soll eine Logaufzeichnung zum Erzeugungszeitpunkt gleichzeitig mit zwei Signaturen „versiegelt“ werden: einer klassischen, die zu bestehenden Infrastrukturen kompatibel ist, und einer post-quantum Signatur, die die spätere Quantenangriffsrealität adressiert. Die zweite Ebene, „Chain Binding“, bindet einzelne Aufzeichnungen über eine Hash-Kette aneinander; jede neue Log-Instanz trägt dabei den digitalen Fingerabdruck der vorherigen und kennzeichnet zusätzlich, welches Signaturalgorithmen-Set in jedem Schritt verwendet wurde. Damit bleibt die Verifizierbarkeit auch bei späteren Algorithmuswechseln erhalten. Die dritte Ebene, „Archival Anchor“, setzt auf periodische Zusammenfassungen: In Intervallen – etwa jährlich – wird ein Digest der Kette mit einer hashbasierten Signatur wie SLH-DSA versiegelt. In der Worst-Case-Betrachtung, so die Argumentation, reduziert sich die „Unverändertheit“ der Logs dann im Extremfall auf die Stärke einer einzelnen Hash-Funktion; Quantenrechner halbieren laut Text zwar effektive Sicherheitsstärken, zerstören Hashfunktionen jedoch nicht vollständig. Interessant ist außerdem der Ansatz zur praktischen Umsetzbarkeit: Der Beitrag beschreibt eine Prototyp-Messung, nach der das Versiegeln im Bereich von ungefähr einem Tausendstel einer Sekunde liegt und über 600 Records pro Sekunde auf einem einzelnen Standard-Prozessor-Core möglich seien; für einen 30-jährigen Archivanker seien lediglich wenige Megabytes Speicher und wenige Sekunden Rechenzeit nötig. Damit wird das Ziel „langfristig sicher, aber operativ unsichtbar“ adressiert.
In den übergeordneten Governance-Diskussionen wird der Beitrag zufolge bisher vor allem über Debrisminderung, Normen für Anti-Satelliten-Tests und „due regard“-Prinzipien im Sinne von Artikel IX des Weltraumvertrags gesprochen. Doch ohne belastbare Logs sei die Durchsetzbarkeit dieser Normen fragil: Wenn post-quantum Gegner rückwirkend fälschen können, kollabiert die Attribution, auf der die internationale Sicherheitspraxis ruht. Der Text setzt deshalb einen klaren Handlungsdruck: Die in NIST genannten Daten zur Deprecation (2030) und zum Ausschluss (2035) kommen schneller, als es typische Kryptomigrationszyklen erlauben – solche Übergänge werden häufig mit fünf bis zehn Jahren veranschlagt. Als Brücke bis zur Governance-Reife fordert der Autor vier Schritte: Logging-Systeme heute „crypto-agile“ zu entwerfen, hashbasierte Archivanker als Standard für langlebige Aufzeichnungen zu verankern, internationale Normgremien explizit um Integritätssicht über lange Horizonte zu erweitern und die Migrationsstrategie strikt an den NIST-Zielmarken auszurichten. Am Ende läuft die Kernbotschaft auf ein technisches Prinzip hinaus: Ein Log ist so wertvoll wie die Sperre, die seine Unverändertheit garantiert – und diese Sperre muss bis weit in die Zukunft hinein standhalten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Quantenzeitalter: Space-Logs brauchen KI-resistente Krypto-Architektur für die Integrität der Vergangenheit" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Quantenzeitalter: Space-Logs brauchen KI-resistente Krypto-Architektur für die Integrität der Vergangenheit" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Quantenzeitalter: Space-Logs brauchen KI-resistente Krypto-Architektur für die Integrität der Vergangenheit« bei Google Deutschland suchen, bei Bing oder Google News!