


LONDON (IT BOLTWISE) – Nach dem Coldcard-Hardware-Wallet-Hack hat sich ein Teil der gestohlenen Bitcoins zwar bereits in Transaktionen materialisiert, doch gleichzeitig wurden deutlich größere Bestände aus Risikowallets in Sicherheit verlagert. Analystendaten zeigen, dass rund 233.000 BTC aus Beständen langfristiger Halter in „sichere“ Bereiche verschoben wurden, deutlich mehr als die Angreifer tatsächlich abgreifen konnten. Technisch entscheidend war ein Firmware-Fehler aus dem Jahr 2021: Er lenkte die Schlüsselgenerierung auf einen schwachen Zufallszahlengenerator statt auf den Hardware-Chip. Für Unternehmen und Nutzer rückt damit erneut die Frage in den Fokus, wie viel Risiko die eigene Schlüsselverwaltung gegenüber fehlender Segmentierung in der Praxis reduziert.
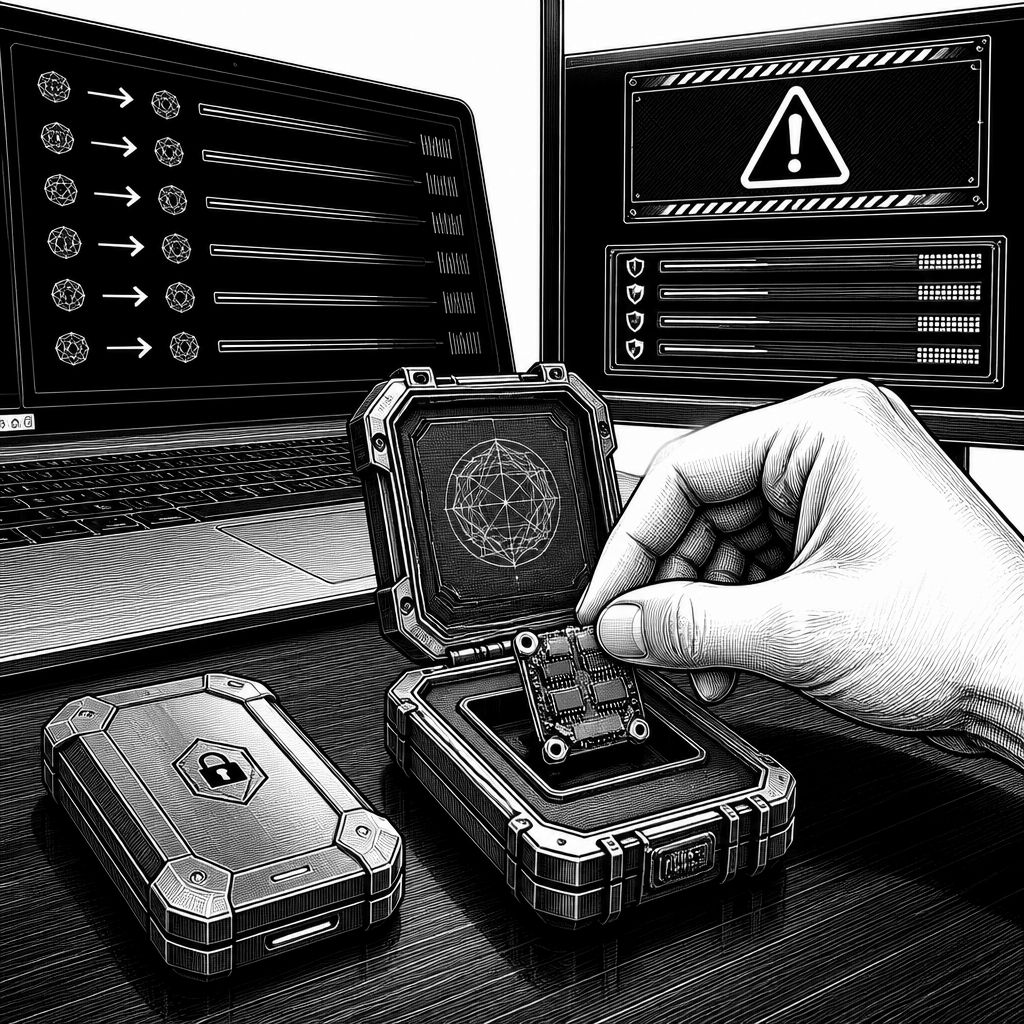
Der Coldcard-Hack hat in den letzten Tagen eine Erkenntnis wieder in den Vordergrund geschoben, die im Bitcoin-Ökosystem zwar bekannt, aber im Alltag gern verdrängt wird: Selbst wenn ein Wallet kompromittiert wird, entscheidet die Geschwindigkeit und Qualität der Reaktion über den Gesamtschaden. Laut den im Umfeld der On-Chain-Auswertungen genannten Zahlen setzte der Vorfall bereits am 30. Juli ein und führte demnach zu rund 130 Millionen US-Dollar gestohlenen Bitcoins aus Coldcard-Hardware-Wallets. Diese Geräte speichern private Schlüssel vollständig offline, ohne dass das Wallet selbst eine Internetverbindung aufbauen muss. Genau deshalb wirkt es besonders hart, wenn ein Schwachpunkt nicht im „Connectivity“-Bereich liegt, sondern in der internen Kryptografie-Implementierung.
Technisch steht bei dem Ereignis ein Firmware-Problem aus dem März 2021 im Zentrum: Die Schlüsselgenerierung sollte über den dedizierten Hardware-Krypto-Chip erfolgen, landete aber offenbar in einem Pfad, der auf einen schwachen Software-Zufallszahlengenerator (RNG) setzt. In der Kryptografie ist die Entropie beim Zufall entscheidend; wird sie zu gering, werden private Schlüssel nicht abstrakt „angreifbar“, sondern faktisch erratbar. Im konkreten Fall wird beschrieben, dass sich die Sicherheit von 128 Bits auf ungefähr 40 Bits reduzierte – als anschauliche Analogie: statt „bankvault“-Niveau mit sehr hoher Schlüsselraumgröße ergibt sich die Nähe zu einem Szenario, in dem ein Angreifer mit einer Art Vier-Ziffern-PIN arbeiten könnte. Für Security-Teams ist das ein Lehrstück darüber, dass auch „offline“ nicht automatisch „unverwundbar“ bedeutet, wenn die Randomness-Quelle nicht zuverlässig ist.
Die Marktdimension zeigt sich weniger in den gestohlenen 1.596 BTC, die als Verlust über drei bestätigte Angriffswellen genannt werden, sondern in der gegenläufigen Bewegung auf der Kette. In den Tagen nach dem Start wurden laut den genannten On-Chain-Auswertungen zusätzlich massive Summen „in Richtung Sicherheit“ verschoben: Etwa 233.000 BTC wurden aus Wallet-Beständen verlagert, die mindestens 155 Tage als inaktiv galten. Solche „Dormancy“-Cluster dienen Analysten häufig als Proxy für geduldige Investoren, weil sie weniger aktiv handeln und damit bei plötzlichen Adresswechseln besonders auffällig sind. Der Kernpunkt: Diese Größenordnung liegt laut Argumentation um ein Vielfaches über dem, was die Angreifer abgezogen haben. Wenn man diese Differenz als Antwort an das Ökosystem liest, entsteht kein „Resilienz“-Gefühl durch Zufall, sondern durch Verhalten – Migration, Umschichtung und Alarmreaktion.
Dass genau diese Reaktion einsetzt, wird auch durch die Muster untermauert, die der verantwortliche Casa-CEO Nick Neuman öffentlich mit Blick auf On-Chain-Metriken und Kundengespräche beschrieben hat. Selbst wenn einzelne Zahlen je nach Quelle leicht voneinander abweichen – etwa die im Kontext genannten Werte von 2.100 BTC gestohlen und der Unterschied zu einer weiteren Zählung – bleibt die Richtung konsistent: ein Teil der Betroffenen wechselte nicht einfach nur den Aufbewahrungsort, sondern änderte das Sicherheitsdesign. Ein Teil der Migration lief demnach über Multisig-Wallets, also Setups, die mehrere unabhängige Schlüssel zur Freigabe einer Transaktion benötigen. Dadurch kann nicht ein einzelnes kompromittiertes Gerät die komplette Kontrolle übernehmen. Daneben werden auch Halter genannt, die von anderen Hardware-Wallet-Anbietern wie Ledger oder Trezor kamen und die Störung offenbar als Weckruf genutzt haben, um Risiken neu zu bewerten.
Für die Branchenwirkung ist entscheidend, dass Self-Custody hier nicht als statisches Konzept verstanden wird, sondern als Prozess mit Rückkopplungsschleifen. Der Ton der Argumentation im Umfeld der Postings lautet sinngemäß: Die On-Chain-Metriken rund um den Coldcard-Vorfall zeigen, warum die eigene Schlüsselverwaltung für die Resilienz von Bitcoin als Anlageklasse relevant bleibt. Das bedeutet praktisch: Wer private Schlüssel selbst verwaltet, kann bei einem Vorfall nicht nur „abwarten“, sondern gezielt Adressen wechseln und Bestände umschichten. Gleichzeitig zeigt der Hack auch, wo die Grenzen liegen: Eine rein „offline“-basierte Betrachtung reicht nicht, wenn Zufallsquellen oder Firmware-Pfade fehlerhaft sind. Für Unternehmen und institutionelle Nutzer heißt das, dass Security-Architekturen eher über mehrere Ebenen gedacht werden sollten, statt sich auf eine einzige Komponente zu verlassen.
Aus technischer Perspektive lohnt sich außerdem der Blick auf die Datenqualität solcher Fallout-Analysen. Im Berichtkontext wird die Auswertung durch eine Research-Organisation über bestätigte Angriffswellen hinweg beschrieben, mit einer Verlustsumme von rund 1.596 BTC und einem Streubereich über mehr als 5.200 Adressen. Parallel werden in der Debatte weitere On-Chain-Quellen und Zählmethoden gegeneinander gehalten, etwa durch den Verweis auf James Check und Checkonchain-Tracking. Genau diese Methodik-Differenzen erklären, warum einzelne Werte in der Öffentlichkeit „gerundet“ oder in Teilen abweichend wirken können. Für Entscheider ist das weniger ein Streit um Nachkommastellen als vielmehr ein Hinweis darauf, wie wichtig es ist, bei Incident Response und Risikoanalyse die Auswertelogik transparent zu machen.
Am Ende bleibt die wichtigste Frage nicht, ob ein Hardware-Wallet in einem konkreten Fall kompromittiert werden konnte, sondern wie schnell und strukturiert Bestände abgesichert wurden. Dass laut den genannten Aussagen mehr Bitcoin „in Sicherheit“ wechselte als gestohlen wurde, deutet auf eine funktionierende Alarmreaktion hin – möglicherweise durch migrationsfreundliche Prozesse, Multisig-Strategien und eine Community, die Incident-Signale früh genug in konkrete Maßnahmen übersetzt. Für die nächsten Monate dürfte deshalb vor allem die Frage steigen, wie Wallet-Hersteller die Qualität ihrer Zufallsquellen und Firmware-Pfade über Updates hinweg nachweisbar absichern und wie Nutzer ihre Aufbewahrungsmodelle so segmentieren, dass ein einzelner Fehler nicht sofort die komplette Kontrolle gefährdet. Gerade bei größeren Beständen zählt weniger das „ob“, sondern wie gut Self-Custody als Betriebskonzept organisiert ist.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Coldcard-Hack: Wie 233.000 BTC in Sicherheit verlagert wurden und was das für Self-Custody bedeutet" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Coldcard-Hack: Wie 233.000 BTC in Sicherheit verlagert wurden und was das für Self-Custody bedeutet" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Coldcard-Hack: Wie 233.000 BTC in Sicherheit verlagert wurden und was das für Self-Custody bedeutet« bei Google Deutschland suchen, bei Bing oder Google News!