


LONDON (IT BOLTWISE) – Mehr als drei Dutzend Bitcoin- und Krypto-Unternehmen drängen große KI-Labore auf frühen Zugang zu ihren leistungsfähigsten Modellen. Die Firmen argumentieren, dass Verteidiger mit zu eingeschränkten öffentlichen Modellen arbeiten, während Angreifer früher an offensive Fähigkeiten gelangen. Als aktuelles Beispiel nennen sie Lücken rund um BTCPay Server und Lightning-Knoten, die bereits missbraucht wurden. Gefordert werden konkrete Zugänge wie Rechenbudgets, sichere Testumgebungen und ein direkter Draht zu Lab-Security-Teams.
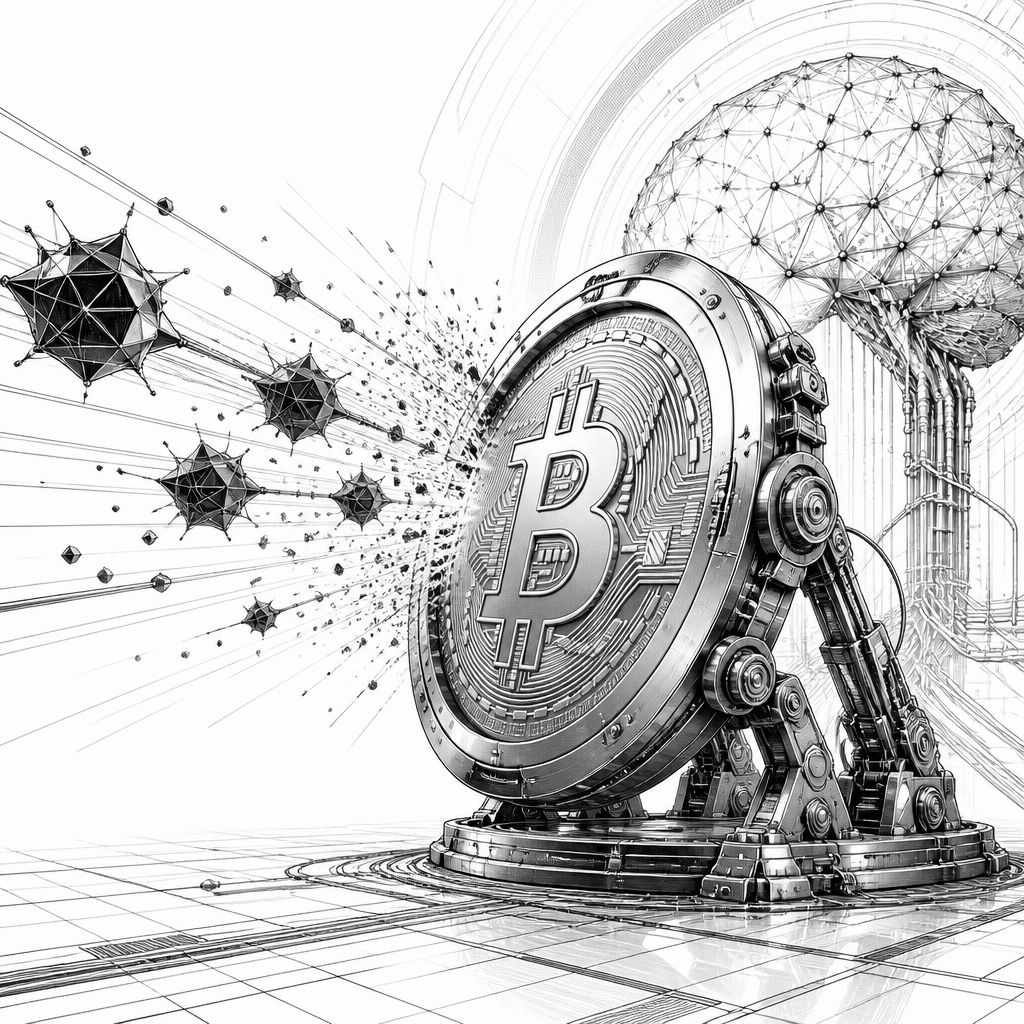
Eine ungewöhnliche Frontlinie entsteht gerade an der Schnittstelle zwischen KI-Entwicklung und Krypto-Sicherheit: Mehr als drei Dutzend Bitcoin- und Krypto-Unternehmen fordern von großen KI-Laboren früheren Zugang zu Modellen, die für Cyber-Research „zu mächtig“ wirken, um sie öffentlich frei zu testen. Der Appell ist von der Bitcoin Policy Institute koordiniert und von Firmen wie Coinbase, Block, BitGo, Blockstream, Anchorage Digital, ARK Invest, Bitwise, Foundry, Casa, Exodus sowie weiteren unterzeichnenden Akteuren getragen. Im Kern geht es nicht um mehr Daten oder bessere Werbung, sondern um eine Frage der Debugging-Fähigkeit: Wer Schwachstellen findet, bevor Kriminelle sie automatisiert ausnutzen, verbessert die Resilienz der Infrastruktur.
Die Argumentation der Unterzeichner ist dabei bewusst zweigeteilt. Einerseits heißt es, dass Bitcoin Core-Entwickler in Programmen für „trusted security partners“ nicht die gleiche Zugangslage hätten wie andere privilegierte Gruppen. Andererseits wird kritisiert, dass Sicherheitsfilter bei öffentlich verfügbaren Modellen zwar Malware verhindern sollen, gleichzeitig aber auch die systematische Schwachstellenanalyse ausbremsen, die genau vor der Veröffentlichung von Exploits nötig ist. Statt auf gleichwertige, intern abgestufte Modelle zuzugreifen, müssten sich Defend-Teams eher mit Open-Weight-Varianten begnügen, die frei herunterladbar sind, aber in der Wahrnehmung der Unterzeichner weniger leistungsfähig ausfallen. Angreifer hingegen, so die Darstellung, unterliegen diesen Hürden nicht in gleicher Weise.
Dass der Timing-Effekt kein Zufall ist, versuchen die Firmen an konkreten Vorfällen festzumachen. Laut Angaben im Umfeld der Unterzeichner wurde beim BTCPay Server eine kritische Schwachstelle entdeckt, die Angreifer bereits ausgenutzt hatten, um Lightning-Knoten von Händlern auszuleeren. Zudem wird darauf verwiesen, dass eine Hardware-Wallet-Firma, die ebenfalls unterzeichnete, eigenen Angaben zufolge in diesem Angriff einen Node verloren hat. Für viele Teams in der Krypto-Industrie ist genau diese Kette entscheidend: Wenn ein Fix nur noch „nach dem Schaden“ kommt, verschiebt sich das Wettrennen von der Code-Analyse hin zur Incident-Reaktion. In diesem Kontext wirkt die Forderung nach frühen Modellzugängen wie der Versuch, die gleiche Geschwindigkeit auf der Verteidigerseite herzustellen.
Technisch bedeutet „früher Zugang“ in der Praxis vor allem andere Arbeitsbedingungen als bei frei zugänglichen Chat-Modellen. Die Unterzeichner verlangen fünf Punkte: Zugriff auf die stärksten cyber-fähigen Modelle, und zwar teils schon vor der öffentlichen Freigabe; ein ausreichend dimensioniertes Rechenbudget, um aussagekräftige Reviews durchzuführen; geschützte Umgebungen, in denen auch privater Code analysiert werden kann; die Möglichkeit, auch kleine und unabhängige Maintainer einzubeziehen statt nur große Firmen; sowie eine direkte Kommunikationslinie zu den Security-Teams der Labore, damit gefundene Schwachstellen nicht in Tickets ohne Rückkanal enden. Besonders der dritte Punkt zielt auf einen realen Engpass: Sobald ein Modell in einer öffentlich zugänglichen Infrastruktur läuft, ist die Wahrscheinlichkeit hoch, dass Sicherheitsfilter, Logging-Richtlinien oder Daten-Governance die eigentliche Forschung verzögern.
Dass KI-gestützte Schwachstellenanalyse inzwischen nicht mehr nur theoretisch ist, zeigt auch die genannte Rolle eines „Bitcoin Red Team“ genannten Freiwilligenteams. Demnach begannen sie damit, KI-Modelle im Monat zur Schwachstellenprüfung auf Bitcoin-Codebasen anzusetzen und meldeten tausende Befunde über hunderte Projekte, einschließlich der Arbeit, die später zum Patch von BTCPay Server führte. Diese Perspektive verschiebt die Bewertung: KI ist hier nicht der alleinige Angriffsvektor, sondern ein Beschleuniger für die Suche nach Mustern in großen Codebereichen. Genau darauf zielen die Firmen ab, wenn sie betonen, dass Modelle das Durchsuchen von umfangreichen Repositories schneller und günstiger machen können als reine manuelle Reviews.
Aus Marktsicht ist die Forderung zugleich ein Signal für das Verhältnis zwischen Open-Source-Ökosystemen und geschlossenen KI-Ökosystemen. Wenn nur ein kleiner Kreis an Lab-Partnerprogrammen Zugang zu den „offensiven“ Fähigkeiten hochskalierter Modelle erhält, entsteht ein strukturelles Ungleichgewicht, das sich in Security-Tempo niederschlägt. Für Unternehmen, die selbst Nodes betreiben, Custody-Services anbieten oder Zahlungsinfrastruktur absichern, wäre ein fairerer Zugang nicht nur ein „Soft“-Thema, sondern ein Weg, um die durchschnittliche Zeit von der Schwachstellenidee bis zum Patch zu verkürzen. Gleichzeitig ist klar, dass KI-Zugang ohne Sicherheitsrahmen neue Risiken aufwirft; deshalb spielt die geforderte sichere Testumgebung und der direkte Draht zu den Lab-Security-Teams in der Argumentation eine zentrale Rolle.
Der offene Punkt bleibt, wie KI-Labore solche Partnerzugänge organisatorisch und technisch ausgestalten. Wenn Modelle leistungsfähiger werden und gleichzeitig für Defend-Use-Cases früher verfügbar sind, muss der Filtermechanismus so ausbalanciert werden, dass er nicht blind Forschung blockiert, die auf die Fixierung von Fehlern abzielt. Für Bitcoin Core-Entwickler und unabhängige Maintainer wäre außerdem entscheidend, wie die Labore „eligibility“ praktisch definieren: Reine Unternehmensgröße kann die Qualität von Sicherheitsbeiträgen kaum abbilden, während ein zu enger Kreis die Wirkung der Community-Prozesse reduziert. Unterm Strich geht es um ein Wettrennen um Modellzugang, das die Krypto-Branche nun offen adressiert und damit auch die Frage nach neuen Standards für verantwortungsbewusste KI-Sicherheitsforschung stärker auf die Agenda setzt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Bitcoin-Firmen fordern frühen KI-Zugang für Security-Research gegen Angriffe" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Bitcoin-Firmen fordern frühen KI-Zugang für Security-Research gegen Angriffe" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Bitcoin-Firmen fordern frühen KI-Zugang für Security-Research gegen Angriffe« bei Google Deutschland suchen, bei Bing oder Google News!