


BALTIMORE / LONDON (IT BOLTWISE) – Eine Untersuchung der Cornell University zeigt, dass Passkeys in bestimmten Situationen missbraucht werden können. Die Autoren beschreiben, wie ein Angreifer mit temporärem Zugriff auf Gerät und Passwort eigene Zugangsberechtigungen hinterlegen kann. Besonders problematisch sei dabei die Rolle biometrisch registrierter Merkmale im FIDO2-Umfeld. Damit rückt eine neue praktische Frage in den Fokus: Wie zuverlässig lassen sich Passkeys gegen Manipulation außerhalb der Kontrolle der Betroffenen absichern?
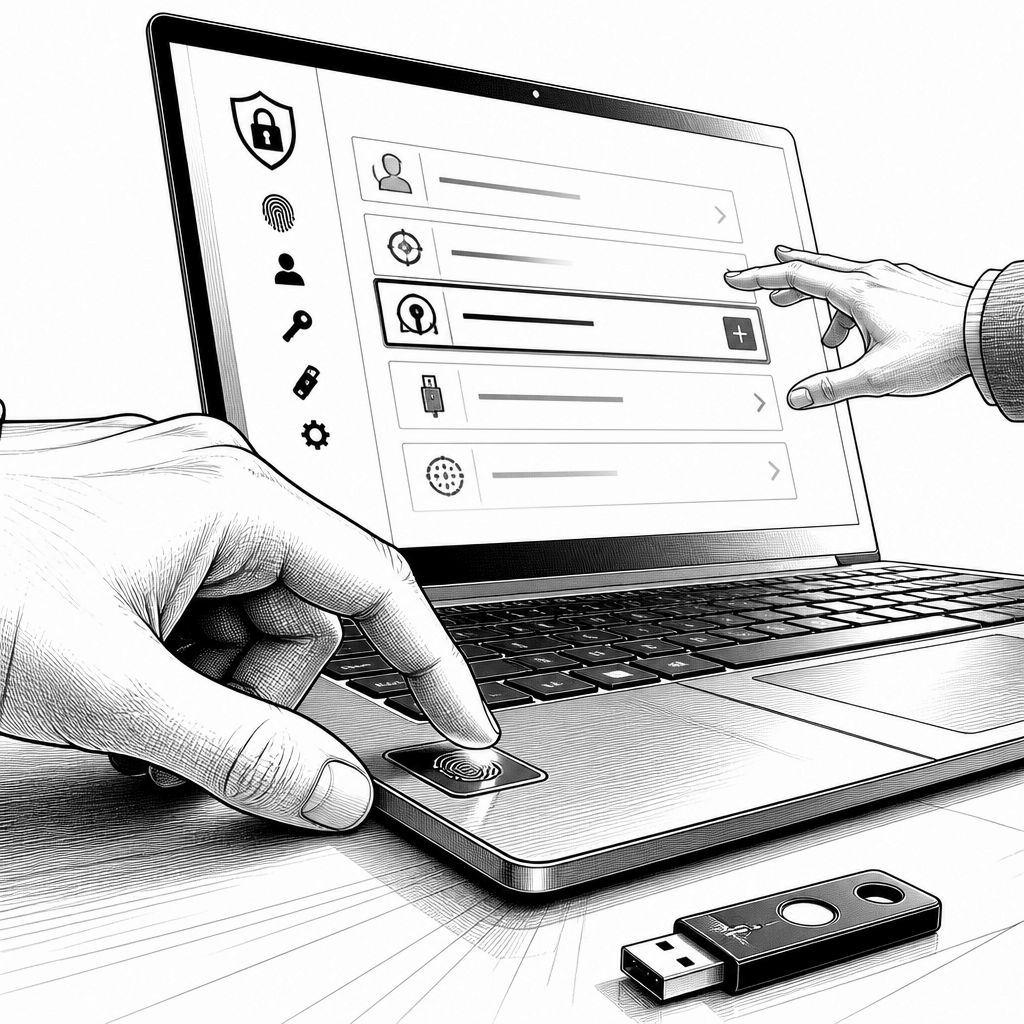
Passkeys gelten seit ihrer Einführung als der Versuch, den bequem zu speichernden, aber oft schlecht geschützten Passwort-Ansatz abzulösen. Umso auffälliger ist, dass eine Studie der Cornell University im Umfeld des USENIX Security Symposium 2025 in Baltimore konkrete Grenzen der FIDO2-Architektur herausarbeitet. Die zentrale Botschaft lautet nicht, dass Passkeys grundsätzlich unsicher sind, sondern dass bestimmte Annahmen aus der Praxis herausfallen: Wenn Angreifer physisch oder technisch kurzzeitig Zugriff auf ein Endgerät haben und dabei zusätzliche Voraussetzungen erfüllt sind, kann die Registrierung neuer Berechtigungen misslingen. Für Sicherheitsverantwortliche bedeutet das eine Verschiebung der Risikoanalyse von „Passkey statt Passwort“ hin zu „Passkey plus Gerätekontext, Token-Lifecycle und Nutzerkontrolle“.
Technisch greifen die Autoren dabei ein Verhalten auf, das in vielen Implementierungen als selbstverständlich wirkt: Unter FIDO2 kann eine Authentifizierung auf einem Gerät nicht zwingend an eine einzelne Nutzerin oder einen einzelnen Nutzerfingerabdruck gebunden bleiben, sondern daran, welche biometrischen Merkmale bereits auf genau diesem Gerät registriert sind. Laut Studie erlaubt die aktuelle Umsetzung, dass ein Angreifer mit vorübergehendem Zugriff auf Computer und Passwort einen eigenen Passkey registrieren kann. Damit wird die Schwachstelle zu einer Art „Zugriffs-Hintertür“: Der Angreifer muss nicht dauerhaft im System bleiben, sondern nur zur richtigen Zeit die Registrierung anstoßen. Das ist besonders deshalb relevant, weil Passkeys oft als „phishing-resistent“ vermarktet werden, während sich daraus nicht automatisch Schutz gegen lokalen Zugriff oder Manipulation ableiten lässt.
Besonders scharf wird die soziale Dimension betont: Die Arbeit verknüpft die technischen Beobachtungen mit einem Bedrohungsszenario, das in missbräuchlichen Partnerschaften häufiger vorkommt, als viele Sicherheitsmodelle ursprünglich annehmen. In solchen Konstellationen können Betroffene die Kontrolle über biometrische Geräte-Registrierungen verlieren, etwa wenn ein Gerät geteilt wird oder wenn kurzfristiger Zugriff im Alltag gelingt. Die Studie nennt dafür als Beispielkontext ausdrücklich häusliche Gewalt; nicht, weil die Technologie „dafür gebaut“ wäre, sondern weil die Praxis der Gerätehandhabung und die konkrete Machtasymmetrie zwischen den Partnern die Angriffsannahmen verändern. Wer die Relevanz einordnen möchte, findet in den Angaben der Studie außerdem statistische Rahmendaten: Jährlich seien etwa 10–12 Millionen Amerikaner von Partnergewalt betroffen, und rund 97 Prozent der Hilfsprogramme meldeten Fälle von technischem Missbrauch.
Dass Passkeys zudem einen Passwort-Reset „überdauern“ können, wird in der Studie als weiterer kritischer Punkt beschrieben. In Tests mit 31 Teilnehmenden – darunter Studierende, Anwohner und medizinisches Personal – habe die Mehrheit offenbar Schwierigkeiten gehabt, einen unbefugt angelegten Passkey zu identifizieren oder dauerhaft zu entfernen. Das ist aus Anwendungssicht ein Lehrstück über die Lücke zwischen kryptografischer Stärke und Betrieb: Selbst wenn ein Passkey kryptografisch korrekt funktioniert, muss der Nutzer in der Praxis in der Lage sein, ihn als kompromittiert zu erkennen und die zugehörigen Registrierungen zu bereinigen. Ohne klare, bedienbare Mechanismen für „Find & remove“ entsteht ein Szenario, in dem ein einmal eingeführter Berechtigungsanker dauerhaft nachwirkt, obwohl klassisch erwartete Erholungswege wie Passwort-Reset nicht mehr greifen.
In die gleiche Richtung zielt auch der breitere Branchenkontext, der im Material als Paralleltrend angeführt wird: Nicht nur hardwarebasierte Authentifizierungsmethoden, auch softwareseitige Datenschutzfunktionen großer Anbieter stehen unter Prüfung. Genannt werden Berichte zu Schwachstellen in Apples iCloud Private Relay, bei denen IP-Adressen und DNS-Server trotz aktiver Verschlüsselung einsehbar geblieben sein sollen; ein Patch wird für den Herbst 2026 erwartet. Für Unternehmen ist das eine Erinnerung daran, dass sich Datenschutzversprechen oft auf Detailannahmen stützen, die nur unter realen Implementierungsbedingungen geprüft werden. Authentifizierung und Privatsphäre rücken damit näher zusammen: Beide Bereiche brauchen ein belastbares Threat Model für den tatsächlichen Endgerätebetrieb.
Rechtlich bleibt die Lage dabei mehrdeutig, weil es sich laut Darstellung um laufende Verfahren handelt. In diesem Zusammenhang sieht sich Apple in den USA Sammelklagen ausgesetzt; nach den Vorwürfen soll es unter anderem zu irreführender Werbung bzw. Betrugsvorwürfen gekommen sein, weil Funktionen wie „E-Mail-Adresse verbergen“ die originalen Adressen teilweise preisgegeben haben sollen. Außerdem wird berichtet, dass Apple bereits 250 Millionen US-Dollar im Zusammenhang mit Datenschutzverletzungen bei Siri gezahlt habe. Für Sicherheits- und Compliance-Teams ist das vor allem organisatorisch relevant: Technische Risiken und Nutzervertrauen wirken zusammen, und selbst wenn die endgültige rechtliche Bewertung noch aussteht, sollten interne Kommunikations- und Produkt-Risikoanalysen die Möglichkeit von Reputations- und Betriebsauswirkungen einbeziehen.
Für die Praxis lässt sich aus der Studie vor allem eines ableiten: Passkeys brauchen einen Betriebsrahmen, der den Gerätezugriff mit abdeckt. Die Autoren raten Nutzerinnen und Nutzern in sensiblen Umgebungen vorerst zu System-VPNs und zu einer strengen Kontrolle hinterlegter biometrischer Daten. Das ist keine reine „Sicherheits“-Empfehlung, sondern eine Folgerung aus dem beobachteten Angriffspfad: Wenn ein Angreifer in der Lage ist, temporär Zugang zu Geräten zu erlangen, müssen zusätzliche Schutzebenen greifen, die die Wahrscheinlichkeit reduzieren, dass ein unbefugtes Registrieren überhaupt möglich wird. Zugleich sollten Organisationen bei der Einführung von Passkeys die Nutzerführung ernst nehmen: Wer nur „Passkey statt Passwort“ kommuniziert, aber nicht erklärt, wie sich Registrierungen prüfen und entfernen lassen, unterschätzt die Angriffsfläche, die im Alltag entsteht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Passkeys unter Druck: Cornell zeigt Sicherheitslücken bei FIDO2 und Missbrauch" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Passkeys unter Druck: Cornell zeigt Sicherheitslücken bei FIDO2 und Missbrauch" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Passkeys unter Druck: Cornell zeigt Sicherheitslücken bei FIDO2 und Missbrauch« bei Google Deutschland suchen, bei Bing oder Google News!