


LONDON (IT BOLTWISE) – Das BKA und die Generalstaatsanwaltschaft Frankfurt am Main haben eine internationale Betrugsbande identifiziert, die eine Sicherheitslücke bei einem Zahlungsdienstleister ausnutzte. Laut den Ermittlungsbehörden entstand die Schwachstelle durch ein fehlerhaftes Softwareupdate. Innerhalb von vier Tagen sollen Täter Millionen von deutschen Online-Banking-Konten abgebucht haben, der Gesamtschaden wird auf rund 30 Millionen Euro beziffert. Die Ermittlungen laufen unter „Operation Klonen“ und endeten mit Durchsuchungen in Brasilien sowie weiteren Maßnahmen in Europa.
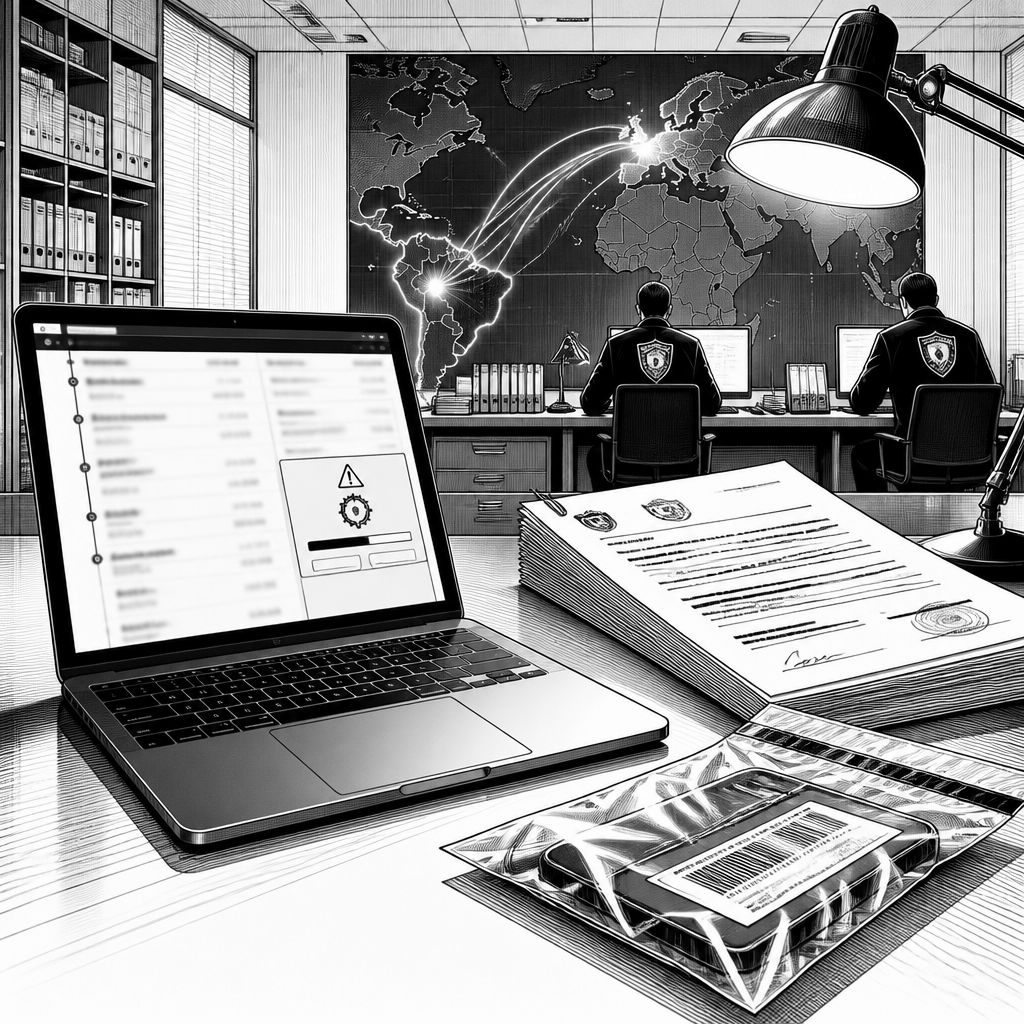
Mit dem Stichwort „Operation Klonen“ rücken zwei klassische Schwachstellen des digitalen Zahlungsverkehrs in den Fokus: fehlerhafte Software-Updates und die schnelle Monetarisierung solcher Lücken durch kriminelle Akteure. Das Bundeskriminalamt (BKA) und die Generalstaatsanwaltschaft Frankfurt am Main berichten von einer international agierenden Betrügerbande, die einen Zahlungsdienstleister für großangelegte Abbuchungen von deutschen Online-Banking-Konten missbraucht haben soll. Nach den Angaben der Ermittlungsbehörden entstand die Ausnutzbarkeit nicht durch eine mysteriöse Hintertür, sondern durch ein fehlerhaftes Softwareupdate – ein Ereignis, das in der Praxis häufig den Ausgangspunkt für Kaskadenprobleme in der IT-Betriebskette bildet.
Technisch beschreibt die Meldung damit einen typischen Angriffspfad, wie er in Sicherheitsanalysen zu Payment- und Authentifizierungsumgebungen immer wieder auftaucht: Ein Update verändert Verhalten oder Validierungslogik, während bestehende Kontrollen nicht greifen oder in einer Übergangsphase unzureichend wirksam sind. Genau dieses Zeitfenster nutzten die Täter den Angaben zufolge hocheffizient. Im November 2023 gelang der Gruppierung demnach innerhalb von nur vier Tagen, Geldbeträge von Millionen deutscher Konten abzubuchen. Als Gesamtschaden nennt das BKA rund 30 Mio. Euro; das entspricht laut Mitteilung etwa 34,6 Mio. US-Dollar. Damit zeigt sich auch die Skalierungslogik: Selbst wenn eine Schwachstelle klein wirkt, kann die Kombination aus Prozessautomatisierung, hoher Kontendichte und schneller Transaktionsdurchsatzrate den Schaden massiv beschleunigen.
Besonders interessant für die Markt- und Risikoperspektive ist, dass die Meldung zwei Schadensgrößen nebeneinander stellt. Während die Ermittler beim Gesamtschaden auf rund 30 Mio. Euro kommen, verweist eine andere Schätzung auf 180 Mio. brasilianische Real für das betroffene deutsche Institut. Gleichzeitig betont das Geldhaus in dem Zusammenhang, dass den betroffenen Kunden keine finanziellen Verluste entstanden seien. Diese Gegenläufigkeit lässt sich in der Praxis oft dadurch erklären, dass Versicherungs-, Haftungs- oder Erstattungsmechanismen greifen oder dass der Schaden rechnerisch unterschiedlich abgegrenzt wird – etwa zwischen operativem Umsatz, tatsächlich abgebuchten Beträgen und wirtschaftlichem Gesamtausfall. Für Entscheidungsträger ist der Punkt trotzdem klar: Auch wenn Endkunden nicht zahlen müssen, entstehen im Hintergrund Kosten durch Incident Response, Forensik, Betriebsunterbrechungen, Vertrauensverlust und letztlich auch durch die Absicherung künftiger Updates.
Die Ermittlungen wurden unter dem Namen „Operation Klonen“ geführt und mündeten in einer koordinierten Aktion mit der brasilianischen Bundespolizei. Insgesamt wurden 21 Durchsuchungs- und Beschlagnahmebeschlüsse vollstreckt, die Schwerpunkte lagen den Angaben zufolge in Goiàs, São Paulo und Rio de Janeiro. Dort wurden vier Verdächtige verhaftet. Daneben konnten in Europa drei weitere mutmaßliche Beteiligte in Spanien und Bulgarien identifiziert und angeklagt werden – ein Hinweis darauf, wie stark solche Betrugsmodelle auf grenzüberschreitende Arbeitsteilung setzen. Die Meldung beschreibt außerdem, dass die Täter die erbeuteten Gelder über Brasilien sowie vier europäische Länder gewaschen haben sollen; als Vorwürfe werden schwerer Diebstahl, die Bildung einer kriminellen Vereinigung sowie Geldwäsche genannt.
Aus Sicht der Betrugsprävention lohnt vor allem der Teil, der die Verwendung der Beute beschreibt: Ein Verdächtiger soll einen Teil der gestohlenen Mittel zur Finanzierung eines Wahlkampfs im Jahr 2024 genutzt haben. Das unterstreicht, dass es solchen Gruppen nicht nur um schnelle „One-Click“-Gewinne geht, sondern um die strukturierte Umwandlung in gesellschaftlich oder politisch nutzbare Ressourcen. Auch die Sicherstellung von Vermögenswerten zeigt, dass die Maßnahmen nicht bei der digitalen Spurenlage stehen bleiben: Ein Gericht ordnete die Beschlagnahmung von 106 Mio. brasilianischen Real an, was laut Mitteilung rund 22,4 Mio. US-Dollar entspricht. Insgesamt beziffert das BKA den Wert der bisher beschlagnahmten Vermögensgegenstände auf etwa 20 Mio. US-Dollar. So wird ein weiterer Hebel sichtbar, den viele Opferorganisationen im Alltag unterschätzen: Sobald Ermittler Zugriff auf Konten, Immobilien oder Treuhandstrukturen bekommen, steigt die Wahrscheinlichkeit, dass ein Teil des Schadens tatsächlich rückholbar wird.
Für Finanzdienstleister und IT-Verantwortliche ist der Fall zudem ein Lehrstück über die organisatorische Seite von Change Management. Die Ermittler betonen, dass die Schwachstelle im System des namentlich nicht genannten Zahlungsdienstleisters den Angreifern ein Zeitfenster bot, in dem massenhaft illegale Transaktionen besonders effizient ablaufen konnten. Daraus folgt als Konsequenz nicht nur „Updates testen“, sondern die gesamte Pipeline aus Release-Strategie, Rollback-Fähigkeit, Monitoring und Fraud-Detection enger zusammenzubinden. Gerade bei transaktionskritischen Systemen sind schnelle Erkennungs- und Gegenmaßnahmen oft entscheidend, um aus einer Sicherheitslücke keine mehrere-Tage-Operation mit Millionenwirkung zu machen. Gleichzeitig zeigt die enge internationale Kooperation, dass solche Szenarien selten an einer Landesgrenze enden – und dass die technische Wiederherstellung allein nicht reicht, wenn Netzwerke im Hintergrund weiterarbeiten.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "BKA und Staatsanwaltschaft zerschlagen Betrugsbande nach Fehlupdate bei Zahlungsdienstleister" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "BKA und Staatsanwaltschaft zerschlagen Betrugsbande nach Fehlupdate bei Zahlungsdienstleister" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »BKA und Staatsanwaltschaft zerschlagen Betrugsbande nach Fehlupdate bei Zahlungsdienstleister« bei Google Deutschland suchen, bei Bing oder Google News!