


BERLIN / LONDON (IT BOLTWISE) – Betreiber kritischer Infrastrukturen müssen ihre Schutzkonzepte bis zum 17. Mai 2027 auf den Prüfstand stellen. Der Fokus liegt auf Risikoanalysen, Meldesystemen und regelmäßigen Audits inklusive möglicher Kaskadeneffekte zwischen Bereichen. Parallel zeigt sich, dass Drohnen inzwischen auch nationale Verkehrs- und Anlagenstandorte erreichen. Dazu kommt die wachsende Bedrohung durch Cyberangriffe auf Landesnetze und kommunale Strukturen.
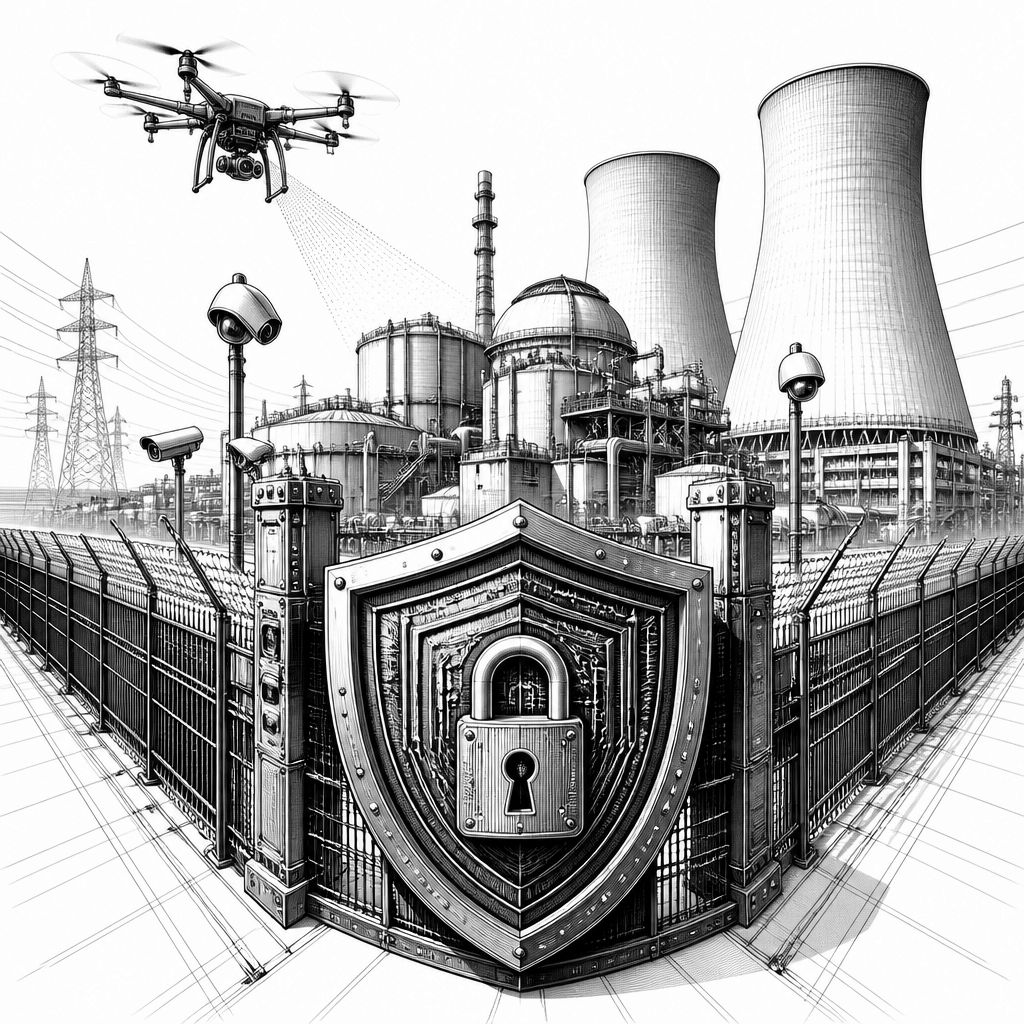
Wer KRITIS betreibt, rückt spätestens jetzt in einen Spannungsbereich aus Technik, Organisation und Nachweisführung. Hintergrund ist das KRITIS-Dachgesetz, das auf der EU-CER-Richtlinie basiert: Es verlangt von Betreibern, bis zum 17. Mai 2027 umfassende Schutzkonzepte umzusetzen. Diese Konzepte sollen nicht nur einzelne Anlagen absichern, sondern auch die Wahrscheinlichkeit und Wirkung von Kaskadeneffekten berücksichtigen – also den Fall, dass eine Störung in einem Bereich in andere Infrastrukturschichten hineinwirkt. Damit verschiebt sich der Schwerpunkt vieler Projekte weg von rein technischen Einzelmaßnahmen hin zu einer durchgängigen Sicherheitsarchitektur, die sich in Prozessen, Verantwortlichkeiten und dokumentierbaren Kontrollen wiederfindet.
Die Bedrohungslage zeigt dabei, wie eng physische Sicherheit und Betriebsstabilität zusammenhängen. Im Umfeld sensibler Standorte werden Drohnenangriffe nicht mehr als Ausnahme, sondern als wiederkehrendes Szenario behandelt. Der Text nennt als besonders drastisches Beispiel den 18. August 2026 am Kernkraftwerk Saporischschja: Laut den Angaben internationaler Beobachter der Atomaufsicht wurde dabei ein Mitarbeiter durch einen Drohnenangriff getötet. Auch wenn solche Berichte die konkrete Ausgestaltung des Tatablaufs nicht im Detail liefern, macht die Einordnung klar, dass Schutzkonzepte für KRITIS-Personalsicherheit inzwischen eine Drohnenkomponente enthalten müssen. Ein weiteres, näher am Alltag der Luftfahrt angesiedeltes Beispiel: Am 5. August 2026 wurde am Flughafen Leipzig/Halle in der Nähe der Südapiste eine Drohne mit einer unbekannten Sprengvorrichtung entdeckt, und die Bundesanwaltschaft übernahm am 6. August die Ermittlungen, weil der Sprengstoff unweit eines Frachtflugzeugs positioniert gewesen sein soll; zugleich wird erwähnt, dass die Zündvorrichtung nach vorliegenden Informationen defekt war.
Für Betreiber wird damit relevant, wie Detektion in der Praxis funktioniert – gerade bei autonomen oder zumindest teilautonomen Drohnen. Laut dem genannten Kontext stößt einfache Funkdetektion an Grenzen, weil sich moderne Systeme in Übertragungs- und Betriebsmodi unterscheiden oder die Signatur schwerer erfassbar machen. Als Gegenmaßnahme wird eine Sensorfusion aus Passiv-Radar, Kamera- und Wärmebildtechnik empfohlen. Technisch ist das auch plausibel: Passiv-Radar kann Emissionen indirekt nutzbar machen, während optische und thermische Kanäle die Lage über visuelle oder infrarote Merkmale unterstützen. Gleichzeitig liefert die Messgröße aus dem Luftverkehrsbereich eine klare Risikoperspektive: In der ersten Jahreshälfte 2026 registrierte die Deutsche Flugsicherung (DFS) 145 Behinderungen durch Drohnen. Für Sicherheitsverantwortliche bedeutet das weniger ein „Einzelereignis lernen“, sondern eher: Detektions- und Reaktionszeiten müssen systematisch gemessen, trainiert und in die Betriebsabläufe integriert werden. Auch an anderen sensiblen Standorten wie dem Bundeswehrstandort Mechernich wurden zuletzt sechs Drohnensichtungen gemeldet – die geografische Streuung unterstreicht, dass es sich nicht nur um ein Problem internationaler Konfliktzonen handelt.
Neben dem physischen Angriffspfad verschiebt sich der Fokus auf Cyber-Resilienz, weil KRITIS-Services heute stark in digitale Steuerungs- und Verwaltungsprozesse eingebettet sind. Am 18. August 2026 wurde ein Hackerangriff auf das Berliner Landesnetz bekannt, der nach internen Angaben die Verwaltung praktisch arbeitsunfähig gemacht haben soll. Parallel ermittelt die Staatsanwaltschaft Bremen in elf Fällen gegen die Gruppe „NoName057(16)“, wobei sich die seit 2024 andauernden Angriffe laut Text gegen Ziele wie Polizei, Bremer Straßenbahn AG (BSAG), den Verkehrsverbund Bremen/Niedersachsen (VBN) sowie die Senatorin für Gesundheit gerichtet haben sollen. Gerade hier ist wichtig, dass Schutzkonzepte die typische Kombination aus Störung, Datenrisiko und Ausfallwahrscheinlichkeit adressieren und diese Annahmen mit realistischen Szenarien hinterlegen. Das Bundeskriminalamt (BKA) verzeichnete zudem seit November 2023 insgesamt 25 Angriffswellen durch russische Hacker; im Rahmen der Operation „Eastwood“ im Sommer 2025 gelang den Behörden ein Schlag gegen diese Strukturen, bei dem laut Text über 100 Server abgeschaltet, 24 Objekte durchsucht und fünf Haftbefehle vollstreckt wurden. Für Betreiber ergibt sich daraus eine praktische Leitlinie: Resilienz ist nicht nur „Schadsoftware verhindern“, sondern auch Wiederanlauf, Kommunikationswege und die Fähigkeit, Betriebsprozesse trotz Teil-Ausfällen weiterzuführen.
Die formalen Pflichten treffen Unternehmen in einem Umfeld, in dem auch Compliance- und Personalanforderungen härter werden. Im Sicherheitssektor sieht der Text verschärfte gesetzliche Rahmenbedingungen; auf KRITIS-Ebene sind Risikoanalysen, Meldesysteme und regelmäßige Audits vorgesehen. Entscheidend ist dabei die Verknüpfung: Audits müssen nicht nur technische Kontrollen prüfen, sondern auch dokumentieren, ob die Organisation Meldungen verlässlich aufnimmt, auswertet und in Maßnahmen überführt. Im personellen Bereich nennt der Text mehrere Stellschrauben, etwa das Bundestariftreuegesetz, das seit dem 1. Mai 2026 für Bundesaufträge ab 50.000 Euro greift, sowie die Praxis von Hintergrundüberprüfungen durch Dienstleister, die ISO-27001-zertifizierte Checks anbieten. Zusätzlich wird auf Sozialversicherungs-Compliance verwiesen, inklusive einer konkreten Aufforderung in Jordanien an Sicherheitsfirmen, bis Ende der Woche alle Dienstleistungsverträge und Lohnlisten einzureichen, um eine Inspektionskampagne vorzubereiten. Auch wenn diese Beispiele nicht direkt aus deutschem KRITIS-Recht abgeleitet sind, zeigen sie doch das gleiche Muster: In sicherheitsrelevanten Bereichen rückt die rechtssichere Dokumentation von Maßnahmen in den Vordergrund, weil Nachweise im Prüf- und Streitfall entscheidend werden.
Für die Umsetzung in der Fläche heißt das, dass Projekte zur Sicherheitskonzeption meist parallel mehrere Ebenen abdecken müssen: Sensorik und Detektion für physische Bedrohungen, Incident-Handling und technische Härtung für Cyberrisiken sowie Schulung und Rollenklärung für das Personal. Der Text liefert dafür auch operative Beispiele aus dem öffentlichen Verkehr und Veranstaltungsumfeld. Die Deutsche Bahn setzt demnach bei 35 % ihrer Kundenbetreuer Bodycams ein und plant für Oktober einen Testlauf für Tonaufnahmen. In Baden-Württemberg sank 2025 zwar die Zahl der Straftaten im ÖPNV um 11 % auf 76.779 Fälle, dennoch bleibt subjektive Sicherheit in Umfragen ein Thema; Bahnhöfe wurden mit der Note 1,9, Züge mit 2,42 bewertet. Parallel wird betont, dass qualifiziertes Personal gesucht und bezahlt wird, etwa für die stellvertretende Objektleitung in Oberderdingen mit Stundenlöhnen von 18,61 Euro zuzüglich Zulage, sofern die Sachkundeprüfung nach § 34a GewO vorliegt. Zusammen mit den Hinweisen, dass Sicherheitskräfte auch bei Großveranstaltungen wie dem 16. Bürgerfest in Burglengenfeld mit rund 70.000 Besuchern offenbar effektiv agieren können, ergibt sich ein praxisnaher Schluss: Schutzkonzepte müssen in den Alltag integriert sein, nicht als „Papierprojekt“ enden. Wer die Frist bis Mai 2027 ernst nimmt, sollte deshalb frühzeitig Risikoannahmen, Messpunkte und Prüfzyklen so definieren, dass aus Audits echte Verbesserungen folgen und Betreiber im Ereignisfall schnell handlungsfähig bleiben.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "KRITIS-Schutz bis Mai 2027: Sicherheitskonzepte, Drohnenrisiken und Cyber-Resilienz" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "KRITIS-Schutz bis Mai 2027: Sicherheitskonzepte, Drohnenrisiken und Cyber-Resilienz" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »KRITIS-Schutz bis Mai 2027: Sicherheitskonzepte, Drohnenrisiken und Cyber-Resilienz« bei Google Deutschland suchen, bei Bing oder Google News!