


NORTHERN VIRGINIA / LONDON (IT BOLTWISE) – Die US-Raumsicherheitsstrategie bleibt laut der Analyse an Schlüsselstellen zu unklar, etwa bei zulässigen Reaktionen auf Cyberangriffe gegen Satelliten und zugehörige Infrastruktur. Gleichzeitig betont die bestehende Policy die gesamte Lebenszyklus-Sicherheit und die besondere Rolle des GPS-Systems samt möglicher Navigation Warfare. Der Beitrag argumentiert, dass eine modernisierte „Marque-and-Reprisal“-Logik private Raum- und Cyberfirmen stärker in die Verteidigung einbinden könnte. Ziel wäre, die Kosten feindlicher Operationen messbar zu erhöhen, ohne dass die Regierung jede einzelne technische Gegenmaßnahme selbst betreiben muss.
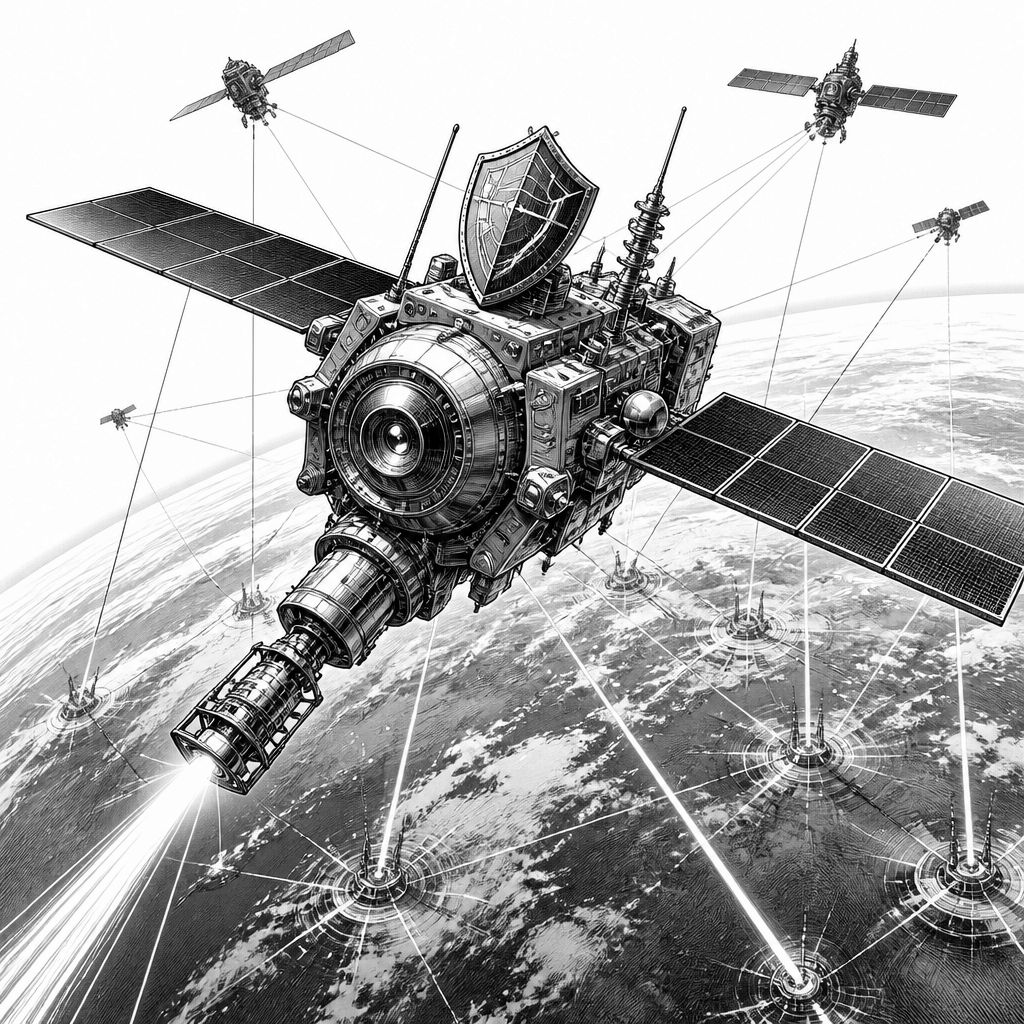
Raumfahrt wird in den USA längst nicht mehr als separater Technologiezweig behandelt, sondern als verlängerter Arm von Wirtschaft, Alltagsinfrastruktur und militärischer Handlungsfähigkeit. Genau deshalb verschiebt sich die Angriffsfläche: Während Satellitenbetrieb, Bodenstationen und Funklinks seit Jahren im Fokus von Sicherheitskonzepten stehen, wird heute zunehmend betont, dass die Verwundbarkeit über den gesamten Lebenszyklus reicht – von Lieferketten und Designentscheidungen bis hin zu Start, Betrieb und Wartung. Die hier zugrunde liegende Argumentation setzt an diesem Punkt an und hebt hervor, dass die Aufmerksamkeit für Cyberbedrohungen in der US-Strategie im Vergleich zur klassischen Raum-Sicherheitsdebatte vergleichsweise spät systematisch verankert wurde. Der Unterschied ist nicht nur politisch, sondern auch organisatorisch: Das Verteidigungsressort habe erst 2011 einen umfassenderen Cyber-Plan vorgelegt, während die Raumförderung staatlicherseits schon deutlich früher breit unterstützt wurde.
Besonders konkret wird es in der Analyse bei den sogenannten Space Policy Directives (SPD) des US-Regierungssystems. SPD-5 beschreibt Cyber- und Informationsangriffe als Risiko, das Raumtechnik in jeder Phase trifft – supply chain, Konstruktion, Start und Operation eingeschlossen. Der Kern der Vorgabe liegt dabei weniger in einem einzelnen technischen Standard, sondern in einem Kooperationsmechanismus: Betreiber und Eigentümer sollen Best Practices entwickeln und dabei – soweit Recht es erlaubt – Informationen zu Bedrohungen, Warnungen und Vorfällen innerhalb der Raumindustrie teilen. SPD-7 fokussiert dann schärfer auf das GPS-Gesamtsystem und die wachsende Abhängigkeit militärischer, ziviler und kommerzieller Anwendungen von Positions-, Navigations- und Zeitinformationen. Dazu passt die in der Analyse erklärte Kategorie der NAVWAR („navigation warfare“), also koordiniertes Vorgehen in Raum, Cyberspace und elektronischer Kampfführung, um das Navigieren und Timing gezielt abzusichern oder zu stören. Damit verbindet der Beitrag die technische Realität von vernetzten Satelliten mit einem strategischen Problem: Wenn GPS eine zentrale Lage- und Taktbasis ist, wird die Cyberdimension nicht „additiv“, sondern strukturell.
Auf der politischen Ebene verweist die Analyse zudem auf weitere Dokumente wie die National Security Strategy von 2017, die Raum und Cyberspace als Schlüsselbereiche behandelt und auf bessere Fähigkeiten für „Zurechnung, Verantwortlichkeit und Reaktion“ einzahlt. Die Cyber Strategy des Verteidigungsressorts von 2018 greift das Prinzip „defend forward“ auf, also die Störung oder Unterbrechung schädlicher Aktivitäten möglichst dort, wo sie entstehen – inklusive solcher, die unterhalb der Schwelle bewaffneter Konflikte liegen. Ergänzend baut die 2020er National Space Policy laut Text auf „total-lifecycle“-Cyber-Sicherheit sowie auf Zusammenarbeit zwischen Staat, Industrie und Behörden auf. Das führt jedoch nicht automatisch zu mehr Sicherheit, sondern markiert laut dem Beitrag einen Zielkonflikt: Während die Grundrichtung klar klingt, bleiben laut Analyse zentrale Fragen gefährlich offen. Dazu zählt insbesondere, welche Handlungsoptionen die USA nach einem feindlichen Cyberangriff auf Raum- oder Weltrauminfrastruktur überhaupt rechtlich und strategisch autorisieren. Ebenso bleibt unklar, ob der Staat Cyberangriffe gegen kritische Infrastruktur als weniger oder stärker eskalierend bewertet als kinetische Angriffe. In einer Welt, in der ein Gegner aus der Wahrnehmung der eigenen Reaktionsfähigkeit deterrenztheoretische Rückschlüsse zieht, kann diese Unschärfe zu Fehlkalkulationen führen.
Die argumentierte Schwachstelle liegt damit weniger in technischen Maßnahmen wie „Zero Trust“ an sich, sondern in der fehlenden Verbindlichkeit für Entscheidungen im Graubereich. Die Analyse beschreibt Cyberoperationen als problematisch für traditionelle Abschreckungslogiken, weil der Angriff nicht zwingend das „klärende Schockereignis“ sichtbarer Gewalt besitzt. Das wird in der Argumentation mit einem Bild aus dem Limited-War-Konzept veranschaulicht: Wer im „Kanu“ zu fest ausholt, riskiert, das gesamte Gefäß zum Kentern zu bringen. Übertragen auf den Raumsektor heißt das: Wenn kommerzielle Anbieter – etwa für digitale Kommunikation, Bilddaten oder Startdienste – zugleich Teil der kritischen Kapazitäten sind und zugleich keine klaren Spielräume für Selbstschutz erhalten, steigt die Wahrscheinlichkeit, dass politische Zurückhaltung auf der Seite der Angreifer als Einladung verstanden wird. Der Beitrag kritisiert daher eine unzureichend definierte Rolle kommerzieller Raumakteure in der Entscheidungskette möglicher Vergeltung. Er bringt das auf den Punkt, indem er fordert, dass die Politik die Netzwerke und Infrastruktur des kommerziellen Sektors als „defended assets“ behandelt und damit die Verteidigung nicht ausschließlich auf staatliche Stellen verlagert.
Technisch und organisatorisch stellt die Analyse gleichzeitig klar, dass ein pauschales „mehr verteidigen“ allein nicht funktioniert. Der Staat kann nicht jede einzelne Schnittstelle, jedes Terminal und jeden Lieferanten im kommerziellen Raumökosystem vollständig selbst absichern. Zudem beeinflusst ein Standard wie Zero Trust die Risikoabwägung eines Gegners nur indirekt; Abschreckung erfordert laut Text vor allem Glaubwürdigkeit. Das wird im Beitrag mit dem Zusammenhang aus Bereitschaft, Glaubwürdigkeit der Drohung und Fähigkeit, tatsächlich „weh zu tun“, begründet – und dann mit realweltlichen Kapazitätsproblemen verknüpft. Die Diskussion um die Pipeline-Kompromittierung dient dabei als Beispiel dafür, dass die USA bei nicht dem Raumsektor zugeordneten kritischen Infrastrukturen bereits jetzt vor Verteidigungsengpässen stehen. Hinzu kommt ein Talenteffekt: Der Text nennt, dass die Kosten für aktiven Personalaufbau im relevanten Zeitraum erheblich stiegen und dass sich ein exponentieller Bedarf an hochqualifizierten Spezialisten finanziell wie wettbewerblich schwer abbilden lässt. An dieser Stelle setzt die Alternative an, die der Beitrag als „besseren Weg“ beschreibt: weniger All-inclusive-Kontrolle, mehr rechtlich strukturierte Verantwortungsübernahme durch private Akteure.
Die vorgeschlagene Lösung ist dabei bewusst historisch getaktet: Der Beitrag will den Mechanismus der „Letters of Marque and Reprisal“ – also verfassungsrechtlich verankerte Ermächtigungen für private Akteure, in einem öffentlichen Anliegen gegen Feinde vorzugehen – in eine moderne Systematik für Cyber- und Raumverteidigung übersetzen. Artikel I, Abschnitt 8 der US-Verfassung wird als Ausgangspunkt herangezogen, weil er unter anderem die Befugnis einschließt, solche Letters zu gewähren und Regeln für Beschlagnahmen auf Land und Wasser festzulegen. Der Text vergleicht das mit dem Zeitraum des Kriegs von 1812, als die USA Privateer als privat betriebene bewaffnete Schiffe nutzten, um den Druck auf britische Verbände zu erhöhen. Heute ist der Mehrwert laut Beitrag nicht identisch mit „bewaffneter Seestreit“, aber der Kostenhebel ist derselbe: Private Akteure sollen rechtlich so ermächtigt werden, dass die Angriffsplanung feindlicher Operationen teurer und in manchen Fällen unattraktiv wird. Damit das nicht in beliebige Cyber-Vergeltung kippt, schlägt die Analyse eine Art modernes Pendant zu Prize Courts vor, die evidenzbasierte Standards und Regeln des Kriegsrechts überwachen. Konkret skizziert der Text für den Cyberraum eine gestufte Reaktionslogik: von einem Trace-Back über Blockaden oder Sanktionen gegen angriffsbeteiligte Server bis hin zu einem unmittelbar eingreifenden „electronic force“-Ansatz als Gegenmaßnahme, die die Attacke beendet oder zumindest die Wiederaufnahme verhindert.
Auch im Weltraum soll das Prinzip gelten, allerdings mit zusätzlichen Realitäten. Der Beitrag argumentiert, dass Cybersicherheitsaktionen im Raum nicht isoliert betrachtet werden können, weil Raumtechnik als Teil vernetzter Infrastrukturen selbst in die Logik digitaler Abhängigkeiten eingebettet ist. Daher könnten „cyber privateers“ in ein integriertes Verteidigungskonzept hineinwirken, während kommerzielle Akteure zusätzlich physische Schutzservices anbieten könnten – etwa als „security-as-a-service“ mit Konstellationen kleiner Satelliten, die den Gegnern bestimmte Angriffsszenarien erschweren. Gleichzeitig benennt der Text regulatorische Grenzen: Der 1967er Outer Space Treaty ordnet Gerichtsbarkeit und Kontrolle für im Orbit befindliche Objekte dem Staat zu, der sie startet und registriert. Darum dürfte eine breit ausrollbare Privatinitiative in Richtung „orbitaler Gegenmaßnahmen“ deutlich schwieriger sein, etwa wenn es um die Entfernung von Debris oder um Gegenoperationen gegen bedrohliche Satelliten geht. Dennoch kommt die Analyse zu einem klaren Schluss: Ein robustes und reaktionsfähiges Capability-Set – sauber reguliert und rechtlich eingehegt – kann die Kosten von Aggression erhöhen und internationale Ordnung unterstützen, indem es Handlungsspielräume in die Hände derjenigen legt, die ohnehin die technische Nähe zum System haben.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "US-Raumsicherheit: Briefe zur See als Modell für KI- und Cyberabwehr im All" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "US-Raumsicherheit: Briefe zur See als Modell für KI- und Cyberabwehr im All" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »US-Raumsicherheit: Briefe zur See als Modell für KI- und Cyberabwehr im All« bei Google Deutschland suchen, bei Bing oder Google News!