


NIGERIA / LONDON (IT BOLTWISE) – Die nigerianische Wahlkommission INEC wurde nach Angaben aus der Sicherheitsanalyse für SEO-Spam missbraucht. Kriminelle platzierten Inhalte und versteckte Verlinkungen, um Nutzer gezielt auf nicht lizenzierte Offshore-Casino-Angebote umzuleiten. Das Vorgehen nutzt den hohen Vertrauensstatus staatlicher Domains bei Suchmaschinen, wodurch die illegalen Seiten organisch weit oben landen können. Betroffene Organisationen und Nutzer stehen damit vor einem realen Problem: Manipulation ist oft schwer zu erkennen, weil sie wie normale Seiteninhalte wirkt.
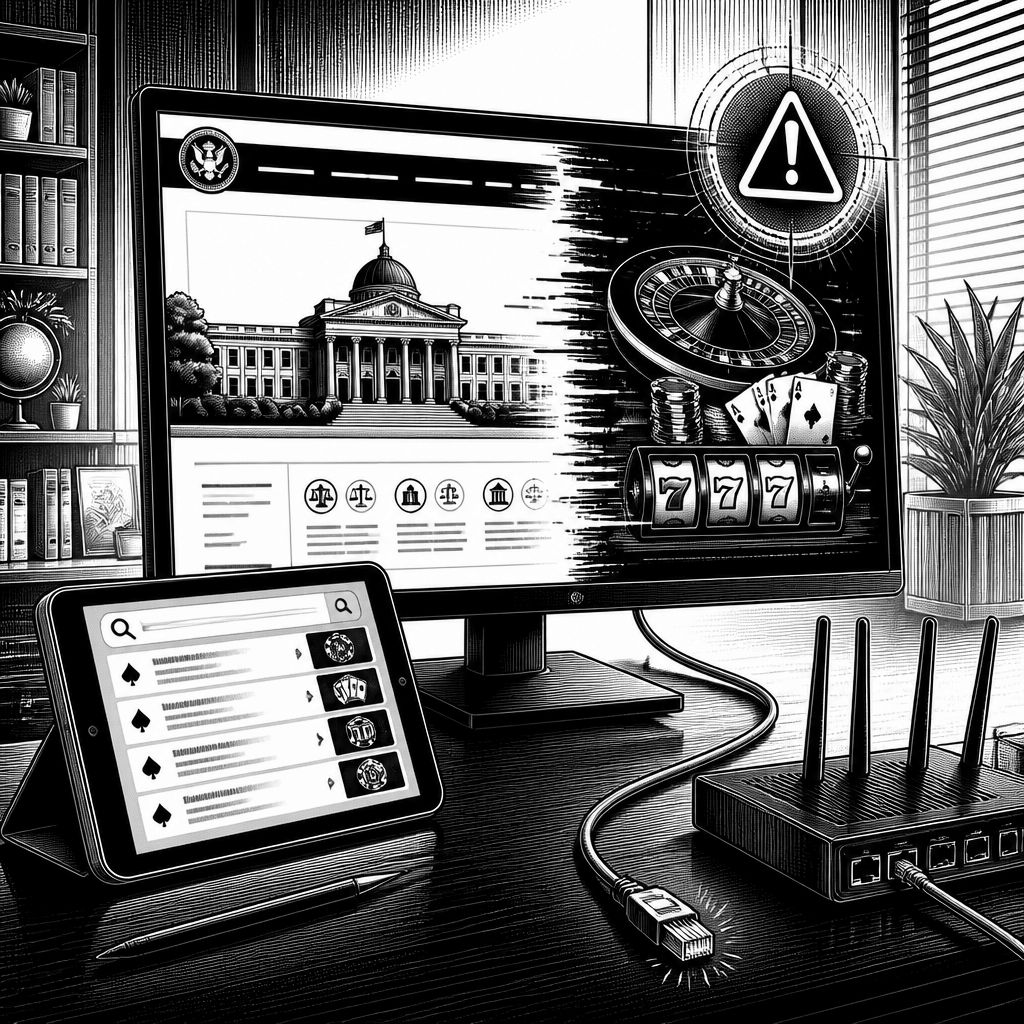
In Nigeria rückt ein scheinbar alltägliches SEO-Problem in den Fokus der Cybersicherheit: Laut den vorliegenden Untersuchungen wurde die offizielle Website der Independent National Electoral Commission (INEC) für eine Kampagne missbraucht, die illegale Online-Casinos bewirbt. Die Angreifer setzten dabei auf die Domain inecnigeria.org und veröffentlichten Inhalte, die inhaltlich nicht zu einer Wahlbehörde passen. Besonders kritisch ist, dass die Manipulation so gestaltet war, dass sie für viele Besucher zunächst unauffällig wirken kann, während Nutzer mit relevanten Suchanfragen deutlich stärker in eine andere Richtung gelenkt werden.
Technisch lässt sich das Muster als SEO-Spam-Injektion beschreiben: Kriminelle bauen auf Seiten, die bei Suchmaschinen typischerweise hohe Autorität genießen, zusätzliche Landingpages oder Textsegmente ein und ergänzen Verlinkungen zu Zielsystemen. Im Suchranking reicht bereits die Annahme, dass ein verlinktes Ziel „Qualität“ hat – und genau dieses Signal versuchen die Angreifer auszunutzen. Für die Kampagnen werden dabei sowohl Inhalte als auch Routing-Logik genutzt, etwa indem Nutzerströme anhand ihrer Suchbegriffe abzweigen und dadurch die Trefferquote der Umleitung steigt.
Im konkreten Fall werden mehrere Elemente genannt, die das Ausmaß der Aktion verdeutlichen: Auf der INEC-Seite sollen unter einem angegebenen Benutzernamen Artikel veröffentlicht worden sein, die stark auf Instant-Play-Plattformen ausgerichtet sind. Die Links führten demnach zu Aggregatoren, die Anbieter wie Super Kasino und Fortuna Online listen, während weitere Zielseiten ebenfalls in den Suchmaschinenpfaden auftauchen können. Zusätzlich wird berichtet, dass bereits im Umfeld weiterer nigerianischer Bundes-Websites kompromittierende Muster aufgefallen sein sollen, einschließlich Hinweise auf spezifische Glücksspiel-Assets, die auf Verbindungen innerhalb derselben kriminellen Infrastruktur hindeuten könnten.
Dass es sich nicht um einen Einzelfall handelt, zeigt der Blick auf den regionalen und globalen Kontext: Insgesamt sollen rund 20 Regierungswebsites in 16 afrikanischen Ländern betroffen gewesen sein, außerdem wurden Manipulationen auch bei lokalen Behörden in Schottland und Norfolk beschrieben. Dabei taucht immer wieder dieselbe Logik auf – CMS- oder Implementierungsschwachstellen ermöglichen das Einfügen von Backlinks und die Platzierung scheinbar legitimer Seiteninhalte. Für die betroffenen Stellen ist das besonders schwierig, weil die Angreifer nicht zwingend „sichtbar“ Schadcode ausspielen müssen; häufig reicht es, Seiten so zu verändern, dass Suchmaschinen Indikatoren für Relevanz übernehmen.
Für Spieler und Betreiber in Deutschland hat das direkte Konsequenzen, auch wenn die technische Infrastruktur auf den ersten Blick weit entfernt wirkt. Entscheidend ist weniger die Herkunft der Zielseite, sondern ob ein Anbieter in Deutschland eine gültige Lizenz nach den Regeln der Gemeinsamen Glücksspielbehörde der Länder (GGL) vorweisen kann. Wer über eine vermeintlich seriöse Behördenseite oder einen ähnlich wirkenden Kanal auf eine nicht lizenzierte Plattform gelangt, verliert typischerweise wichtige Schutzmechanismen wie Einzahlungslimits oder den Anschluss an das Sperrsystem; zudem steigt das Risiko, dass keine verlässlichen Standards für Datenschutz und Spielerschutz eingehalten werden. Genau diese Schutzlücken versucht der Schwarzmarkt auszunutzen.
Auch für lizenzierte GGL-Casinos ist der Schaden nicht nur Compliance-nah, sondern wirkt sich spürbar auf den Wettbewerb aus. Wenn illegale Anbieter über gehackte Trust-Signale Reichweite generieren und in organischen Suchergebnissen präsenter werden, verschiebt sich die Nachfrage – und legale Betreiber konkurrieren dann gegen eine unsaubere Wachstumsmaschine. Die Marktfolge ist komplex: Wer nur auf klassische Conversion-Optimierung setzt, bekommt unter Umständen weniger Traffic, weil die Nutzerentscheidung durch manipulative Suchpfade vorgefiltert wird. Entsprechend wird in der Praxis zunehmend über technische Gegenmaßnahmen nachgedacht und berichtet, darunter IP-Blocking und Payment-Blocking, um den Zugriff auf solche Netzwerke zu reduzieren.
Für Organisationen mit öffentlichem Auftrag liefert der Vorfall zudem eine klare technische Lehre: Ein kompromittiertes Web-Frontend ist nicht nur ein IT-Vorfall, sondern kann direkt Marketing- und Datenflüsse „kapern“, ohne dass es wie klassische Malware aussieht. Entscheidend sind deshalb lückenlose Content-Integritätsprüfungen, eine strikte Trennung von Redaktionsrechten und technischem Betrieb sowie belastbare Monitoring-Setups, die ungewöhnliche Artikel- oder Verlinkungsmuster erkennen. Solange solche Systeme fehlen oder nur reaktiv arbeiten, bleibt SEO-Spam-injizierten Umleitungen ein Vorteil: Sie sind oft schwer zu diagnostizieren, weil der Angriff äußerlich wie normaler Content wirkt, während die eigentliche Manipulationslogik im Hintergrund greift.
Gleichzeitig gilt: Prävention ist nicht nur Sache großer Behörden. Auch Unternehmen, die sensible Domains oder öffentliche Informationsportale betreiben, sollten ihre Web-Ketten so absichern, dass ein einzelnes kompromittiertes Konto nicht automatisch zu Veröffentlichungsrechten führt. Je schneller sich Manipulationen anhand von Diff-Analysen, Redirect-Checks und Suchkonsolen-Indikatoren eingrenzen lassen, desto geringer ist die Chance, dass Kriminelle die Vertrauenssignale staatlicher Infrastruktur für ihren Schwarzmarkt nutzen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Nigeria: SEO-Spam kapert INEC-Webseite für illegale Online-Casinos" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Nigeria: SEO-Spam kapert INEC-Webseite für illegale Online-Casinos" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Nigeria: SEO-Spam kapert INEC-Webseite für illegale Online-Casinos« bei Google Deutschland suchen, bei Bing oder Google News!