


LONDON (IT BOLTWISE) – Revolut bestätigt einen gezielten Identitätsbetrug per E-Mail, bei dem Kunden- und Verifikationsdaten auf eine gefälschte Anfrage hin herausgegeben wurden. Betroffen sein sollen vor allem Datensätze zu Pässen, Verifikations-Selfies sowie Bitcoin-Transaktionsaufzeichnungen. Das Unternehmen betont, dass Passcodes, Login-Details und biometrische Vorlagen nicht offengelegt wurden und dass kein Geldtransfer stattfand. Offen bleibt nach Angaben von Revolut, welches Behördenpostfach für die Anfrage genutzt wurde.
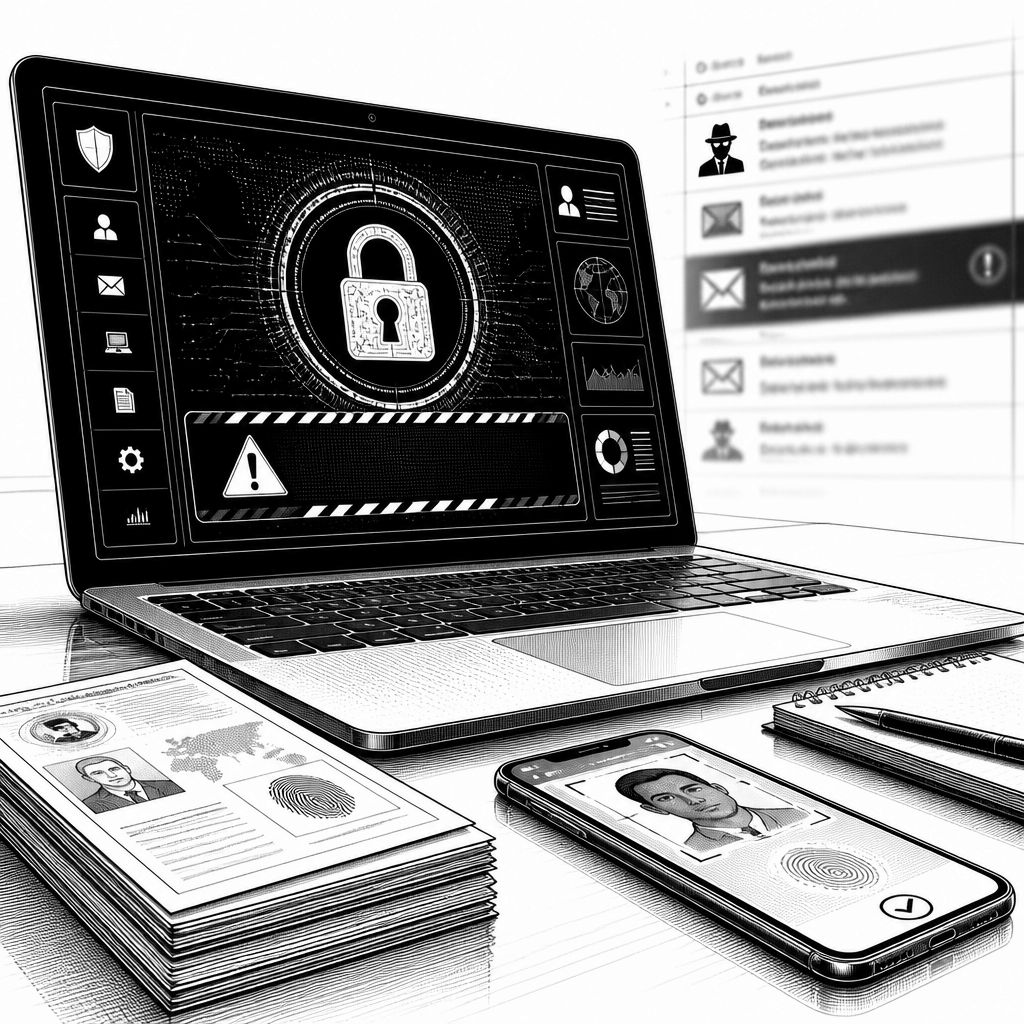
Revolut hat nach eigenen Angaben einen „sophisticated external impersonation attack“ bestätigt, bei dem Betrüger das Unternehmen über eine gefälschte Behörden-E-Mail zu einer Herausgabe von Kundendaten bewegt haben. Der entscheidende Punkt: Die Anfrage kam von einer echten E-Mail-Domain einer staatlichen Stelle und enthielt laut Revolut gültige Zugangsdaten. Revolut beschreibt damit keinen klassischen Passwortdiebstahl auf der Kundenseite, sondern einen Missbrauch eines legitim aussehenden Kommunikationskanals, den die Plattform als rechtmäßig einsortierte.
Nach Darstellung des Unternehmens blockierte Revolut den Absender, nachdem das Problem erkannt wurde. Revolut wirkte dabei offenbar nach der Entdeckung sofort gestoppt, statt die Anfrage weiter zu bearbeiten. Gleichzeitig heißt es, dass weder Revolut-Systeme noch Kundengelder betroffen gewesen seien. Das erklärt auch, warum die Diskussion um „Kontosicherheit“ in den Fokus rückt: In solchen Szenarien ist nicht die reine Kontoauthentifizierung das Kernrisiko, sondern die Berechtigungsschicht, die bei Auskunftsanfragen (z. B. zu Identitätsprüfung und Transaktionsnachweisen) ausgelöst wird.
Für die betroffenen Daten nennt Revolut Details, die in der Praxis besonders sensibel sind. In den an Kunden versendeten Hinweisen wird der Umfang genauer eingeordnet: Demnach wurde die Verifikations-Selfie-Datei übertragen; gleichzeitig wird ausgeschlossen, dass „biometrische Gesichtstelemmetrie“ im Sinne einer Bildanalyse-Metadatenebene betroffen war. Wichtig ist aber der Unterschied zwischen einem Gesichtsfoto und einer Gesichtsvorlage: Revolut differenziert nach Angaben in den Mitteilungen zwischen dem Foto selbst und dem Face-Template, das ein System aus dem Bild ableiten kann. Zusätzlich sollen laut den Hinweisen Informationen zu Pässen, Führerscheinen, Wohnadressen sowie Bankauszügen betroffen gewesen sein – ergänzt um einen vollständigen Datensatz zu ein- und ausgehenden Bitcoin-Transaktionen.
Revolut stellt zugleich klar, was nach dem Vorfall nicht herausgegeben wurde: Passcodes, Login-Informationen und biometrische Daten, die über das Konto an das System gebunden sind, seien nicht offengelegt worden. Geldbewegungen hätten nicht stattgefunden. Dennoch zeigt der Fall, wie aus einer scheinbar „operativen“ Lücke im Auskunfts- oder Prüfprozess ein Datenschutzrisiko entstehen kann, das über den Account hinausgeht. Geografisch und organisatorisch relevant wird das insbesondere dann, wenn diese Datensätze später für Social Engineering verwendet werden: Aus gestohlenen Kundendaten entstehen häufig Folgeangriffe wie gezielte Phishing-Wellen, und geleakte Adressen erhöhen die Angriffsfläche für besonders invasive Betrugs- oder Gewaltkriminalität.
Technisch bleibt die zentrale Unbekannte: Revolut will laut eigenen Angaben nicht mitteilen, welche Behörden-E-Mail-Domain genau missbraucht wurde. Begründet wird das mit einer laufenden Polizeiermittlung. Damit ist auch offen, ob ein Behördenpostfach tatsächlich kompromittiert („hijacked“) wurde oder ob bereits intern Zugang zu einem legitimen System vorhanden war. Genau diese Grauzone ist typisch für Vorfälle, bei denen Angreifer nicht nur Daten stehlen, sondern Vertrauensketten ausnutzen: Sobald das Signal „kommt aus einer echten Domain“ stimmt und die Anfrage authentisch wirkt, können Prozesse, die auf Echtheit von Absendern beruhen, zu früh Vertrauen schaffen.
Die Einordnung durch den Krypto-Research-Bereich kommt zusätzlich ins Spiel. Ein Investigator, der sich auf das Nachverfolgen gestohlener Kryptoassets spezialisiert hat, hat laut Berichten auf den Leak aufmerksam gemacht und dabei betont, dass er nur einen kleineren Nutzerkreis erreicht habe. Revolut selbst rahmt den Angriff als ausgeprägt und zielt damit auf die Qualität der Täuschung: Es war nicht nur eine generische Phishing-Mail, sondern ein Request-Prozess, der systemseitig als zulässig erkannt wurde. Für Unternehmen ergibt sich daraus eine klare Lehre für „Identity & Access Workflows“: Authentizität im Sinne von legitimen Domains reicht nicht, wenn die Freigabekette für besonders sensible Dokumente keine zusätzlichen, schwerer zu fälschenden Prüfungen vorsieht.
Auch der Vergleich mit üblichen Sicherheitsmodellen ist hilfreich: Während klassische Angriffe auf Konten meist über kompromittierte Passwörter, Sessions oder SIM-Swaps laufen, zeigt dieser Vorfall, dass der Angriffsvektor im Unternehmen selbst liegen kann, etwa in Schnittstellen zwischen Kundenverifikations- und Auskunftssystemen. Damit steigt der Bedarf an lückenloser Protokollierung, mehrstufiger Verifikation bei Behördenanfragen und an klaren Sperrmechanismen, sobald Anomalien sichtbar werden. Revolut sagt zwar, die Konten seien weiterhin sicher und kein Geld sei bewegt worden; trotzdem bleibt die öffentliche Wirkung des Falls groß, weil die Namen der betroffenen Datentypen – von Ausweisdokumenten bis zu Bitcoin-Records – einen erheblichen Nachfolge-Schaden durch Missbrauchsrisiken erzeugen können.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Revolut: Fake Regierungs-Mail ließ Ausweisdaten und Bitcoin-Records herausgeben" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Revolut: Fake Regierungs-Mail ließ Ausweisdaten und Bitcoin-Records herausgeben" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Revolut: Fake Regierungs-Mail ließ Ausweisdaten und Bitcoin-Records herausgeben« bei Google Deutschland suchen, bei Bing oder Google News!