


JAPAN / LONDON (IT BOLTWISE) – Chubu Electric hat nach eigenen Angaben gefälschte Sicherheitsdaten bei Aufsichtsbehörden eingereicht. Dabei geht es um Unterlagen, die für die Bewertung der Wiederinbetriebnahme alternder Reaktoren entscheidend sind. Aus dem Vorgang wird vor allem eine Glaubwürdigkeitslücke sichtbar: Das Papier war offenbar belastbar genug für Prozesse, die echte sicherheitsrelevante Integrität eigentlich belegen sollen. Unabhängig davon, wie die Prüfung im Detail weiterläuft, verschiebt der Vorgang den Fokus weg von politischem Nuklearneustart hin zu Kontrollmechanismen und Datenqualität.
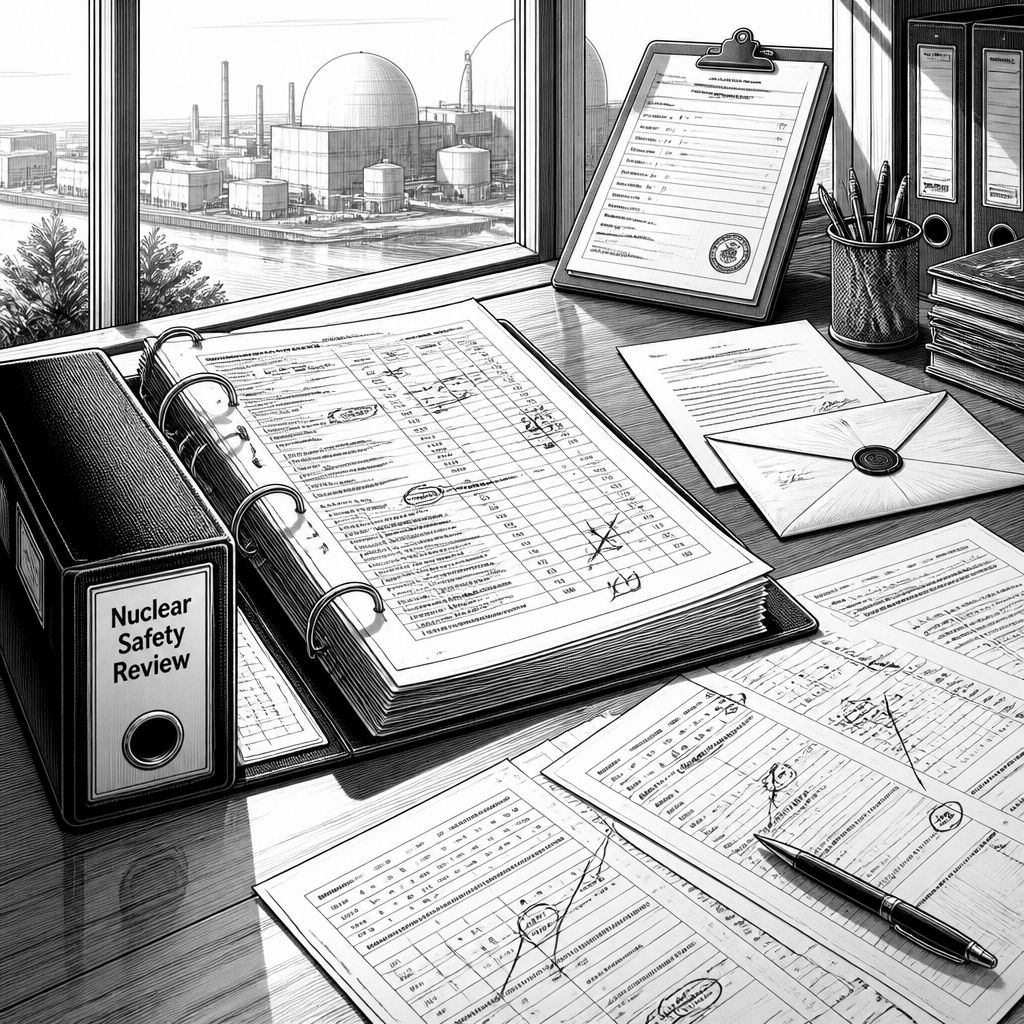
Chubu Electric bringt die Vorgänge im Umfeld des japanischen Nuklearneustarts auf die Führungsebene zurück: Der Konzern trat mit einem Rücktrittssignal an, nachdem im Zusammenhang mit der Einreichung von Sicherheitsunterlagen gegenüber Aufsichtsbehörden Unregelmäßigkeiten öffentlich wurden. Laut Unternehmensangaben soll Chubu Electric gefälschte Sicherheitsdaten eingereicht haben, die in Genehmigungs- und Prüfprozesse einfließen, welche wiederum über die Wiederinbetriebnahme alternder Reaktoren entscheiden. Für den Markt ist nicht allein die Frage entscheidend, ob einzelne Dokumente fehlerhaft waren, sondern ob das gesamte Bewertungsgefüge auf Datenvertrauen angewiesen ist, das im Ernstfall nicht belastbar ist.
Technisch betrachtet zeigt der Fall ein klassisches Schwachstellenmuster: Sicherheitsbewertungen in der Nukleartechnik sind nur so gut wie die Eingangsdaten, aus denen Analysen, Szenarien und Nachweise abgeleitet werden. Wenn Messwerte, Auswertungen oder Modellannahmen in zentralen Unterlagen verfälscht werden, kann daraus eine Kette entstehen, die bis in die sicherheitsrelevante Bewertung hineinwirkt – selbst dann, wenn die späteren Verfahren aus Formalien bestehen. Der Vorgang legt damit eine Spannung offen, die in vielen regulierten Industrien bekannt ist: Compliance ist nicht nur eine Frage von Prozessen, sondern auch von Datenherkunft, Datenprovenienz und Verifizierbarkeit. Wo diese Basis wackelt, wird das sogenannte Vertrauen in die Prüflogik selbst zum Risiko.
Der wichtigste Punkt liegt dabei nicht nur beim Betreiber, sondern auch bei der Ausgestaltung der Aufsicht. Laut dem in der Meldung beschriebenen Kernproblem entsteht eine Übergriffigkeit, wenn Prüfregime zwar sehr detailliert wirken, aber die Verifizierung der relevanten Daten nicht mit der nötigen Strenge abgebildet wird. Genehmigungsanforderungen können dann zu einem bürokratischen System werden, das zwar Berge an Dokumenten abarbeitet, aber Manipulationsspielräume offen lässt. Besonders kritisch ist die beschriebene Lücke zwischen „Ergebnisdarstellung“ und „operationeller Integrität“: Wenn Aufsichtsprozesse stark an Unterlagen gekoppelt sind, steigt der Nutzen für jede Form von Datenmanagement, das den Eindruck korrekter Sicherheit produziert, statt die echte technische Lage zu belegen.
Aus Unternehmenssicht wirkt der Rücktritt der Führungskräfte wie eine kurzfristig notwendige Reaktion auf öffentliche und regulatorische Erwartungen. Allerdings adressiert ein Personalwechsel nicht automatisch die Ursache, wenn die Ursache in den internen Kontrollmechanismen liegt, etwa in der Datenverarbeitungskette von Erhebung über Auswertung bis zur Einreichung. Für den Betrieb bedeutet das: Selbst nach einem Austausch an der Spitze bleibt die technische Frage bestehen, wie sichergestellt wird, dass Sicherheitsdaten reproduzierbar, auditierbar und gegen unberechtigte Änderungen geschützt sind. Dazu gehören typischerweise abgestufte Freigaben, unabhängige Plausibilitätsprüfungen, nachvollziehbare Änderungsprotokolle und ein Regelwerk, das nicht nur Dokumente, sondern auch deren Konsistenz im Zeitverlauf prüft.
Für Investoren ist die Botschaft klar: Nuklearbetreiber bewegen sich unter Schichten von politischen und regulatorischen Risiken, die den Unternehmenswert schnell und spürbar beeinflussen können. Wenn Aufsichtsbehörden und Marktteilnehmer das Vertrauen in die Sicherheitsbewertung verlieren, verschiebt sich die Risikowahrnehmung – oft schneller, als eine technische Fehlerkorrektur allein erklären könnte. In der Meldung wird genau diese Logik angedeutet: Aktionäre könnten die Kosten von Management- und Kontrollversagen tragen, obwohl Aufsichtsstrukturen eigentlich genau solche Risiken verhindern sollen. Der Rücktritt ist damit eher ein sichtbares Signal als die eigentliche Disziplinierungswirkung, denn langfristig zählt, wie glaubwürdig das Sicherheits- und Datenmanagement nach dem Vorfall wiederhergestellt wird.
Über den konkreten Betreiber hinaus steht damit eine branchenweite Frage im Raum, die auch andere Betreiber, Engineering-Dienstleister und Prüfstellen betrifft: Wie lässt sich der Prüfprozess so umbauen, dass Manipulationen weniger attraktiv werden und Fehler schneller auffallen? Historisch hat sich in regulierten Industrien häufig gezeigt, dass strengere Prozessdokumentation allein nicht reicht, wenn die Verifizierung zu spät oder zu oberflächlich greift. In der Praxis führt das häufig zu zusätzlichen technischen Kontrollschritten rund um Datenpipeline, Monitoring und unabhängige Validierung. Für Unternehmen bedeutet das konkret: Wer wieder Vertrauen aufbauen will, muss Transparenz nicht als Marketingversprechen verstehen, sondern als messbare Eigenschaft der Datenflüsse, die sich im Audit prüfen lassen.
Wie weit die Aufsicht im Einzelfall bereits kommt und welche nächsten Schritte für die Genehmigungs- und Wiederinbetriebnahmeprozesse folgen, bleibt in der vorliegenden Darstellung offen. Trotzdem ist die Richtung eindeutig: Das Thema verlagert sich vom allgemeinen „Nuklearneustart“ hin zu der Frage, wie robust die Sicherheitsbewertung gegen problematische Daten wird. Wenn sich solche Vorgänge häufen oder strukturell nicht abgestellt werden, droht der gesamte Markt eine höhere Risikoprämie einzupreisen. Gleichzeitig entsteht aber auch eine klare Chance für den Sektor: Betreiber, die Datenqualität, Nachvollziehbarkeit und unabhängige Verifikationsmechanismen systematisch stärken, können sich gegenüber vergleichbaren Wettbewerbern messbar besser positionieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Chubu Electric tritt Führungsspitze nach Betrug mit nuklearen Sicherheitsdaten ab" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Chubu Electric tritt Führungsspitze nach Betrug mit nuklearen Sicherheitsdaten ab" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Chubu Electric tritt Führungsspitze nach Betrug mit nuklearen Sicherheitsdaten ab« bei Google Deutschland suchen, bei Bing oder Google News!