


LONDON (IT BOLTWISE) – Agentic Pentesting soll die Lücke zwischen Angriffszyklen und Patch-Zeiten schließen, indem KI-gestützte Tests kontinuierlich und mit reproduzierbarer Validierung laufen. Laut gemeldeten Telemetriedaten liegt die durchschnittliche Zeit bis zur Ausnutzung neu entdeckter Schwachstellen bei etwa fünf Tagen, während die mediane Patch-Zeit für bekannte Lücken zuletzt bei 43 Tagen lag. Der Ansatz fordert Governance mit eindeutiger Testabgrenzung, sofortigem Safe-Stop bei Risiken und einem exportierbaren Audit-Trail, bevor ein Agent überhaupt autorisiert wird. Für Security- und Compliance-Verantwortliche verschiebt sich damit die Frage: nicht ob automatisiert getestet wird, sondern wie provable Abdeckung, Validierung und sichere Ausführung im Vertrag abgesichert werden.
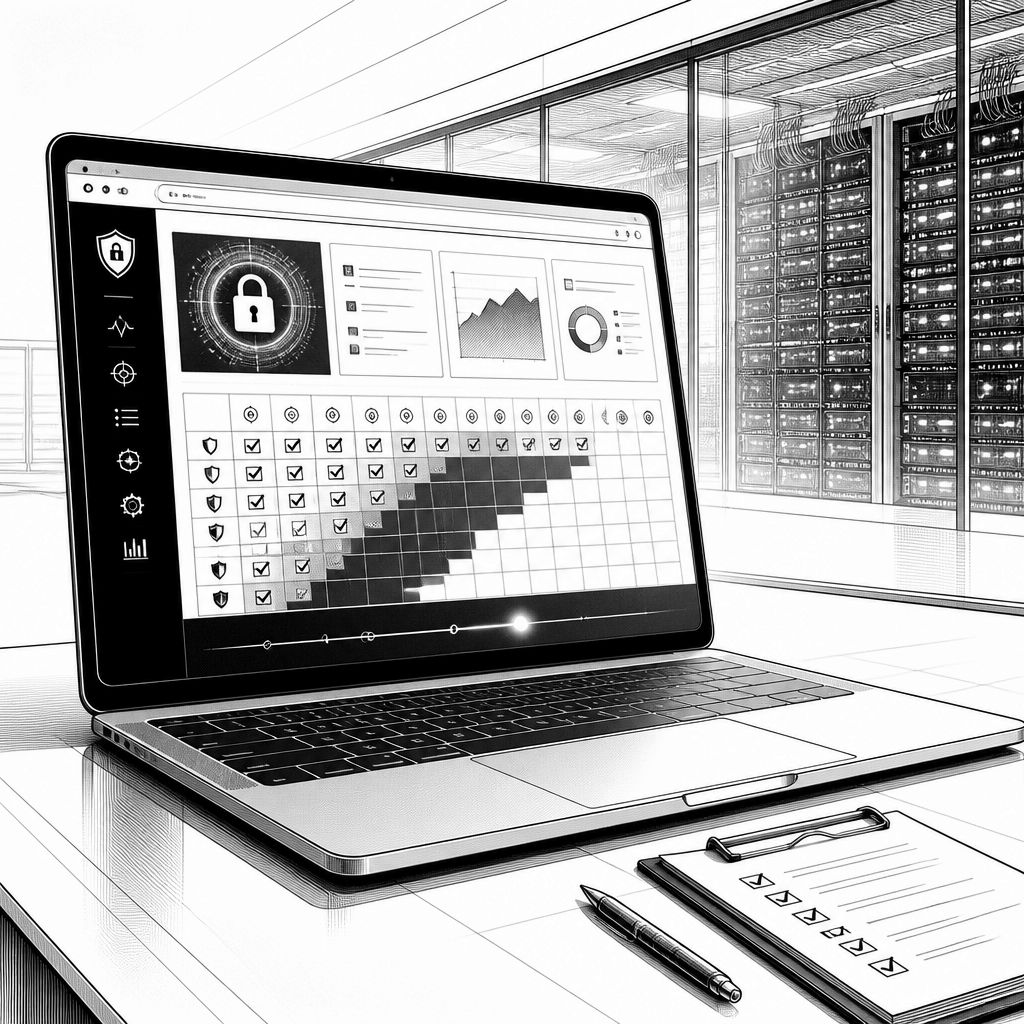
Die Ausgangslage ist für viele CISO-Teams unangenehm simpel: Wenn Angreifer Schwachstellen innerhalb weniger Tage ausnutzen, aber Organisationen Wochen brauchen, um Patches zu rollen, entsteht ein strukturelles Sicherheitsfenster. In den jüngsten Kennzahlen, die im Beitrag auf Branchen- und Telemetrieauswertungen gestützt werden, nimmt die Lücke weiter zu: Angreifer würden neue Schwachstellen nach etwa fünf Tagen „in der Praxis“ verwerten, während die mediane Zeit, um eine einzelne Lücke zu patchen, mit 43 Tagen beziffert wird. Dazu kommt, dass klassische Penetrationstests oft nur punktuell stattfinden und in Summe einen kleinen Teil der Web-Assets in einem starren Rhythmus abdecken. Genau an dieser Stelle setzt das Konzept des agentischen Pentestings an: nicht nur schneller „mehr Scans“, sondern ein KI-gestütztes, kontinuierliches Testen mit nachweisbarer Abdeckung, Validierung und Steuerbarkeit.
Technisch geht es beim agentic approach weniger um ein neues „Payload-Set“ als um die Art, wie Testziele in Arbeitspakete übersetzt werden. Der Beitrag argumentiert, dass das Problem früherer Modelle regelmäßig dann sichtbar wird, wenn DAST-artige Verfahren mit einer LLM-Schicht kombiniert werden, aber weiterhin im Kern auf festen Listen oder starren Abläufen beruhen. In so einem Setup bleibt die Abdeckung unklar: Die KI kann sich auf „interessante“ Findings fokussieren, während andere Endpunkte still übersprungen werden. Für ein Security-Team ist diese Lücke organisatorisch teuer, weil sich weder Coverage wirklich prüfen lässt noch die Ergebnisse ohne zusätzliche Manpower sauber in Triage und Remediation überführen lassen. Stattdessen wird gefordert, dass die Testmatrix vorab eindeutig feststeht und als nicht überspringbare Work Items jede relevante Endpoint-Kombination mit Angriffsarten abarbeitet – inklusive adaptiver Angriffsführung innerhalb eines klaren Rahmens.
Der Beitrag nutzt als verständliches Beispiel eine typische Schwachstellenklasse, die im Alltag selten als „klassische“ CVE-Entität auftaucht: ein IDOR (Insecure Direct Object Reference) in einem authentifizierten Bereich. Der Angriff funktioniert hier nicht über ungewöhnliche Eingaben oder einen klaren CVE-Fahrplan, sondern über Business-Logik, etwa indem ein Angreifer den account_id-Parameter in einer Profil-Aktualisierungsanfrage manipuliert und so Ownership-Prüfungen aushebelt. Solche Ketten – von Enumeration über das Umhängen von E-Mail-Adressen bis hin zu Passwort-Reset-Triggern – lassen sich schwer mit statischen Payload-Listen abbilden, weil sie mehrere Bedingungen erfüllen müssen: gültige Sessions, mehrstufige Zustandswechsel und ein plausibles Sequenzverhalten im Zusammenspiel von Frontend und Backend. Ein agentischer Ansatz soll daher nicht nur „Antworten matchen“, sondern die erforderliche Eigentumsbeziehung ableiten, Angriffswege logisch zusammensetzen und Ergebnisse in jedem Lauf erneut validieren.
Damit das Ergebnis nicht zur Sammlung plausibler, aber eventuell falscher Hypothesen wird, wird im Beitrag eine zweite technische Leitplanke betont: ein unabhängiger Validator-Agent. Die Idee ist, dass ein Finding erst dann in den Bericht gelangt, wenn ein separater Agent dieselbe Schwachstelle reproduziert und damit False Positives aus der „Analysten-Schleife“ herausverlagert. Das ist wichtig, weil Zeit in Pentest-Programmen häufig nicht beim eigentlichen Testen verloren geht, sondern in der späteren Aufwandswahrnehmung: Wieviel Aufwand kostet die Einordnung, wie viele Befunde müssen verworfen werden, und wie stark sinkt die Motivation, wenn der „rapportierte Fortschritt“ nicht verlässlich ist. Ergänzt wird das um einen browser-nativen Agenten, also einen Test, der echte Web-Läufe steuert, Session-States hält und auch Mechanismen wie dynamisches Rendering, Einmalcodes und MFA-Faktoren berücksichtigt. Genau diese Realitätsnähe verhindert, dass der Agent letztlich nur ein „curl mit KI“ bleibt und damit die eigentlichen Zustände und Geschäftsflüsse im Produktivsystem nicht vollständig prüft.
Aus der Governance-Perspektive wird agentic Pentesting im Beitrag ausdrücklich als zweischneidiges Werkzeug beschrieben: Es reduziert Risiko, aber es ist zugleich ein autonomer KI-Controller, der im eigenen Umfeld ausgeführt wird. Deshalb gehören laut der geforderten Prüfliste vor der ersten autorisierten Session nicht nur Scope-Definitionen dazu, sondern auch explizit revocable Scoping, Blast-Radius-Guardrails mit Sofort-Stopp sowie Datenisolation, sodass keine Kundendaten-Infrastruktur ohne Not berührt wird. Ebenso zentral ist ein vollständig exportierbarer Audit-Trail, der nachvollziehbar macht, welche Work Items gelaufen sind, wie Validierungsschritte aussahen und welche Belege je Lauf vorliegen. Für die Freigabeentscheidung wird eine einfache Leitfrage vorgeschlagen: Wenn man nicht benennen kann, was das Schlimmste ist, was dieser Agent in Produktion tun könnte und was ihn stoppt, ist die Umgebung nicht bereit zur Autorisierung.
Auch die Wirtschaftlichkeit wird im Beitrag als Argumentationslinie genutzt, aber mit Fokus auf Risiko pro investiertem Dollar statt auf „günstig vs. teuer“. Ein manuelles Engagement wird mit rund 18.300 US-Dollar als Ausgangspunkt genannt, inklusive typischer Überläufe, während Programme nach Angaben aus dem Umfeld dennoch oft nur etwa 5–10 % der Web-Assets kontinuierlich oder in einem wiederkehrenden Rhythmus abdecken. Die Kernthese lautet: Wenn ein agentischer Ansatz bis zu 10-fache Testkapazität in einem Vergleich zur Einmalberatung erreichen kann, dann steigt die Wahrscheinlichkeit, kritische Lücken früher zu schließen – und zwar messbar in Tagen statt in Quartalslogik. Neben dem reinen Sicherheitsgewinn wird zudem eine Compliance-Dividende hervorgehoben: Kontinuierlich dokumentierte Tests liefern ein Belegpaket, das sich auf „after significant change“-Argumentationslinien stützen lässt und sich zugleich für Mapping-Arbeiten zu Frameworks wie PCI DSS 4.0.1, DORA, NIS2, SOC 2, ISO 27001, GDPR Artikel 32 und HIPAA als strukturierter Nachweis eignet. Entscheidend ist dabei die praktische Umsetzbarkeit: Jede Testsession erzeugt eine Coverage-Matrix und einen Nachweis über validierte Findings inkl. Reproduktionsschritten, sodass Prüfer nicht nur „Ergebnisse“ sehen, sondern die Nachvollziehbarkeit abfragen können.
Unterm Strich verschiebt agentic Pentesting die Sicherheitsorganisation von einem „Stichtagsdenken“ zu einem kontinuierlichen Testbetrieb, der in sich selbst kontrolliert und überprüfbar bleibt. Statt einmal pro Jahr PDFs zu liefern, die bei Veröffentlichung bereits veraltet wirken, soll ein Programm die Angriffsrealität abbilden: Angreifer operieren in einem Tempo von Tagen, während die Verteidigung häufig in Wochen plant. Für Unternehmen bedeutet das, Agenten nicht als Ersatz für Security-Engineering zu betrachten, sondern als neu zu verhandelnde Betriebssoftware: mit klaren vertraglichen Anforderungen an Coverage, Validator-Logik, browser-native Ausführung, Safe-Stop-Kontrollen und Auditfähigkeit. Sobald diese Punkte erfüllt sind, wird das eigentliche Ziel greifbar – nämlich nicht nur „mehr Testing“, sondern eine reproduzierbare Abdeckung, die Lücken schneller findet und damit die Zeit zwischen Entdeckung und Ausnutzung enger schließt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Agentic Pentesting: Warum KI-gestütztes Testen die jährliche Web-Sicherheitsprüfung ablöst" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Agentic Pentesting: Warum KI-gestütztes Testen die jährliche Web-Sicherheitsprüfung ablöst" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Agentic Pentesting: Warum KI-gestütztes Testen die jährliche Web-Sicherheitsprüfung ablöst« bei Google Deutschland suchen, bei Bing oder Google News!