


LONDON (IT BOLTWISE) – Die US-Kyberstrategie greift laut der vorliegenden Analyse zu kurz, wenn sie sich nur auf einzelne IT-Angriffe konzentriert. Stattdessen rückt der Text kritische Abhängigkeiten in den Fokus: Häfen, Bahnnetze und Energieversorgung halten den Betrieb der Streitkräfte am Laufen. Er beschreibt, warum iranische Angreifer nicht über „Superfähigkeiten“ verfügen müssen, um nachhaltige Störungen zu erzeugen. Entscheidend sei, dass Unternehmen, Behörden und Dienstleister ihre Resilienz gegen wiederkehrende und zerstörerische Angriffe jetzt gemeinsam planen.
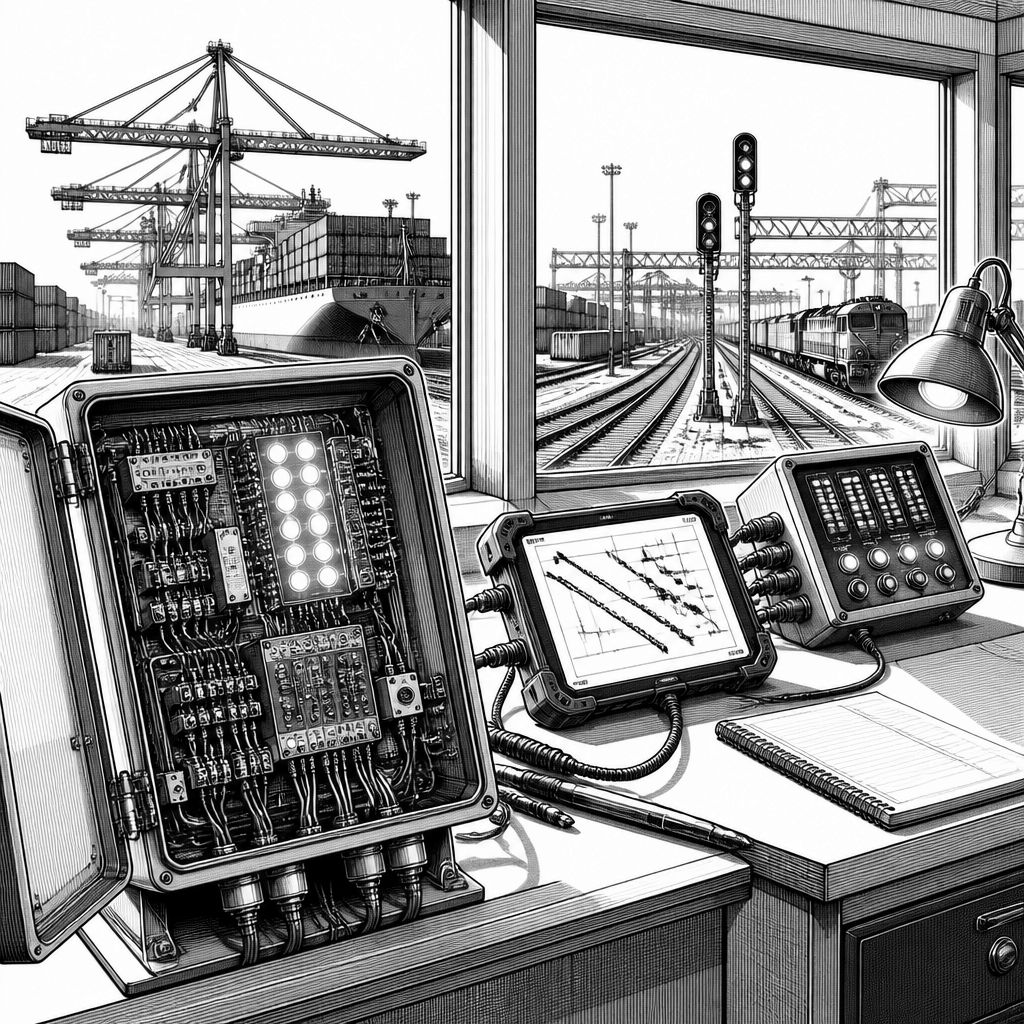
Wer in den USA Cyberabwehr plant, denkt bei „kritischer Infrastruktur“ oft zuerst an spektakuläre Ausfälle: einen großflächigen Blackout, verunreinigtes Trinkwasser oder ein digitaler Dominoeffekt, der wie ein „Pearl Harbor“ wirkt. Genau diese Intuition kann in einem länger andauernden Konflikt in die Irre führen. Der Kern der Argumentation lautet: Nicht die eine Katastrophe entscheidet über die Handlungsfähigkeit, sondern die Summe vieler kleiner, anhaltender Störungen in einer Vielzahl von Zielsystemen. In so einem Szenario reichen kompromittierte Wasseranlagen, Industriebetriebe, lokale Verwaltungen oder Transportdienstleister aus, um Zeit, Personal und Reaktionsfähigkeit zu verbrauchen – selbst dann, wenn nichts dauerhaft physisch zerstört wird.
Technisch betrachtet setzt die Bedrohung dabei nicht zwingend auf „High-End“-Fähigkeiten, sondern auf wiederholbare Muster. Im vorliegenden Text wird beschrieben, dass iranische Akteure über dokumentierte Taktiken verfügen, die sich relativ standardisiert einsetzen lassen und damit auch ohne überlegene Fähigkeiten sofort Wirkung entfalten können. Der Mechanismus dahinter ist besonders relevant: Eine erfolgreiche Intrusion kann Industrial-Controls-Systeme so beeinflussen, dass Anlagen nicht mehr zuverlässig steuerbar oder Messwerte nicht mehr ohne Weiteres belastbar sind. Für Betreiber bedeutet das praktisch: zusätzliche Prüf- und Verifikationsschleifen, Quarantäne von Teilen der Umgebung und ein erhöhtes Risiko, dass sich „Ungewissheit“ wie ein Betriebsrisiko anfühlt. Werden solche Eingriffe über Dutzende Organisationen hinweg gestaffelt, kippt der Fokus der Verteidigung von „Incident Handling“ hin zu „Dauerbetrieb unter Unsicherheit“.
Für die Lieferkette und die Verteidigungsindustrie wird der Unterschied zwischen Spionage und Sabotage besonders spürbar. Der Text ordnet die Bedrohung so ein, dass derselbe Zugang, der bislang oft zum Ausspähen militärischer Informationen ausgenutzt wird, auch zum Zerstören von Daten und zum Unterbrechen von Produktionsabläufen verwendet werden kann. Dabei spielen zerstörerische Malware-Klassen eine Rolle – etwa Formen von „Wipers“ oder Ransomware-Varianten –, die zum Beispiel Engineering-Dateien unbrauchbar machen, Fertigungssysteme außer Betrieb setzen oder Hersteller offline zwingen. Noch subtiler wird es, wenn es nicht um eine Komplettabschaltung geht, sondern um manipulierte Konfigurations- oder Prüfdaten: Ein kompromittierter Kalibrierwert, veränderte Testergebnisse oder eine unautorisierte Änderung an Konstruktions- und Ingenieursdaten reichen, um die Frage nach der Vertrauenswürdigkeit von Teilen und Produkten zu erzwingen. Der Vorfall wird dann schnell zu einem Produktionsproblem, weil Komponenten isoliert, Konstruktionsdaten neu validiert und Produkte erneut getestet werden müssen.
Als Sicherheitsbasis werden im Text NIST SP 800-171 sowie CMMC als Referenz genannt – zugleich wird aber die Sorge formuliert, dass eine geänderte Umsetzung dieser Standards die falschen Anreize setzen könnte. Entscheidend ist jedoch: Selbst ein gutes Baseline-Framework ersetzt nicht die Fähigkeit, durch einen destruktiven Angriff hindurch weiterzuarbeiten und die Integrität von Daten und Produkten nachzuweisen. Genau hier liegt aus Sicht des Autors eine Lücke entlang der Supply Chain. Wenn kleinere Zulieferer, Softwareanbieter oder Managed-Services-Dienstleister weniger robust aufgestellt sind als ein „Prime“-Auftragnehmer, wird die gesamte Kette verwundbar. Das Zielbild verschiebt sich damit von „Compliance als Checkliste“ hin zu „Nachweis der Verlässlichkeit unter Gegenmaßnahmen“ – also Prozesse, mit denen sich im Ernstfall belegen lässt, welche Artefakte betroffen waren und welche Design- und Fertigungsströme weiterhin nutzbar bleiben.
Auch die technische Angriffsfläche der Streitkräfte ist im Text breiter definiert als klassische DoD-Netzwerke. Truppen bewegen sich auf kommerziellen Bahnen, Material läuft über zivile Häfen, und selbst militärische Lufttransportketten können auf kommerzielle Carrier angewiesen sein. Dazu kommen Standorte, die durch zivile Strom-, Telekommunikations- und Versorgungsinfrastruktur getragen werden. In einem Konflikt werden diese Abhängigkeiten zu einem Teil des „Operations Attack Surface“: Angreifer müssen nicht in militärische Command-and-Control-Strukturen eindringen, um das System spürbar zu stören. Wenn Hafenplanung, Logistikinformationen oder Kommunikations- und Energieverfügbarkeit in kurzer Zeit aus dem Takt geraten, entstehen Verzögerungen und Unsicherheit, die für Einsätze sofort relevant sind. Der Text beschreibt daraus folgerichtig eine Verwischung der Grenze zwischen zivil und militärisch, weil ein operativ entscheidendes Verkehrsinfrastrukturnetz zwar formal „zivil“ verwaltet wird, in der Praxis aber die Fähigkeit zum militärischen Durchhalten bestimmt.
Für die Vorbereitung auf Cyberwargames und die organisatorische Umsetzung zieht der Text schließlich eine klare Konsequenz: Cyberabwehr darf nicht an Unternehmens- oder Sektorgrenzen enden. In normalen Zeiten ergibt die administrative Aufteilung in Zuständigkeiten Sinn, im Kriegs- oder Dauerkrisenfall wird sie jedoch zur Schwachstelle, weil Angreifer genau diese „Ketten“ ausnutzen. Statt einzelne Systeme zu härten, braucht es Antworten auf sehr konkrete Verantwortungsfragen: Wer stellt die Resilienz für ein für den Truppentransport essentielles Bahnsegment sicher? Wer kann nachweisen, dass die Energie- oder Versorgungsinfrastruktur eines kritischen Fertigers auch in einer anhaltenden Kampagne stabil bleibt? Und wer koordiniert die Reaktion, wenn mehrere Ziele gleichzeitig getroffen werden? Praktisch bedeutet das, dass Übungen nicht nur katastrophale Einzelfälle simulieren sollten, sondern auch niedrigschwellige, aber hochwirksame Angriffe über mehrere Regionen und Sektoren hinweg. Dazu passt die Forderung, dass Verteidigungsunternehmen ihre Fähigkeit testen, unter destruktiven Umständen weiterzuarbeiten und die Vertrauenswürdigkeit von Engineering-Daten, Produktionsumgebungen und Endprodukten erneut zu bewerten – inklusive Lieferkette.
In der Gesamtbewertung liefert der Text damit eine Verschiebung der Risikologik: Iran benötigt laut dieser Analyse nicht die umfassendste technische Cybermacht, um erhebliche Kosten zu erzeugen. Wiederkehrende Störungen im Inland können politischen und wirtschaftlichen Druck erhöhen, während Beeinträchtigungen von Verteidigungsproduktion und Logistik die Fähigkeit der USA schwächen, Operationen im Ausland zu stützen. Zwar seien in den vergangenen Jahren viele Bausteine der US-Cyberabwehr einzeln gestärkt worden, die eigentliche Prüfung aber läge in den Verbindungen dazwischen. Genau diese „Links in between“ sind im Alltag schwer zu messen, aber im Konflikt werden sie zum Engpass. Für Entscheider heißt das: Resilienzplanung muss stärker als bisher Netzwerke, Transporte, Energieversorgung, Service-Provider und Zulieferer als zusammenhängende Betriebsumgebung behandeln – sonst entsteht im Ernstfall nicht nur ein technischer Schaden, sondern eine Überlastung der gesamten Reaktionsfähigkeit.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "US-Kyberstrategie: Warum Militär abhängige Infrastruktur zum Ziel wird" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "US-Kyberstrategie: Warum Militär abhängige Infrastruktur zum Ziel wird" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »US-Kyberstrategie: Warum Militär abhängige Infrastruktur zum Ziel wird« bei Google Deutschland suchen, bei Bing oder Google News!