


KERALA / LONDON (IT BOLTWISE) – Laut einer Sicherheitswarnung der Kerala Police nutzen Betrüger manipulierte Google-Suchergebnisse, um Menschen zu gefälschten Kliniktermin-Apps zu locken. Die Opfer sollen anschließend über WhatsApp eine Android-APK installieren, die laut Angaben der Behörden das Smartphone kompromittiert. Besonders riskant sei der Zugriff auf Einmalpasswörter (OTP) und auf UPI-Anwendungen wie PhonePe oder Google Pay. Für UPI Lite meldet die Polizei zudem ein spezifisches Schwachstellenmuster: Bei Kleinbeträgen unter 1.000 Rupien soll kein OTP nötig sein.
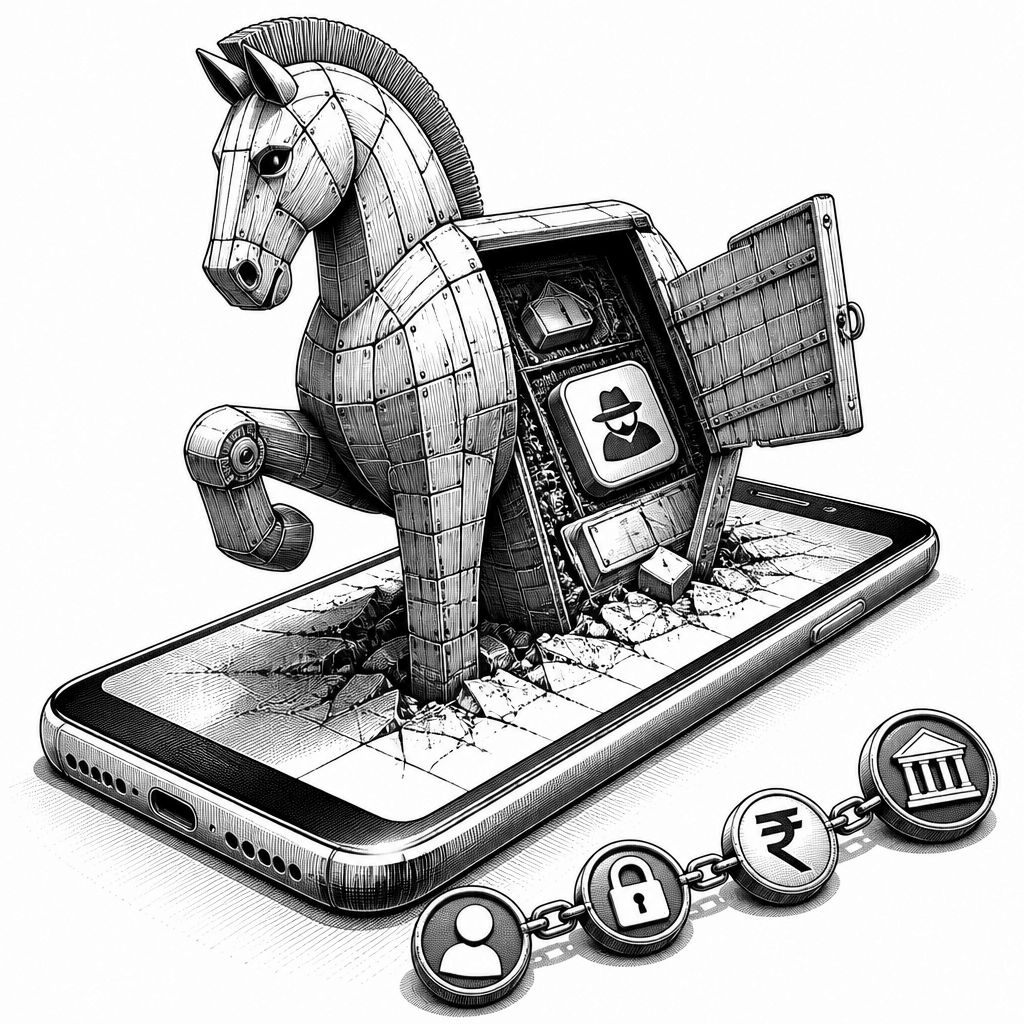
Die Warnung aus Kerala macht deutlich, wie schnell aus „Termin finden“-Anfragen ein Geldabfluss werden kann: Betrüger platzieren bei der Suche nach Kontaktinformationen oder ambulanten Behandlungsterminen offenbar gezielt gefälschte Telefonnummern in den Google-Ergebnissen. Wer diese Nummer wählt, landet nicht beim Klinikpersonal, sondern bei Anrufern, die sich als Mitarbeiter ausgeben und im Gespräch den nächsten Schritt vorbereiten. Der entscheidende Drehpunkt ist dann nicht mehr das Telefonat selbst, sondern das zusätzliche Softwarebauteil, das das Smartphone in ein Angriffsobjekt verwandelt.
Technisch folgt das Vorgehen einem vertrauten Muster aus Social Engineering und „Installer“-Falle: Im Verlauf des Calls sollen die Täter eine Android-Anwendungsdatei (APK) über den Messengerdienst WhatsApp übermitteln. Die Datei trägt dabei laut den Angaben der Polizei die Bezeichnung „Hospital Appointment Booking“ und wird so gerahmt, dass die Installation als zwingende Voraussetzung für die Reservierung erscheint. Für Betroffene wirkt das plausibel, weil es an einen alltäglichen Bedarf andockt und gleichzeitig den Weg zu einer App außerhalb offizieller Stores erzwingt – genau dort, wo klassische Gatekeeper wie Signaturprüfung oder automatische Sicherheitschecks weniger zuverlässig greifen.
Aus Sicht der Sicherheitsarchitektur ist besonders brisant, dass die kompromittierte APK die Kontrolle über das Gerät ermöglichen soll. Damit verschiebt sich die Bedrohung von „nur“ Phishing oder Datenerfassung hin zu unmittelbaren Eingriffen in den Zahlungsfluss. Die Polizei beschreibt, dass Angreifer so an Einmalpasswörter (OTP) gelangen können, die für die Verifizierung von Finanztransaktionen zentral sind. Parallel wird von Zugriff auf installierte UPI-Anwendungen wie PhonePe oder Google Pay berichtet. Wenn ein Angreifer das für Authentifizierung und Freigabe benötigte Nutzergerät steuert, reichen bereits kleine Lücken im Prozess, um unbefugte Zahlungen auszulösen, während legitime Nutzer den Kontrollverlust womöglich erst nachträglich bemerken.
Noch stärker als bei klassischen UPI-Transaktionen wird in der Warnung auf einen Sonderfall verwiesen: Bei UPI Lite sollen laut den Angaben der Polizei von Thiruvananthapuram Zahlungen für Kleinbeträge unter 1.000 Rupien ohne OTP-Eingabe möglich sein. Genau diese Designentscheidung wird ausgenutzt, um Abbuchungen unbemerkt und mit weniger sichtbarer „Freigabe“ durchzuführen. Für Betroffene bedeutet das eine harte Praxisänderung: Auch kleinere, unerklärliche Kontobewegungen können ein Hinweis auf kompromittierte Zahlungslogik sein, selbst wenn der gewohnte OTP-Schutz in dem Moment scheinbar fehlt.
Für Unternehmen und IT-Verantwortliche stellt sich damit nicht nur die Frage „Wie erkenne ich eine betrügerische App?“, sondern auch, wie man das Umfeld präventiv widerstandsfähig macht. Ein Ansatz ist, Nutzer aktiv an die Einbahnstraße zu erinnern: Wenn die App-Installation über WhatsApp oder eine fremde Nummer angestoßen wird, sollte das als Warnsignal gelten, unabhängig davon, ob die Bezeichnung „Hospital Appointment Booking“ oder die Story des Anrufs professionell klingt. Ebenso wichtig ist die konsequente Prüfung von Kontobewegungen und Berechtigungen auf mobilen Endgeräten, weil UPI- und Messaging-Komponenten in vielen Fällen die Schnittstellen sind, über die Angriffe unmittelbar in Richtung Auszahlung laufen.
Die Behörden geben zudem konkrete Meldewege an, um den Schaden zu begrenzen: Die nationale Cybercrime-Helpline soll unter der Kurzwahl 1930 erreichbar sein, und Meldungen können über das offizielle Portal cybercrime.gov.in eingereicht werden. Entscheidend ist dabei der Zeitfaktor, weil eine schnelle Reaktion laut der Warnung helfen soll, weitere finanzielle Schäden zu begrenzen und Ermittlungen gegen die Hintermänner zu unterstützen. Für die Praxis ergibt sich daraus eine klare Empfehlung, insbesondere für medizinische Einrichtungen und deren Patientenkommunikation: Termin-Informationen sollten so bereitgestellt werden, dass Nutzer nicht auf „Suchergebnis-Nummern“ ausweichen müssen, sondern auf überprüfbare Kanäle zugreifen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Krankenhaus-Betrug: Gefälschte Apps sollen OTPs und UPI-Konten angreifen" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Krankenhaus-Betrug: Gefälschte Apps sollen OTPs und UPI-Konten angreifen" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Krankenhaus-Betrug: Gefälschte Apps sollen OTPs und UPI-Konten angreifen« bei Google Deutschland suchen, bei Bing oder Google News!