


LONDON (IT BOLTWISE) – Unternehmen müssen bei Mobile-KI zuerst die Sicherheitsgrenzen klären, nicht die Modellfunktionen. Sobald KI-Eingaben wie Meetingnotizen, E-Mails oder interne Dokumente vom Smartphone in die Verarbeitung wandern, entsteht ein neues Angriffs- und Governance-Thema. Der entscheidende Hebel liegt laut IDC besonders in der Kontrolle über Daten und IP, bevor die nächste KI-Funktion ausgerollt wird. Der Text fordert dafür Architekturfragen: On-Device-Verarbeitung, zentral steuerbare Cloud-Policy und verknüpfte Identitäten auf vertrauenswürdigen Geräten.
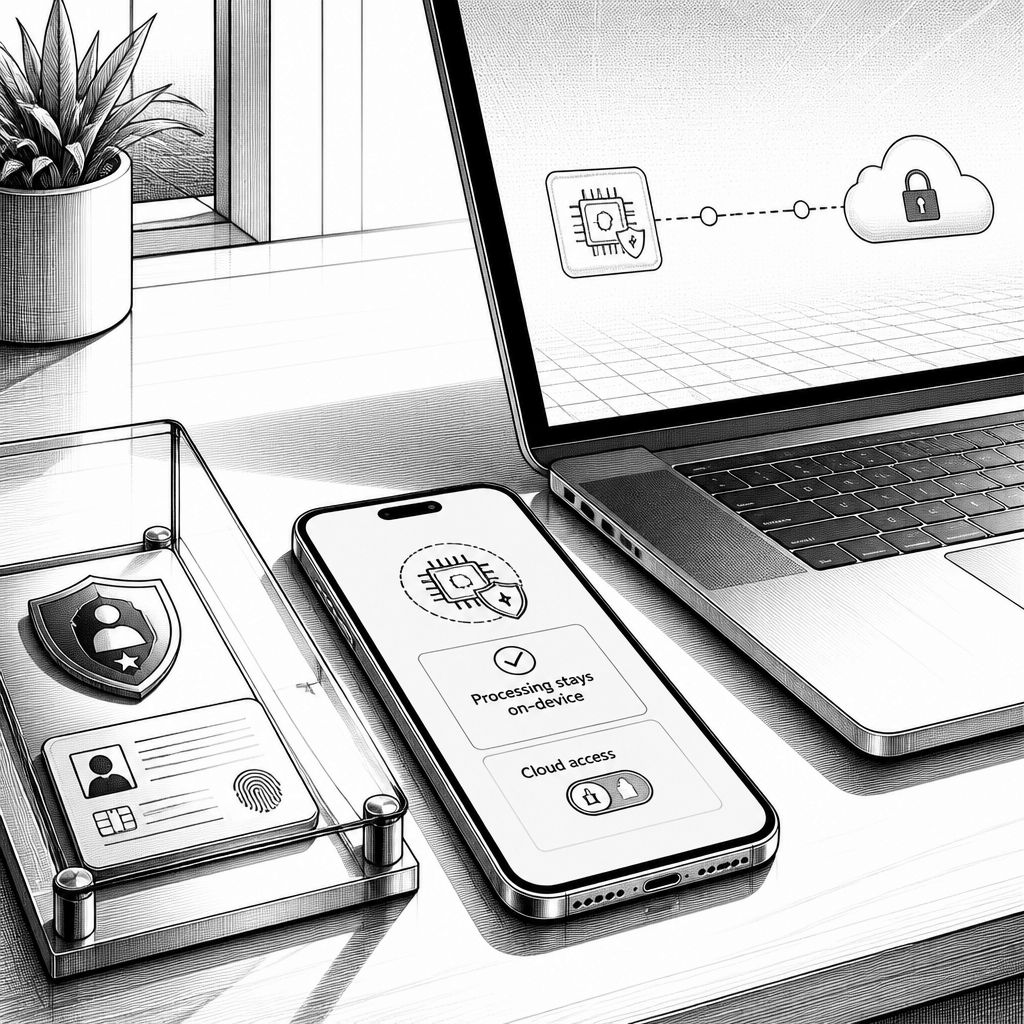
Viele KI-Einführungen scheitern nicht am Modell selbst, sondern an der Frage, wie schnell sich Nutzer die Bequemlichkeit „erkaufen“. In Unternehmen entsteht das Muster oft identisch: Führung erwartet Produktivitätsgewinne, Mitarbeitende wollen Assistenten dort nutzen, wo sie gerade arbeiten – und IT soll das Ganze gleichzeitig absichern. Der Knackpunkt dabei ist mobile Nutzung: Smartphones sind heute nicht nur Kommunikationsgeräte, sondern tragen KI-Funktionen direkt im Alltag. Wenn ein Mitarbeiter unterwegs E-Mails diktiert, Dokumente fotografiert oder interne Inhalte per Sprachassistent zusammenfassen lässt, reichen klassische PC-orientierte Sicherheitsannahmen nicht mehr aus.
Besonders kritisch wird es, sobald „Shadow AI“ praktisch wird. Shadow AI ist nicht zwangsläufig bösartig gemeint; sie ähnelt eher „Shadow IT“ in der Logik: Menschen greifen zu Tools, die Aufgaben schneller lösen. Statt einer externen Cloud-App laden sie bei generativer KI aber keine Tabellenkalkulationen hoch, sondern geben z. B. Meetingnotizen zum Zusammenfassen, E-Mail-Entwürfe zum Umformulieren oder Erklärungen zu internen Dokumenten an eine KI-Umgebung. Der Text stützt diese Sorge mit einer konkreten Kennzahl: Laut IDC nennen 42% der Organisationen den Verlust von Kontrolle über Daten und IP als eines der größten Hindernisse bei der Adoption generativer KI. Damit ist die Sicherheitsdebatte weniger ein KI-Problem als ein Organisationsproblem – denn Bequemlichkeit kann Richtlinien dauerhaft unterlaufen.
Damit Mobile-KI nicht zur unkontrollierten Wissensabflussstelle wird, müssen CIOs und Security-Teams vier Fragen neu priorisieren. Erstens: Wo wird die KI tatsächlich aktiv? Die „Processing Location“ ist nicht nur eine technische Detailfrage, sondern ein Security-Kontrollpunkt. Wenn bestimmte KI-Aufgaben direkt auf dem Gerät laufen, müssen vertrauliche Daten nicht zwangsläufig den Terminal verlassen. Das reduziert Angriffsflächen durch Übertragung und verringert die Zahl der Umgebungen, denen man vertrauliche Informationen anvertraut. Gleichzeitig gilt: Nicht jede Funktion kann sinnvoll lokal laufen, wodurch das Governance-Design zwangsläufig unterscheiden muss, welche KI-Features on-device möglich sind und welche strikt über kontrollierte Dienste laufen.
Zweitens steht die Cloud-Entscheidung im Zentrum. Auch wenn Verarbeitung in der Cloud nötig ist, muss klar sein, wer den Schalter umlegt – und wie verlässlich das auf jedem Endgerät durchgesetzt wird. Ein rein organisatorisches Modell, das Mitarbeitende „richtig“ entscheiden lässt, skaliert in der Praxis schlecht. Besser sind technische Kontrollen, die Policies konsistent erzwingen, inklusive mobiler Endpunkte, die oft außerhalb des Büros und unter wechselnden Netzwerkbedingungen genutzt werden. Damit verschiebt sich das Rollenbild: Statt dass jedes Teammitglied die Security-Risiken abwägt, sorgt die Architektur dafür, dass nur genehmigte Verarbeitungspfade überhaupt verfügbar sind.
Drittens geht es um das „Ownership“-Thema der KI-Beziehung. Wenn KI-Aktivität in persönlichen Konten stattfindet, hängen Chatverläufe, generierte Inhalte und ein Teil des organisatorischen Wissens faktisch am privaten digitalen Workspace der Person. Das ist dann nicht mehr nur Identity Management, sondern Corporate Knowledge Management. Managed Identities sollen verhindern, dass KI-Interaktionen außerhalb des Unternehmenskontexts laufen. Sobald KI zu einem weiteren Ort wird, an dem Geschäftskenntnisse entstehen, müssen Identitäten und Zugriffsarchitektur so gestaltet sein, dass sie die KI-Nutzung wie einen kontrollierten Prozess in die Systemlandschaft integrieren – nicht wie ein persönliches Nebenprodukt.
Viertens ist die Basisfrage entscheidend: Vertraut das Unternehmen dem Gerät? Der Text macht deutlich, dass ein kompromittiertes Endgerät jede darüberliegende Policy relativiert. Deshalb sollte Enterprise-KI-Sicherheit eher bei Architektur und Vertrauensankern starten als bei einzelnen Features. Als konkretes Beispiel wird ein Ansatz beschrieben, der Galaxy-IA-Funktionen mit Samsung Knox kombiniert: Knox liefert dabei hardware- und softwarebasierte Schutzmechanismen „vom Chip auf“, sodass IT-Teams unterstützte KI-Funktionen im Fleet-Management verwalten können. Außerdem soll die Nutzung mit verwalteten Unternehmensidentitäten verbunden bleiben und Kontrollen greifen, wie unterstützte Features und Cloud-Dienste geschäftliche Daten verarbeiten. Der eigentliche Mehrwert wird im Artikel damit zugespitzt: Nicht die Tatsache, dass KI ein Meeting zusammenfassen kann, ist neu – sondern ob sich der Verarbeitungspfad, die Policy-Kontrolle und der Verbleib der Informationen zuverlässig nachweisen lassen.
Für die Markt- und Umsetzungsrealität heißt das: Organisationen, die nur „mehr KI-Funktionen“ einkaufen, laufen Gefahr, unbeabsichtigt neue Informationsrisiken zu skalieren. Entscheidend wird stattdessen, ob die gewählte Plattform bereits Governance-Fähigkeiten in ihre Architektur eingebaut hat. Für Security-Leader ergibt sich daraus eine pragmatische Entscheidungsmatrix, die der Text am Ende verdichtet: Sensitive Tasks sollen nach Möglichkeit on-device bleiben, Cloud-Verarbeitung muss zentral steuerbar sein, KI muss an verwaltete Unternehmensidentitäten gekoppelt sein, und das Ganze sollte auf einer vertrauenswürdigen Device-Basis ruhen. Denn die beste KI hilft wenig, wenn niemand dem „Notebook“, also dem Datenfluss und dem Speicherort der Eingaben, wirklich vertraut. Genau daran sollte sich die nächste Mobile-KI-Rollout-Phase messen lassen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Enterprise Mobile KI: So lassen sich Shadow-AI-Risiken kontrollieren" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Enterprise Mobile KI: So lassen sich Shadow-AI-Risiken kontrollieren" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Enterprise Mobile KI: So lassen sich Shadow-AI-Risiken kontrollieren« bei Google Deutschland suchen, bei Bing oder Google News!