


LONDON (IT BOLTWISE) – Der Einstiegssatz über eine gewachsene Angriffsfläche trifft inzwischen viele Organisationen im Alltag. Entscheidend ist dabei weniger das „Ob“, sondern das „Wie“: Neue Systeme, Schnittstellen und Datenwege entstehen schneller, als klassische Schutzmaßnahmen nachkommen. Security-Teams müssen deshalb Bedrohungsmodelle laufend aktualisieren und die tatsächlichen Abhängigkeiten im Betrieb sichtbar machen. Gleichzeitig rückt das Zusammenspiel aus Identitäten, Logging und Incident-Prozessen als zentrale Kontrollschicht in den Fokus.
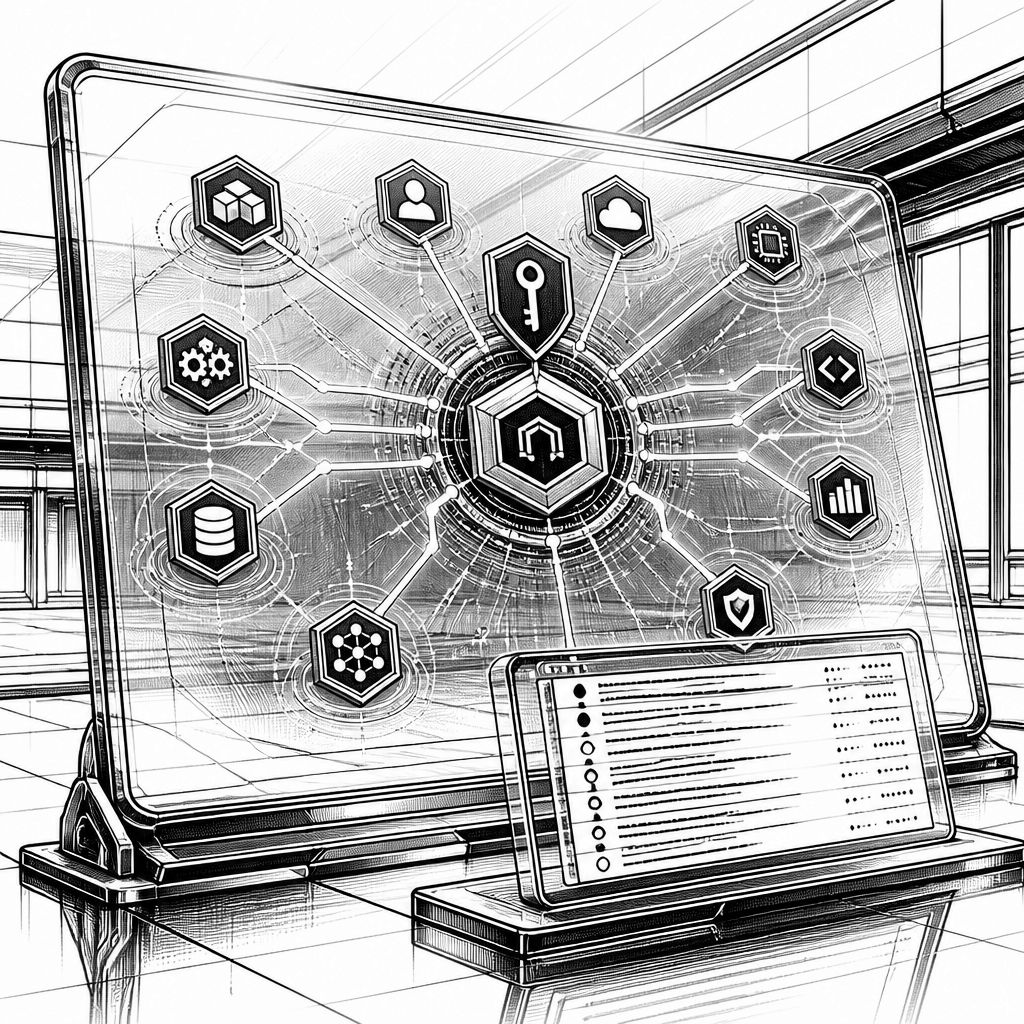
Die Formulierung „Die Angriffsfläche ist größer geworden“ wirkt erst einmal wie ein allgemeines Warnsignal. In der Praxis steckt darin aber eine sehr konkrete Beobachtung: Digitale Systeme sind heute selten „ein Produkt“, sondern eine ständig wachsende Kombination aus Plattformen, Daten, Integrationen und Berechtigungen. Schon kleine technische Erweiterungen – etwa ein zusätzlicher Connector, eine neue Automatisierungsfunktion oder eine weitere Dienstinstanz in der Cloud – verändern die Menge an möglichen Eintrittspunkten. Damit verschiebt sich der Schwerpunkt weg von einmaligen Härtungsaktionen hin zu einem kontinuierlichen Prozess, der Risiken fortlaufend erfasst und priorisiert.
Technisch betrachtet entsteht eine größere Angriffsfläche nicht nur durch mehr „Angriffsfläche im engeren Sinn“, also zusätzliche Ports oder exponierte APIs. Häufig ist die eigentliche Vergrößerung in der Vielfalt der Kommunikationswege und der Identitäts- und Rechtevergabe zu finden. Wenn Systeme Daten zwischen Services austauschen, entstehen neue Vertrauensgrenzen. Jede Grenze ist potenziell ein Umweg, wenn Authentifizierung oder Autorisierung inkonsistent umgesetzt sind. Besonders deutlich wird das bei Identity-Workflows: Rollen, Gruppenmitgliedschaften, Token-Lebensdauern und Service-Accounts bilden zusammen eine Art „Berechtigungsgeografie“, die in Sicherheitskonzepten schnell unterschätzt wird. Moderne Umgebungen stellen außerdem zusätzliche Komplexität bereit, etwa durch Policy-Engines, dynamische Secrets und automatisierte Provisionierung.
Damit ist auch klar, warum traditionelle Inventarisierung allein oft nicht reicht. Security-Teams brauchen ein Modell, das nicht nur Assets listet, sondern deren Beziehungen beschreibt: Welche Komponente darf mit welcher anderen Komponente sprechen? Welche Daten dürfen wohin? Welche Transaktionen laufen im Hintergrund „ohne menschliche Hand“? Ein Bedrohungsmodell ist in diesem Kontext weniger ein Dokument für den jährlichen Review-Zyklus, sondern eher eine Abbildung der Betriebsrealität, die sich an Deployment-Frequenz, Infrastrukturänderungen und neue Integrationen anpasst. Wenn ein Team beispielsweise versteht, dass ein Web-Frontend nicht direkt auf Daten zugreift, sondern über eine mehrstufige Service-Kette, verändert sich die Priorität: Dann wird nicht die Oberfläche des Frontends allein relevant, sondern vor allem die Zugriffspfade in der Mitte – inklusive eventueller Fehlerfälle, Caching-Regeln und Berechtigungsweitergabe.
Markt- und Technologietrends verschärfen diesen Effekt zusätzlich. Cloud-native Architektur, Microservices und serverless Designs erzeugen häufig eine hohe Anzahl dynamischer Instanzen; dadurch wächst die Zahl potenziell betroffener Konfigurationen. Ebenso steigt die Wahrscheinlichkeit von „Schattenabhängigkeiten“: Bibliotheken, die aus Build-Pipelines automatisch eingebunden werden, oder Infrastruktur-Module, die in mehreren Projekten wiederverwendet werden. Dazu kommen neue Formen von KI-gestützter Automatisierung in Entwicklungs- und Betriebsprozessen, die zwar Produktivität erhöhen, aber auch neue Fehlerklassen einführen können – etwa durch unzureichende Prompt-/Policy-Governance oder durch unsaubere Datenflüsse in Werkzeugketten. Entscheidend ist: KI ersetzt nicht die Notwendigkeit von Sicherheitsgrundlagen, sondern verlagert sie in stärker orchestrierte Workflows, in denen Kontrolle schwieriger wird, wenn Observability fehlt.
Operational wird „größer werdende Angriffsfläche“ dann zum Thema, sobald Vorfälle passieren oder Testfälle scheitern. Log- und Telemetrie-Strategien sind in diesem Zusammenhang häufig der Dreh- und Angelpunkt. Ohne konsistente Ereignisdaten lässt sich weder eine aktive Sicherheitsüberwachung aufbauen noch ein Incident sauber rekonstruieren. Teams sollten deshalb nicht nur „mehr Logs“ sammeln, sondern die relevanten Korrelationen planen: Wer hat wann auf welche Ressource zugegriffen? Welche API-Aufrufe führten zu welcher Datenänderung? Welche Deployments und Konfigurationsänderungen liefen im selben Zeitfenster? Ergänzend wird Patch- und Konfigurationsmanagement wichtiger, weil „Fläche“ auch bedeutet, dass jede Konfiguration potenziell sicherheitsrelevant ist. Selbst wenn die Zahl direkt exponierter Systeme klein bleibt, können Fehlkonfigurationen in internen Schnittstellen oder in Standardrollen großflächige Auswirkungen haben.
Für Unternehmen ergibt sich daraus eine pragmatische Konsequenz: Angriffsflächenmanagement muss in die Routine des Betriebs eingebaut werden. Das beginnt bei der Architekturdisziplin – etwa durch klare Segmentierung, minimale Berechtigungen und erzwungene Kommunikationsgrenzen – und setzt sich in der Governance fort, die Änderungen bewertet, bevor sie produktiv gehen. Zusätzlich sollten Security-Teams regelmäßige Validierungen einplanen, die nicht nur bekannte Schwachstellen prüfen, sondern auch die Wirksamkeit der Schutzschichten in realistischen Szenarien testen. Dazu zählen konkrete Übungen zur Incident-Response, bei denen die Frage im Mittelpunkt steht, ob das Team mit den vorhandenen Daten tatsächlich zur richtigen Entscheidung kommt. Wenn Angriffsflächen „größer werden“, gewinnt außerdem die Fähigkeit, Risiken schnell zu reduzieren statt nur zu dokumentieren, an Gewicht.
Unterm Strich ist „größer geworden“ kein Schreckgespenst, sondern eine messbare Betriebsveränderung: Mehr Komponenten, mehr Abhängigkeiten, mehr Identitäts- und Datenpfade. Wer Security dagegen weiterhin als Sammlung einzelner Maßnahmen versteht, reagiert häufig zu spät. Wer hingegen Bedrohungsmodelle iterativ pflegt, Observability als Sicherheitsgrundlage behandelt und Berechtigungen konsequent als Kontrollschicht sieht, kann die vergrößerte Angriffsfläche zumindest beherrschbar machen. Gerade weil die Angriffsfläche nicht nur wächst, sondern sich auch in der Zusammensetzung ändert, ist es weniger die perfekte Absicherung, sondern das robuste Sicherheits-Monitoring über den gesamten Lebenszyklus hinweg, das den Unterschied macht.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "„Die Angriffsfläche ist größer geworden“: Was das für Security-Teams in der Praxis heißt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "„Die Angriffsfläche ist größer geworden“: Was das für Security-Teams in der Praxis heißt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »„Die Angriffsfläche ist größer geworden“: Was das für Security-Teams in der Praxis heißt« bei Google Deutschland suchen, bei Bing oder Google News!