


BRÜSSEL / LONDON (IT BOLTWISE) – Die EU-Außenpolitik sieht Anzeichen für weitere Sabotage-Akte und ordnet das Thema Sicherheit als laufenden Prozess ein. Parallel zeigen Berichte über tödliche Überschwemmungen in Asien, wie stark lokale Krisen auf funktionierende Infrastruktur und schnelle Koordination angewiesen sind. Für Betreiber kritischer Systeme rückt damit die Frage in den Fokus, wie man IT, Kommunikation und Einsatzplanung auch unter gleichzeitigen Ausfällen stabil hält. Entscheidend wird dabei weniger der einzelne Alarm, sondern die nachweisbare Einsatzfähigkeit über mehrere Stunden hinweg.
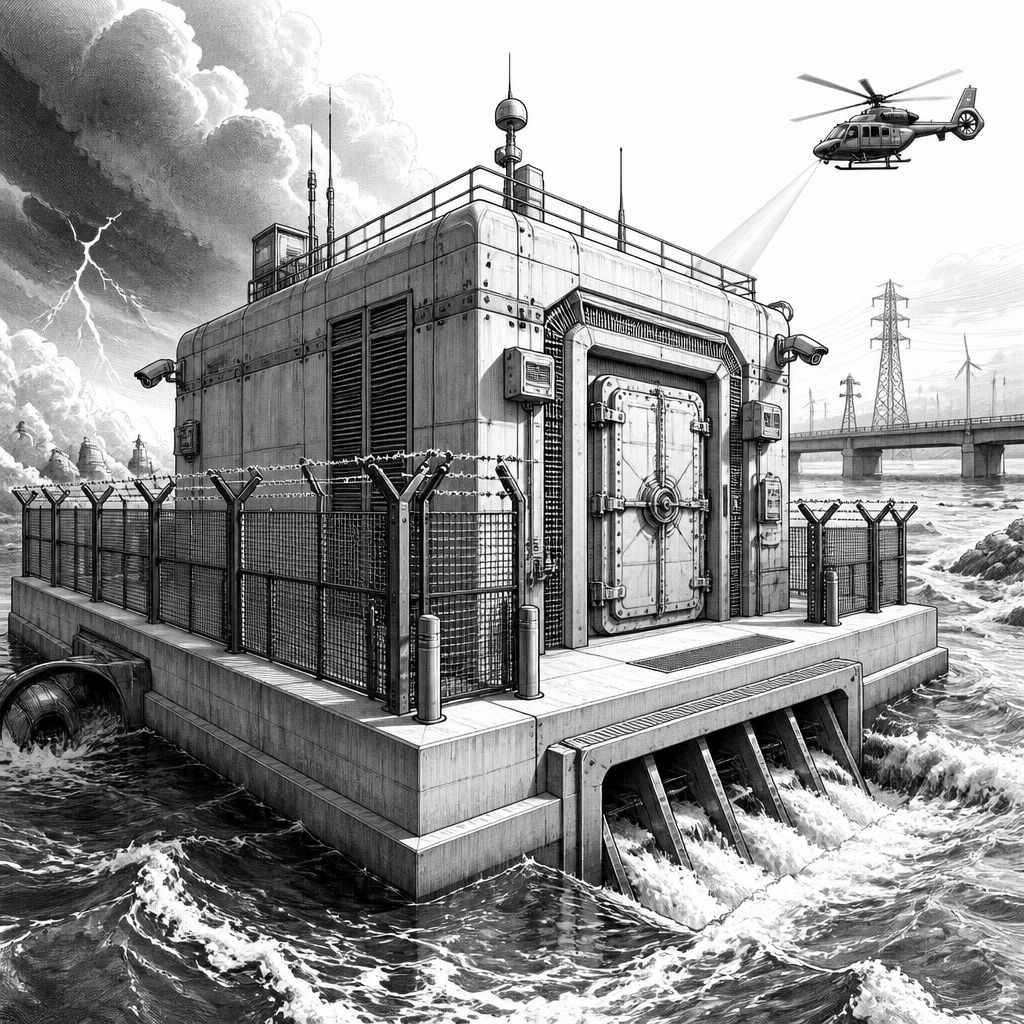
Die Meldung aus der EU-Ebene wirkt auf den ersten Blick wie ein klassischer Sicherheits-Update: Nach Angaben der EU-Spitze plant Russland angeblich weitere Sabotageakte, wie die EU-Außenpolitik mit Blick auf das Thema Kommunikation mitteilte. In dem Kontext tritt EU-Außenpolitik-Chefin Kaja Kallas in Brüssel vor Medienvertretern im Umfeld eines Treffens der EU-Außenminister auf, was die strategische Priorität unterstreicht. Für IT- und Sicherheitsverantwortliche ist dabei weniger die politische Einordnung selbst ausschlaggebend als der daraus folgende technische Schluss: Sabotageangriffe zielen in der Praxis oft nicht nur auf „ein System“, sondern auf Ketten aus Abhängigkeiten – etwa wenn Sensorik, Leitstellen, Funknetze und Notfallprozesse gleichzeitig ausfallen oder nur eingeschränkt funktionieren.
Genau hier verschiebt sich der Blick weg von einzelnen Modulen hin zu Resilienz-Architekturen. Resilienz bedeutet in der IT nicht nur Redundanz, sondern auch geordnete Betriebszustände: Welche Funktionen bleiben erhalten, wenn ein Datacenter-Bereich offline geht? Wie werden Identitäten, Tickets und Einsatzzustände zwischen Systemen konsistent gehalten, wenn ein Teil der Kommunikationswege gestört ist? In solchen Szenarien wird häufig eine saubere Trennung zwischen Steuerung (Control Plane) und Daten (Data Plane) relevant, ebenso wie Mechanismen für „Degraded Mode“ statt kompletter Stilllegung. Dazu gehört auch, dass Notfallteams nicht auf einzelne Monitore oder zentralisierte Dashboards angewiesen sind, sondern auf unabhängig verifizierbare Basisdaten zurückgreifen können.
Damit wird die Brücke zu den anderen, in der Quelle ebenfalls erwähnten Ereignissen sichtbar: Berichte über tödliche Überschwemmungen und Feuer nach Luftangriffen zeigen, wie schnell operative Abläufe kippen können. In Odessa wird etwa ein Feuer nach einem russischen Luftangriff thematisiert; parallel schildern Beiträge Überschwemmungslagen in Thailand sowie Todesfälle in Nordindien im Zusammenhang mit starkem Regen und Überflutungen. Solche Kombinationen sind für die Technikbranche wichtig, weil sie die reale Einsatzlogik nachbilden: Je knapper Netzverfügbarkeit, Stromversorgung und Erreichbarkeit sind, desto mehr zählen vorbereitete Betriebsabläufe, Offline-Fähigkeit und die Möglichkeit, Lageinformationen aus unterschiedlichen Quellen zu aggregieren. Für Leitstellen-Software, Mobilfunk-Backhauling, Geodaten-Workflows und Kommunikationskanäle bedeutet das: Ein „einfacher“ IT-Ausfall kann sich zu einem operativen Ausfall verdichten, wenn Datenflüsse, Einsatzkoordinaten und Entscheidungsprozesse nicht robust entkoppelt sind.
Technisch betrachtet lohnt sich deshalb ein genauer Blick auf die „Transportkette“ der Lage: Von der Erfassung (z. B. Einsatzberichte, Messwerte, Fotodokumentation) über die Verifikation bis zur Verteilung an Einsatzkräfte. Wenn Straßenabschnitte überflutet sind und Fahrzeuge im Wasser zurückbleiben, wie in den Thailand-Berichten angedeutet, wird auch die Erreichbarkeit von Schnittstellen real eingeschränkt. Das macht Offline-Strategien und lokales Caching zu mehr als einem Komfort-Feature: Einsatzfahrzeuge, mobile Endgeräte und lokale Server müssen Szenarien abdecken, in denen Daten erst verzögert synchronisiert werden. Ergänzend gewinnt das Thema Rollen- und Rechte-Management an Gewicht, weil im Krisenbetrieb häufig neue Zugänge, temporäre Verantwortlichkeiten und Notfallkontakte entstehen. Ohne durchdachte Identity-Modelle steigt das Risiko, dass Systeme zwar technisch erreichbar sind, aber Informationen nicht rechtzeitig oder nicht korrekt geteilt werden können.
Für die Marktseite zeigt sich zudem ein Muster: Sicherheits- und Resilienzanforderungen werden zunehmend „zusammen gedacht“. Während klassische Cyber-Programme oft mit Fokus auf Perimeter und Malware starten, verschiebt die Praxis der kritischen Infrastrukturen die Prioritäten hin zu Betriebsfähigkeit unter Störung. Das betrifft sowohl die Architektur (z. B. Segmentierung, Failover-Strategien, sichere Schnittstellen) als auch den Prozess (z. B. regelmäßige Übungen, glaubwürdige Runbooks, nachvollziehbare Metriken zur Wiederanlaufzeit). In ähnlicher Weise rücken Wetter-Extremereignisse die Datenqualität und Prognosefähigkeit in den Mittelpunkt: Nicht jede Organisation benötigt dieselbe Modelltiefe, aber alle profitieren von verlässlichen Pipelines, die aus Ereignissen handlungsfähige Lagebilder erzeugen. Für Unternehmen heißt das: Resilienz sollte messbar werden – etwa über definierte Wiederanlaufziele, maximale Kommunikationsunterbrechungen und die dokumentierte Fähigkeit, im „reduzierten Betrieb“ fortzufahren.
Unterm Strich liefert die Quelle zwei unterschiedliche Schlaglichter auf dasselbe Problem: Sicherheitspolitische Vorwürfe zur Sabotage und reale Katastrophenereignisse wirken im Betrieb als Stress-Test für digitale und physische Systeme. Wenn eine EU-Seite das Thema Sabotage als potenzielle Eskalation rahmt, dann ist das für die Technologiebranche vor allem ein Signal für mehr systemische Vorbereitung. Betreiber sollten ihre Abhängigkeiten kartieren, Simulationen für kombinierte Ausfälle durchführen und sicherstellen, dass Einsatzteams auch dann arbeiten können, wenn zentrale Kommunikationswege und Bild-/Datenverteilung nur teilweise funktionieren. Der Kern liegt dabei nicht in der „perfekten“ Vorhersage des nächsten Ereignisses, sondern in der nachweisbaren Fähigkeit, in der Realität schnell, koordiniert und mit klaren Informationswegen zu handeln.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Sabotage-Vorwürfe in der EU und Extremwetter: Warum Resilienz für kritische Systeme jetzt zählt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Sabotage-Vorwürfe in der EU und Extremwetter: Warum Resilienz für kritische Systeme jetzt zählt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Sabotage-Vorwürfe in der EU und Extremwetter: Warum Resilienz für kritische Systeme jetzt zählt« bei Google Deutschland suchen, bei Bing oder Google News!