


LEIPZIG/HALLE / LONDON (IT BOLTWISE) – Estland sieht in seinen Ermittlungen eine veränderte Schwerpunktsetzung bei mutmaßlichen russischen Sabotage- und Anschlagsversuchen. Sicherheitsbehörden warnen, dass nun vermehrt Unternehmen der Rüstungsindustrie angegriffen werden sollen, um die Ukraine zu entlasten. Als Signal wird unter anderem der Fund einer mit Sprengstoff präparierten Drohne auf dem Flughafen Leipzig/Halle genannt. Verteidigungsunternehmen, besonders mit Ukraine-Bezug, sollen ihre Cyberabwehrmaßnahmen kurzfristig verstärken.
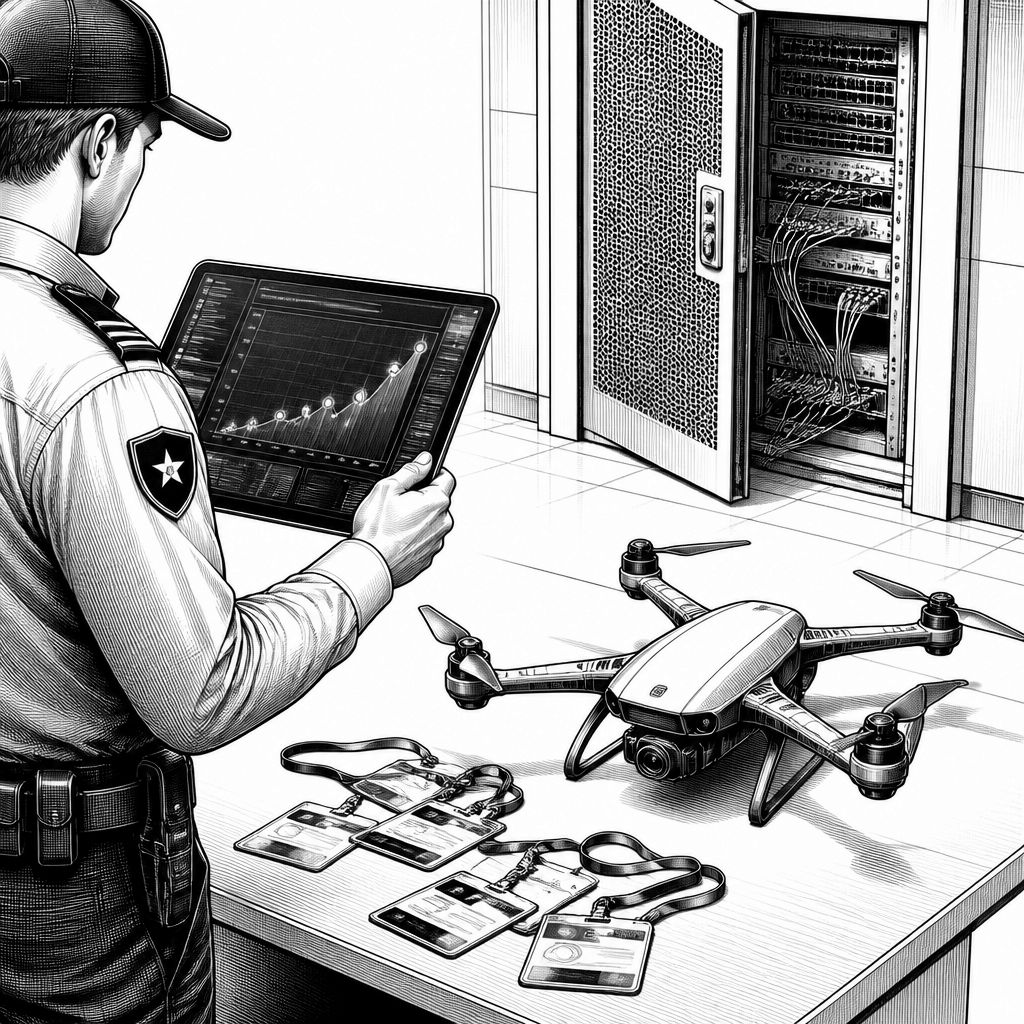
Estland ordnet die aktuelle Bedrohungslage neu ein: Nach Angaben der estnischen Sicherheitspolizei verschiebt sich der Fokus mutmaßlich von symbolträchtigen Zielen hin zu Unternehmen der Rüstungsindustrie. Sicherheitspolizei-Chef Margo Palloson beschrieb im estnischen Fernsehen, dass das Vorgehen in Europa systematisch angelegt sei. In der praktischen Konsequenz bedeutet das für betroffene Firmen weniger „Show“-Angriffe und mehr das Risiko gezielter Störungen entlang von Lieferketten, Entwicklungsabteilungen und betrieblichen Netzen, also genau dort, wo Informationen und Produktionsfähigkeit zusammenlaufen.
Die Warnung kommt nicht aus dem Nichts. Estland hatte Russland zuvor aufgrund von Ermittlungsergebnissen für einen Brandanschlag auf den Rüstungshersteller Milrem Robotics verantwortlich gemacht; Russland wies diese Vorwürfe aus Tallinn zurück. Das Unternehmen entwickelt unbemannte Militärsysteme und nutzt seine Technologie seit 2022 auch in der Ukraine. Damit treffen Sicherheitsvorstellungen nicht nur Infrastruktur, sondern potenziell auch die technischen Schnittstellen, über die unbemannte Systeme vorbereitet, gewartet und in den Einsatz gebracht werden. Aus Sicht der IT-Sicherheit ist das besonders relevant, weil solche Organisationen häufig ein Gemisch aus Entwicklungsnetzwerken, Partnerzugängen, Testumgebungen und oft auch Legacy-Komponenten betreiben, die sich nicht über Nacht ersetzen lassen.
Palloson stellte zudem klar, dass es in Estland bereits in den vergangenen Jahren eine „beträchtliche“ Anzahl verhinderten Sabotage- und Anschlagsversuchen gegeben habe. Auf die Frage nach einer Zunahme antwortete er, das Niveau sei in den vergangenen drei Jahren durchgehend hoch gewesen. Bemerkenswert ist die zusätzliche Einordnung: Möglicherweise habe sich die Bedrohungslage zwar verändert, aber nicht im Sinne einer einzigen, klaren Eskalationswelle, sondern durch eine andere Ausprägung der Vorfälle. Als Indikator nannte er, dass vermehrt Ereignisse mit Sprengstoff beobachtet wurden, darunter der Fund einer mit Sprengstoff präparierten Drohne auf dem Flughafen Leipzig/Halle.
Technisch lässt sich diese Entwicklung als Kombination aus physischen und digitalen Angriffspfaden verstehen. Eine praxistaugliche Abwehr betrachtet deshalb nicht nur klassische „Perimetersicherheit“ wie Firewalls oder verschlüsselte VPN-Tunnel, sondern auch die Verknüpfungspunkte: Wo laufen Identitäts- und Zugriffsrechte für Zulieferer zusammen? Welche Systeme protokollieren zuverlässig, wer wann auf Quellcode, Planungsdaten, Build-Pipelines oder Konfigurationsmanagement zugreift? Wenn eine Organisation unbemannte Systeme entwickelt und betreibt, wird außerdem häufig eng mit Sensorik-, Kommunikations- und Integrationsdaten gearbeitet, die sowohl im Labor als auch in Feldtest-Umgebungen verarbeitet werden. Genau dort können kompromittierte Credentials, manipulierte Update-Prozesse oder ausnutzbare Schwachstellen in Wartungszugängen zu Folgeeffekten führen, die weit über einen einzelnen Vorfall hinausgehen.
Für den Markt bedeutet die estnische Warnung vor allem eins: Verteidigungsnahe Betriebe müssen ihre Sicherheitsprogramme stärker auf schnelle Wirksamkeit und Nachweisbarkeit ausrichten. Palloson riet „allen Unternehmen der Verteidigungsindustrie, insbesondere jenen, die die Ukraine beliefern“, ihre Cyberabwehrmaßnahmen zu verstärken. Solche Formulierungen sind nicht nur politisch, sondern spiegeln den realen Aufwand wider, den Unternehmen für grundlegende Härtungsschritte haben: Segmentierung von Netzwerken, konsequentes Privileged-Access-Management, härtere Prozesse für Software-Updates sowie die regelmäßige Überprüfung von Lieferkettenzugängen. Auch für IT-Leiter ist die Botschaft klar, denn in Angriffsszenarien gegen Rüstungsunternehmen geht es häufig um Zeitgewinn – um die Fähigkeit, relevante Systeme oder Daten vor einem wirksamen Gegenmaßnahmenplan zu stören.
Daneben zeigt die Meldung, dass Behörden sowohl physische als auch operative Risiken parallel beobachten. Der Fund einer präparierten Drohne verweist darauf, dass sich Bedrohungen nicht sauber in Kategorien trennen lassen. Unternehmen sollten deshalb ihre Incident-Response-Planung ebenfalls überarbeiten: Nicht nur das Cyberteam muss vorbereitet sein, sondern auch Schnittstellen zu Security Operations, Werks-IT, Logistik und zu Krisenkommunikation. Gerade wenn es Hinweise auf einen wiederkehrenden, „durchgehend hohen“ Level an Aktivitäten gibt, wird der Unterschied zwischen reaktivem Handeln und strukturierter Abwehr messbar. Für Entscheidungsträger heißt das: Cyberstrategie, Compliance-Prozesse und Sicherheitsarchitektur sind keine getrennten Themen mehr, sondern Teile derselben Risiko-Engine – mit unmittelbarer Relevanz für die Funktionsfähigkeit technischer Systeme im Verteidigungsumfeld.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Estland warnt: Russland rückt bei Sabotage zunehmend Rüstungsfirmen in den Fokus" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Estland warnt: Russland rückt bei Sabotage zunehmend Rüstungsfirmen in den Fokus" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Estland warnt: Russland rückt bei Sabotage zunehmend Rüstungsfirmen in den Fokus« bei Google Deutschland suchen, bei Bing oder Google News!