


MÜNCHEN / LONDON (IT BOLTWISE) – Ein Bericht der Google Threat Intelligence Group (GTIG) meldet einen starken Anstieg gemeldeter Softwarelücken im Jahr 2026. Von 5.045 Schwachstellen im Januar stieg die Zahl bis August auf 10.740 Meldungen. Besonders auffällig ist der Zuwachs bei als hochriskant eingestuften Lücken sowie bei Zero-Days. Gleichzeitig bleibt der Anteil tatsächlich ausgenutzter Schwachstellen pro gemeldeter Schwachstelle niedrig, aber das Risiko verschiebt sich Richtung Remote Code Execution.
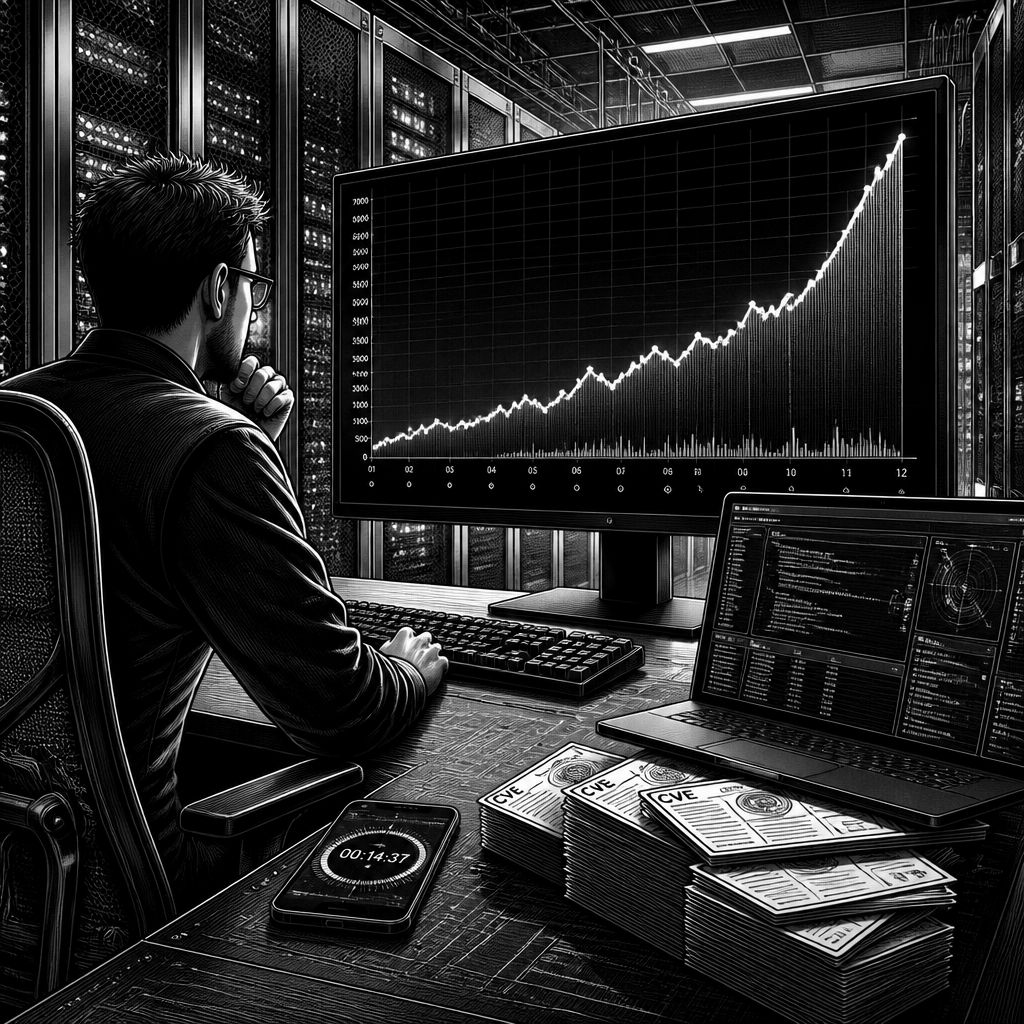
Der Trend trifft Unternehmen in einer Phase, in der Patch-Management ohnehin schon unter Zeitdruck steht. Laut einem Bericht der Google Threat Intelligence Group (GTIG) hat sich die Zahl der monatlichen Meldungen von Sicherheitslücken in Softwareprodukten im Laufe des Jahres 2026 mehr als verdoppelt. Im Januar wurden 5.045 Schwachstellen registriert, im Juli stieg die Zahl auf 10.477 und im August erreichte die GTIG mit 10.740 Meldungen einen neuen Höchststand. Die Analysten führen das Wachstum nicht als reinen Statistik-Effekt auf „mehr Aufmerksamkeit“ zurück, sondern maßgeblich auf den verstärkten Einsatz von Künstlicher Intelligenz in der Sicherheitsforschung.
Für die Risikosteuerung ist dabei entscheidend, wie sich die Qualität der Funde verändert. Der Bericht hebt besonders den Zuwachs bei Hochrisiko-Schwachstellen hervor: Von 131 Meldungen zu Jahresbeginn auf 350 im August 2026 entspricht einem Anstieg um 167 Prozent. Auffällig ist zudem, dass ein signifikanter Anteil der hochriskanten Ergebnisse mit 128 Meldungen in Quartalspatches von Oracle sowie in Sicherheitsinformationen zu Netzwerktreibern des Linux-Kernels mündete. Damit zeigt sich auch eine organisatorische Dimension: Wenn Modelle Schwachstellen nicht nur finden, sondern auch schneller in produktionsnahe Bereiche „durchschlagen“, verschärft das die Priorisierung zwischen Wartungsfenstern und Incident-Response-Teams.
Trotz der steigenden Flut an neuen Meldungen bleibt die Ausnutzung nach GTIG-Angaben relativ selten. Von Januar bis August 2026 wurden insgesamt 141 Schwachstellen aktiv attackiert. Im Vergleich zu 2025 (127 im gesamten Vorjahr) wirkt das zwar wie ein Wachstum, im Verhältnis zu den gemeldeten Lücken bleibt der Anteil jedoch gering: Die GTIG beziffert ihn auf rund 0,23 Prozent der 2026 gemeldeten Schwachstellen. Rein rechnerisch wurde damit nur etwa eine von 431 gemeldeten Schwachstellen von Angreifern genutzt. Genau dieses Spannungsfeld erklärt, warum Security-Teams nicht nur „mehr Patches“ brauchen, sondern bessere Entscheidungslogik: Welche Lücken werden wahrscheinlich in echte Angriffe übersetzt – und welche bleiben kurzfristig nur ein Zahlenwert?
Hier liegt auch der zweite Fokus des Berichts: Zero-Days und die Art, wie KI entdeckte Schwachstellen typischerweise ausgenutzt werden. Für 2026 nennt die GTIG bislang im Schnitt elf Fälle pro Monat, gegenüber acht im Vorjahr; im August wurde mit 22 Fällen ein Spitzenwert erreicht. Zero-Days machten insgesamt 62 Prozent der tatsächlich ausgenutzten Schwachstellen aus. Noch genauer wird es bei der Wirkungsklasse: Rund 50 Prozent der KI-basiert entdeckten Lücken ermöglichen laut GTIG eine Ausführung von Schadcode aus der Ferne (Remote Code Execution), während dieser Anteil bei herkömmlich entdeckten Schwachstellen nur bei 26 Prozent liegt. Für viele Organisationen bedeutet das praktisch, dass die „Angriffsfläche“ – etwa über Netzwerkschnittstellen oder exponierte Fernzugriffe – stärker in den Mittelpunkt rückt als reine CVE-Anzahlen.
Ein weiterer Aspekt sind die Zielsysteme der KI-gestützten Suche. Zwischen Januar 2025 und August 2026 erfasste die GTIG insgesamt 2.076 KI-bezogene Sicherheitsmeldungen (CVEs), mehr als 1.500 davon im laufenden Jahr. Etwa die Hälfte betraf Orchestrierungsframeworks wie Flowise oder Langflow. Weitere 212 Meldungen bezogen sich auf Systeme wie vLLM, Ollama und LiteLLM. Die bestätigte Ausnutzung blieb bisher zwar auf „wenige Fälle“ begrenzt; dennoch nennt der Bericht konkrete Beispiele, darunter CVE-2026-1731 in den Fernzugriffslösungen von BeyondTrust. Dort soll ein KI-Agent namens Hacktron eine kritische Lücke im Bereich der Befehlsinjektion ohne notwendige Authentifizierung identifiziert haben; nach der Veröffentlichung sei die Schwachstelle binnen vier Tagen von ersten Angreifern genutzt worden, um Schadsoftware wie SNOWLIGHT oder Krypto-Miner zu installieren. Hinweise darauf, dass Angreifer selbst KI für die Angriffe nutzten, liegen laut Bericht derzeit nicht vor.
Für die strategische Abwehr ergibt sich daraus ein zweigeteiltes Bild: KI hilft bei der Entdeckung, aber sie verschiebt auch den Druck auf Prozesse, Prioritäten und Automatisierungsgrad. Google warnt laut Bericht davor, den Anstieg ausschließlich auf KI zu schreiben; auch Release-Zyklen der Hersteller und eine zunehmende, automatisierte Vergabe von CVE-Kennungen beeinflussen die Statistik. Trotzdem ordnet die GTIG die bisherigen Resultate als „Erfolge in der Verteidigung“ ein. Gleichzeitig zeigen Beispiele aus dem Umfeld: Ein Tool namens PageBreak habe über 500 Cross-Site-Scripting-Lücken (XSS) in eigenen Webanwendungen gefunden – bei einer minimalen Fehlerquote. Daneben wird Big Sleep als Projekt genannt, das bereits im Sommer 2025 eine kritische Lücke in SQLite identifiziert habe, bevor diese ausgenutzt wurde. In München erwarten Experten des Google Safety Engineering Centers, dass frei verfügbare Open-Source-Modelle innerhalb von sechs bis zwölf Monaten das cyber-spezifische Leistungsniveau heutiger Spitzenmodelle erreichen können.
Praktisch rät die GTIG zu einer risikobasierten Priorisierung bei der Behebung von Schwachstellen und zu einer kontrollierten Automatisierung der eigenen Schutzmechanismen. Diese Empfehlung bekommt eine zusätzliche Schärfe, weil KI-Entdeckungen nach dem Bericht andere Risikoverteilungen erzeugen: KI-entdeckte Lücken werden zu 58 Prozent als mittelschwer und zu 39 Prozent als niedrig eingestuft; bei nicht-KI-basierten Funden liegt der Anteil niedriger Risiken hingegen bei 69 Prozent. Seit Juli 2026 stellt Google zudem mit CodeMender ein KI-gestütztes Werkzeug zur Fehlerbehebung als Vorschauversion für Unternehmenskunden bereit. Für Entscheider heißt das: Wer Patch-Teams entlasten will, muss zuerst die Pipeline von der Erkennung bis zur Verifikation so gestalten, dass weniger „Lärm“ durch CVE-Massen entsteht – und mehr Fokus auf den Fällen liegt, bei denen Remote Code Execution, Zero-Days oder ein schneller Weg in die produktive Ausnutzung die Wahrscheinlichkeit erhöhen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Google meldet KI-Effekt: Softwarelücken verdoppeln sich auf 10.740" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Google meldet KI-Effekt: Softwarelücken verdoppeln sich auf 10.740" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Google meldet KI-Effekt: Softwarelücken verdoppeln sich auf 10.740« bei Google Deutschland suchen, bei Bing oder Google News!