




Hermes-KI als Tatwerkzeug: Cyberangriff auf Thailands Finanzministerium mit ausgenutztem Hadoop-Setup
THAILAND / LONDON (IT BOLTWISE) – In einem Vorfall, bei dem ein Open-Source-KI-Assistent namens Hermes in einen Cyberangriff eingebunden war, gerieten sensible Personal- und Systemdaten unter Druck. Der Operator soll Hermes so umkonfiguriert haben, dass Sicherheitsprüfungen mit vorheriger Freigabe für riskante Befehle ausgehebelt wurden. Im Netzwerk des Finanzministeriums lief der Assistenz-„Agent“ daraufhin weitgehend autonom bis […]
KI-gestützte Lagebilder rücken in den Fokus: Drohnenkrieg trifft Logistikrouten
IRBIL / LONDON (IT BOLTWISE) – In und um die irakische Stadt Irbil eskalieren Berichte über Explosionen und Drohnenabschüsse, während die USA weiter Ziele in der Region angreifen. Parallel melden beide Seiten Angriffe auf Stützpunkte, einschließlich Behauptungen über Treffer in Kuwait und auf militärische Anlagen in Bahrain. Für Unternehmen und Verantwortliche in der Logistik wird […]
Silent Push ernennt CRO Kirk Appelman und setzt auf Partner-first im Threat-Intelligence-Geschäft
LONDON (IT BOLTWISE) – Silent Push holt Kirk Appelman als Chief Revenue Officer (CRO) an Bord und will das Wachstum künftig über ein Partner-first-Modell beschleunigen. Der Threat-Intelligence-Anbieter nutzt eine proprietäre Scanning- und Aggregationsengine, die Veränderungen über Millionen von IP-Adressen hinweg protokolliert. Appelman priorisiert dabei die Ausgestaltung eines neuen Partnerprogramms mit jeweils drei strategischen Partnern pro […]
US bestätigt Tote bei iranischem Angriff auf Jordan – Auswirkungen auf Sicherheit
WASHINGTON / LONDON (IT BOLTWISE) – Die US-Streitkräfte ordnen den tödlichen Angriff in Jordan einem iranischen Vorgehen zu und bestätigen zwei gefallene Soldaten. Damit verschiebt sich die Sicherheitslage in der Region erneut in den Fokus von Politik und Militär. Für Unternehmen bedeutet das auch: Angriffsrisiken, Informationsoperationen und Lieferkettenunterbrechungen werden wahrscheinlicher. Wie sich das für SOC-Teams, […]
CERT-UA warnt vor ClickFix-Kampagne UAC-0145: PowerShell-CAPTCHA führt zu Datenklau
KIEW / LONDON (IT BOLTWISE) – CERT-UA beschreibt eine neue ClickFix-basierte Kampagne, bei der gefälschte CAPTCHA-Prüfungen Opfer dazu bringen, auf kompromittierten Seiten selbst schädliche PowerShell-Befehle auszuführen. Dahinter steht laut Meldung der Cluster UAC-0145, dem Sandworm-Umfeld zugeordnet. Zusätzlich nutzen die Angreifer ein dynamisches Web-Overlay, um Inhalte je nach Besucher umzuschalten, und setzen Reconnaissance-Skripte ein. Für Unternehmen […]
Eskalation im Iran: Tech-Unternehmen rüsten KI-gestützte Risiko- und Security-Checks auf
TEHERAN / LONDON (IT BOLTWISE) – Mehrere Medien melden neue Detonationen in Regionen nahe der Straße von Hormus, während das US-Militär in Folgeangriffen Ziele im Iran nennt. Für Unternehmen außerhalb der unmittelbaren Konfliktzone wird damit vor allem ein Thema relevant: Wie lässt sich der Betrieb kritischer Systeme in Transport-, Energie- und Logistikketten auch bei steigender […]
Cyberrisiken durch militärische Eskalation: Unternehmen auf US-Iran-Spannungen vorbereiten
WASHINGTON / LONDON (IT BOLTWISE) – Die angeblich eskalierende Lage zwischen den USA und dem Iran wirkt nicht nur geopolitisch, sondern auch digital. In der Praxis steigt bei Unternehmen häufig das Risiko für Phishing-Wellen, Störungen an Lieferketten und gezielte Angriffe auf kritische Systeme. Dieser Beitrag ordnet ein, welche technischen Schutzmaßnahmen kurzfristig helfen und wie Resilienz-Teams […]
KI-Sicherheitsbericht vor Gericht: MeetingTV klagt gegen Koi und Palo Alto Networks
SAN FRANCISCO / LONDON (IT BOLTWISE) – Ein KI-gestützter Sicherheitsbericht hat bei MeetingTV juristischen Gegenwind ausgelöst. Das Unternehmen klagt gegen Koi Security und die übergeordnete Muttergesellschaft Palo Alto Networks, weil der Bericht angeblich unbelegte Verknüpfungen zwischen MeetingTV und einer mutmaßlichen Cybercrime-Kampagne herstellte. Im Zentrum steht die Frage, ob eine automatisierte Threat-Analyse ohne ausreichende menschliche Prüfung […]
Lurking Lizard: 230 Domains für illegales Proxy-Netzwerk per Fake-Apps
BERLIN / LONDON (IT BOLTWISE) – Die Gruppe „Lurking Lizard“ macht aus kompromittierten Smartphones illegale Proxy-Knoten und lenkt damit Datenverkehr über fremde IP-Adressen um. Laut Analysen der Infrastruktur wurden mehr als 230 Domains für die Verbreitung der Schadsoftware genutzt. Besonders kritisch: Die Kampagne missbraucht legitime Installationspfade, darunter gefälschte Versionen populärer Tools und manipulierte Einträge in […]
Check Point: Integrierte Cybersecurity-Plattform stärkt langfristige Nachfrage
LONDON (IT BOLTWISE) – Check Point positioniert sein Cybersecurity-Geschäft konsequent auf eine integrierte Plattformstrategie statt isolierter Einzelprodukte. Der Fokus liegt auf proaktiver Bedrohungsprävention, enger Verzahnung von Netzwerk-, Cloud- und Endpoint-Schutz sowie Automatisierung in Security Operations. Für Unternehmen bedeutet das vor allem: konsistentere Policies über Hybrid-Umgebungen, weniger Reaktionszeit und geringere Risiken durch regulative Anforderungen. Welche Architekturentscheidungen […]
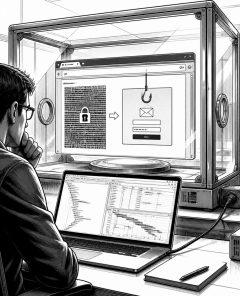
Ghost Phishing: Wie verschlüsselte Seiten Microsoft 365-Angriffe verschleiern
LONDON (IT BOLTWISE) – Eine neue Ghost-Phishing-Welle nutzt verschlüsselte HTML-Seiten, die erst im Browser „lebendig“ werden, nachdem eine anfänglich harmlos wirkende E-Mail bereits die Sicherheitschecks passiert hat. Laut den vorliegenden Analysen basiert der Angriff auf einem Microsoft-Device-Code-Flow, der keine klassische Passwortbeschaffung erzwingt, sondern Zugang über die Browser-Interaktion autorisiert. Für SOC-Teams wird damit der blinde Fleck […]
Iran-assoziierte Hacker nutzen „Cavern/Cav3rn“ Modular-C2 über.NET gegen israelische Ziele
LONDON (IT BOLTWISE) – Eine iranisch verknüpfte Angreifergruppe setzt ein neues modular aufgebautes Command-and-Control-Framework namens Cavern (Cav3rn) ein, um israelische Organisationen anzugreifen. Laut Analyse startet die Kette über SysAid-Updates und führt über DLL-Side-Loading zur Ausführung eines trojanisierten uxtheme.dll. Danach lädt ein Agent weitere Module nach Bedarf nach, nutzt mehrere.NET-Kompilationspfade und erschwert Reverse Engineering. Der Fall […]
Informationssicherheit rund um Irans Trauerfeiern: So prüfen Unternehmen Nachrichten
AUGSBURG / LONDON (IT BOLTWISE) – Medienberichte über die mehrtägigen Trauerfeiern im Iran werfen Fragen zur Rolle von Inszenierung und Propaganda auf. Für Unternehmen entsteht daraus weniger ein politisches, sondern ein operatives Problem: Wie zuverlässig sind die Nachrichten, die in Risiko- und Krisenprozesse einfließen? Dieser Beitrag zeigt, wie sich Desinformation mithilfe von OSINT-Methoden, Datenintegrität und […]
NIS2 verschärft Cyber-Pflichten: 66% der Firmen verlieren Kontrolle über Assets
BERLIN / LONDON (IT BOLTWISE) – Neue Zahlen zeigen, wie groß der Umsetzungsdruck im deutschen Cyber-Raum wird: 66 Prozent der Unternehmen verlieren die vollständige Kontrolle über ihre vernetzten Assets. Parallel steigt die Zahl der erfolgreichen Angriffe, während NIS2 und verschärfte BSI-Anforderungen konkrete Pflichten auslösen. Auf Konferenzen in Berlin, Regensburg und weiteren europäischen Standorten rückt dabei […]
UAE: KI treibt 500.000 bis 700.000 Cyberangriffe täglich an
ABU DHABI / LONDON (IT BOLTWISE) – Die Vereinigten Arabischen Emirate melden einen drastischen Anstieg von Cyberangriffen auf 500.000 bis 700.000 Vorfälle pro Tag. Laut dem Cyber Security Council nutzen Angreifer KI-gestützte Werkzeuge, um schneller zu scannen, überzeugendere Phishing-Kampagnen aufzubauen und Desinformation zu skalieren. Im Zentrum stehen dabei Angriffe auf strategische Bereiche, während die nationalen […]
Kostjantyniwka und die digitale Sicherheitslage: KI, Desinformation und Resilienz
KIEW / MOSKAU / LONDON (IT BOLTWISE) – Die gemeldete Einnahme von Kostjantyniwka wird von widersprüchlichen Lagebildern begleitet, die Unternehmen schnell in Richtung Risiko-Management treiben. In der Praxis zeigt sich: Nicht nur Panzer und Artillerie entscheiden, sondern auch Datenlage, Kommunikationswege und die Fähigkeit zur schnellen Verifikation. KI-gestützte Auswertung von Meldungen, Karten und Satellitenbildern kann dabei […]
Hack eines griechischen Politikers: EU-Spyware-Fall zeigt Cybersicherheitsrisiko
ATHEN / LONDON (IT BOLTWISE) – Ein griechischer Politiker soll im Zuge einer EU-Untersuchung zu Spyware Ziel eines Hacks geworden sein. Der Vorfall macht sichtbar, wie schnell kompromittierte Mobilgeräte Vertraulichkeit und demokratische Prozesse gefährden können. Für Unternehmen und Investoren zeigt sich damit der reale Wert robuster Sicherheitsarchitekturen statt bloßer Compliance. Gleichzeitig rückt die Frage in […]
Google schwächt NetNut: Millionen Home-Geräte als Proxy-Relays
LONDON (IT BOLTWISE) – Google hat mit Unterstützung des FBI und weiterer Partner einen großen Teil von NetNut (Popa) geschwächt, einem Netzwerk, das Millionen Heimgeräte als umgehende Relays für fremden Traffic nutzt. Nach Angaben aus dem Umfeld der Threat Intelligence Group wurde die Zahl der nutzbaren Exit Nodes in kurzer Zeit um Millionen reduziert. Damit […]
Google schwächt NetNut: Millionen weniger Exit-Node-Geräte im Wohnnetz
LONDON (IT BOLTWISE) – Google berichtet, dass es das NetNut-Proxy-Netzwerk deutlich geschwächt hat: Laut Threat Intelligence Group sinkt die Zahl nutzbarer Exit-Node-Geräte um Millionen. Das Vorgehen läuft in enger Abstimmung mit mehreren Partnern, darunter u. a. das FBI. Für Betroffene bedeutet das vor allem eines: Anzeichen für riskante „Bandwidth“-Apps und falsch konfiguriertes Internetzugang-Routing bleiben ein […]
KI-Schattennutzung und LOTL: Bitdefender zeigt 2026 Lücken bei Cyber-Resilienz
LONDON (IT BOLTWISE) – Bitdefender zeigt mit dem Cybersecurity Assessment 2026, wie groß die Lücke zwischen Cyber-Awareness und echter Resilienz in Unternehmen ist. Besonders auffällig: Viele Teams sehen KI-Nutzung nur unvollständig, während gleichzeitig klassische Angriffsmuster wie Living-off-the-Land (LOTL) zu wenig Aufmerksamkeit bekommen. Hinzu kommt ein Kulturproblem nach Incidents, bei dem Vertraulichkeit teils wichtiger wirkt als […]
Phantom Squatting: KI erfindet Domains für Phishing und Malware, bevor Defender reagieren
LONDON (IT BOLTWISE) – Unit 42 zeigt, wie Angreifer „phantom squatting“ nutzen: KI generiert erfundene Domains, Angreifer registrieren sie als Erstes und platzieren sofort Phishing- und Malware-Ziele. In einem Test mit 685.339 Fragen entstanden 2,1 Millionen Links, von denen ein Teil bereits als bösartig eingestuft wurde und rund 250.000 noch unregistrierte Ziele boten. Entscheidender Faktor […]
Phantom Squatting: KI halluziniert Domains und Angreifer registrieren sie zuerst
PALO ALTO / LONDON (IT BOLTWISE) – Berichten zufolge zeigt Unit 42, wie Angreifer von KI-Halluzinationen profitieren: Modelle erfinden Domains, und wer sie zuerst registriert, erbt den Vertrauensvorschuss. In Tests wurden 685.339 Fragen zu 913 Marken in Millionen Links übersetzt, darunter bereits tausende als klar bösartig eingestufte Adressen. Besonders kritisch ist, dass viele Phantom-Domains neu […]
KI-gestützte Sicherheitsarbeit im Kampf gegen Extremismus: Chancen und Risiken
BERLIN / LONDON (IT BOLTWISE) – Der aktuelle Verfassungsschutzbericht beschreibt, wie extremistischer Inhalt gesellschaftliches Vertrauen systematisch angreift. Für Unternehmen stellt sich damit eine neue Frage: Wie lässt sich digitale Kommunikation so absichern, dass Manipulation nicht durchschlägt. Gleichzeitig wächst der Druck, mit hybriden Bedrohungen schneller zu reagieren als bisher. Der Artikel ordnet ein, wie KI-gestützte Erkennung, […]
Verfassungsschutzbericht und hybride Angriffe: Wie Unternehmen Desinformation technisch abwehren
STUTTGART / LONDON (IT BOLTWISE) – Der Verfassungsschutzbericht steht im Zentrum einer Debatte über Extremismus, Zersetzung und hybride Angriffe. Für Unternehmen rückt dabei vor allem eine Frage in den Fokus: Wie lassen sich Desinformation, Manipulation und koordinierte Kampagnen technisch erkennen und stoppen? Der Artikel ordnet die politischen Aussagen in einen Sicherheitsrahmen ein und zeigt, welche […]
 #Sophos
 #AmazonPrime
 #Bestseller

