




UNC6508: Chinesische Cyberspionage zielt auf Medizin-, Militär- und KI-Forschung
LONDON (IT BOLTWISE) – Google warnt vor einer nachverfolgten Cyberspionage-Kampagne aus dem Umfeld staatlicher Akteure, die in Nordamerika medizinische, akademische und militärnahe Forschungseinrichtungen ins Visier nimmt. Der Threat-Actor, intern als UNC6508 geführt, nutzt dem Bericht zufolge gezielt Systeme, die REDCap-Datenbanken und -Umfragen bereitstellen. Auffällig ist zudem der Einsatz eines maßgeschneiderten Schadcodes namens InfiniteRed, der mehrere […]
Diplomatische Signale zu Ukraine und Iran: Was das für Cybersicherheit und KI-Infrastruktur bedeutet
GENF / LONDON (IT BOLTWISE) – Bundeskanzler Friedrich Merz zeigte sich vor dem G7-Start vorsichtig optimistisch über Chancen auf diplomatische Schritte für die Ukraine und begrüßte zudem ein Friedensmemorandum zum Iran. Der Tech- und Sicherheitsblick darauf: Solche Wendepunkte verändern Risikoannahmen, Datenflüsse und Compliance-Anforderungen in Unternehmen – oft schneller, als IT-Teams ihre Prozesse anpassen können. Besonders […]
NCSC-Chef warnt: Ransomware-Resilienz muss zur strategischen Priorität werden
UK / LONDON (IT BOLTWISE) – Der NCSC-Chef Richard Horne fordert Organisationen auf, Ransomware-Resilienz wie eine Management-Strategie zu behandeln. In einem Podcast-Interview skizziert er einen harten Realitätscheck: Unternehmen müssen vier Wochen ohne kritische IT-Betriebssysteme durchhalten können. Im Fokus stehen getestete Wiederherstellungspläne, klare Verantwortlichkeiten in der Führungsebene und die Ablehnung von Lösegeld als belastbare „Recovery“-Strategie. Gleichzeitig […]
Iranische Hacker wollen FBI-Drohnen zur Fußball-WM kompromittiert haben
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Eine pro-iranische Hackergruppe behauptet, die Drohnen-Infrastruktur des FBI für die Beobachtung der Fußball-WM kompromittiert zu haben. Laut den Aktivisten hätten sie Zugriff auf Bildmaterial aus der Luft, um Live-Eindrücke von Spielen und Sicherheitslagen zu erhalten. Gleichzeitig richten sie Drohungen gegen Team-Busse und fordern strengere Kontrollen vor Ort. Das […]
Handala droht mit neuen Attacken in Israel – Sicherheitslage und KI-/SOC-Relevanz
LONDON (IT BOLTWISE) – Die Hackergruppe Handala kündigt in einer neuen Erklärung binnen Stunden weitere Angriffe auf Ziele in israelischem Territorium an. Für Unternehmen und Behörden ist vor allem entscheidend, wie solche Meldungen in der Praxis in Risiko- und Incident-Response-Planungen übersetzt werden. Der Beitrag ordnet ein, warum die Kombination aus politischer Lage, unklarer Attribution und […]
Eskalation im Libanon gefährdet US-Iran-Abkommen: Sicherheits- und KI-Risiken
WASHINGTON / LONDON (IT BOLTWISE) – Nach neuen Angriffen bei Beirut rufen US-Präsident Donald Trump zur Zurückhaltung auf und setzt zugleich auf ein Rahmenabkommen mit dem Iran. Damit wird aus einem diplomatischen Zeitfenster schnell ein Risiko-Trigger: Militärische Handlungen können Verhandlungen destabilisieren und die Lage in der gesamten Region eskalieren lassen. Für Unternehmen bedeutet das vor […]
APT28 nutzt kompromittierte Router und Cloud als Stealth-Backbone
LONDON / LONDON (IT BOLTWISE) – APT28 (Fancy Bear) verlagert immer größere Teile seiner Angriffe auf kompromittierte SOHO- und Edge-Router und nutzt Cloud-Dienste als versteckten Befehlskanal. Dadurch verschiebt sich der Charakter der Kampagnen: Angriffsdaten wirken wie legitime Internetaktivität, während kurzlebige Tools Spuren verwischen sollen. Für Unternehmen bedeutet das, dass klassische Perimeter-Checks allein nicht mehr reichen—Router- […]
Cyberangriff auf iranische Staatsbanken: Online-Zahlungen fallen aus
TEHERAN / LONDON (IT BOLTWISE) – Nach einem Cyberangriff auf mehrere staatliche Banken im Iran kam es laut Berichten zu massiven Störungen bei elektronischen Dienstleistungen. Online-Zahlungen fielen zeitweise vollständig aus, während in der Hauptstadt auch Geldautomaten betroffen waren. Der Banken-Koordinationsrat meldete später eine Behebung der Probleme und eine Rückkehr zum Normalbetrieb. Der Vorfall reiht sich […]
Iran-Link behauptet FBI-Drohnenhack und droht mit Anschlagrisiken beim Weltcup
USA / LONDON (IT BOLTWISE) – Eine dem Iran zugerechnete Hackergruppe behauptet, FBI-Drohnen kompromittiert zu haben und droht, Sicherheitsmaßnahmen rund um den Weltcup gezielt zu unterlaufen. Laut den Angaben sei dabei Zugriff auf FPV-Drohnen (First-Person-View) möglich gewesen, die in den USA für Terrorabwehr eingesetzt werden. Gleichzeitig widersprechen Monitoring-Experten einzelnen Belegen und verweisen auf mögliches Propaganda-Material. […]
Iran-linke Hacker drohen mit Angriffen auf US-World-Cup-Drohnen der FBI-Aufklärung
WASHINGTON, D.C. / LONDON (IT BOLTWISE) – Eine iranisch verknüpfte Hackergruppe behauptet, FBI-Drohnen kompromittiert und World-Cup-Sicherheitsmaßnahmen öffentlich unter Druck gesetzt zu haben. Laut Monitorberichten geht es um Aufklärungsdaten aus First-Person-View-Drohnen, die auch für Gesichtserkennung und Kennzeichen-Scans eingesetzt werden sollen. Parallel hat die US-Justiz erneut vor Cyberangriffen durch staatlich unterstützte Akteure gewarnt. Für Veranstalter und Sicherheits-Teams […]
Misinformation im Zentrum: Trumps Vorwürfe gegen Iran und die Tech-Frage nach verlässlicher News-Suche
WASHINGTON / LONDON (IT BOLTWISE) – US-Präsident Donald Trump wirft dem Iran vor, Falschinformationen über mögliche Gespräche mit den USA zu verbreiten. Gleichzeitig spricht er von einem abgewehrten Drohnenangriff auf indische Schiffe und verschärft damit den Ton in der öffentlichen Debatte. Für Unternehmen und Plattformbetreiber rückt damit eine Kernfrage in den Fokus: Wie lässt sich […]
US-Iran-Verhandlungen ohne Rahmenvertrag: Sicherheits- und Compliance-Folgen
TEHERAN / LONDON (IT BOLTWISE) – Berichten zufolge dementiert Irans Führung Fortschritte bei den Gesprächen mit den USA. Trump hatte zuvor einen nahen Durchbruch angedeutet und am selben Abend angekündigte Schritte abgesagt. Für Unternehmen ist in dieser Lage weniger die Schlagzeile entscheidend als die technische Umsetzung: Welche Systeme, Datenflüsse und Lieferketten müssen auf verschärfte Sicherheits- […]
Informationsoperationen im Unternehmenskontext: Was Wes Moores Einsatz über KI-gestützte Security lehrt
BALTIMORE / LONDON (IT BOLTWISE) – In einem CNN-Interview bekräftigt der Gouverneur von Maryland, Wes Moore, Details zu seinem Dienst in Afghanistan – inklusive seiner Rolle im Bereich Informationsoperationen. Für Unternehmen ergibt sich daraus eine überraschend praktische Perspektive: Wie erkennt man heute manipulative Narrative, und wie schützt man Kommunikations- und Datenflüsse, wenn KI die Wirkungskette […]
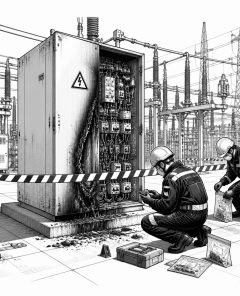
„Switch off“ verknüpft Klima- und Antikapitalismus: Ermittlungen nach Brandanschlag in Reutlingen
STUTTGART / REUTLINGEN / LONDON (IT BOLTWISE) – Behörden gehen einem möglichen Zusammenhang zwischen einem Brandanschlag auf ein Umspannwerk in Reutlingen und einem linksextremistischen Blog nach. Laut LKA wird das Material unter der Rubrik „Aktionen/Sabotagen“ beschrieben, während ein Bekennerschreiben zunächst nicht auftaucht. Parallel ordnet das Bundesamt für Verfassungsschutz den Blog „Switch off“ als Kampagne ein, […]
Friedensappell Israels trifft auf anhaltende Angriffe: Welche Cyberrisiken folgen
TEL AVIV / LONDON (IT BOLTWISE) – Israels Präsident Izchak Herzog richtet sich mit einer Friedensbotschaft an den Libanon, während es trotz Waffenruhe-Erklärungen weiter zu gegenseitigen Angriffen kommt. Für Unternehmen entsteht dadurch nicht nur politisches, sondern zunehmend auch digitales Risiko: Mobilisierung von Angreifern, erhöhte Angriffsdichte und beschleunigte Ausnutzung von Schwachstellen. Der Text ordnet ein, warum […]
Politische Gewalt in Deutschland: Sicherheitsrisiken für Unternehmen und KI-gestützte Prävention
BERLIN / LONDON (IT BOLTWISE) – Steigende Vorfälle politisch motivierter Gewalt verschlechtern zunehmend das unternehmerische Umfeld, weil Planungssicherheit und öffentliche Ordnung leiden. Unternehmen stehen damit nicht nur vor Reputationsfragen, sondern vor konkreten Sicherheits- und Betriebsrisiken. Der Beitrag ordnet ein, warum Identitätskonflikte und Radikalisierung das Problem verstärken und wie Sicherheits-Teams mit modernen Analyse- und Compliance-Ansätzen dagegenwirken […]
OSINT und Desinformation nach Zwischenfällen in Russland: Sicherheitslage digital absichern
MOSKAU / LONDON (IT BOLTWISE) – In den Stunden nach einem schweren Zwischenfall rund um Moskau werden in sozialen Medien schnell Behauptungen zu Identitäten und Hintergründen gestreut. Für Unternehmen und Behörden wird damit sichtbar, wie stark moderne Lagen von Informationsqualität, Datenintegrität und schneller Verifikation abhängen. Dieser Artikel zeigt, wie KI-gestützte Analyse, robuste Fact-Checking-Workflows und sichere […]
Nahost-Krise: Sicherheitslage verschärft Cyber- und Resilienz-Planungen
TEHERAN / LONDON (IT BOLTWISE) – Nach iranischen Angaben nach israelischen Angriffen stehen erstmals wieder direkte Kampfhandlungen und ihre Folgen im Fokus. Für Unternehmen rückt damit vor allem die Frage nach IT-Resilienz, Kommunikationssicherheit und möglicher Cyber-Eskalation in den Vordergrund. Branchenexperten erwarten, dass die Lage die Bedrohungslandschaft für Phishing, DDoS und kontenbasierte Angriffe kurzfristig weiter anheizt. […]
Iran-ISRAEL-Konflikt: Wie Luftabwehr & Cyber-Resilienz Märkte treffen
TEHERAN / LONDON (IT BOLTWISE) – Nach israelischen Luftangriffen meldet der Iran Tote in der Flugabwehr, während beide Seiten ihre Attacken zunächst beenden. Für Unternehmen wird damit ein Risiko-Szenario greifbar, in dem nicht nur Trägersysteme, sondern auch Kommunikations- und IT-Infrastrukturen unter Druck geraten. Besonders relevant ist, wie schnell Bedrohungsakteure Lücken in Monitoring, Identitäten und Incident-Response […]
Meta beantragt Contempt-of-Court gegen NSO wegen WhatsApp-Angriffen
TEL AVIV / LONDON (IT BOLTWISE) – Meta weitet den Rechtsstreit mit der NSO Group aus und beantragt ein Contempt-of-Court-Verfahren wegen neuer Angriffe auf WhatsApp-Nutzer. Konkret geht es um Spear-Phishing mit manipulierten Links, die sich laut WhatsApp gegen eine sehr kleine Zielgruppe in Jordanien und im Libanon richteten. Meta und WhatsApp berichten zugleich, dass keine […]
Handala: Zweifel an Radar-Störbehauptung und die Folgen für Cyber-Defense
TEL AVIV / LONDON (IT BOLTWISE) – Ein iranisch verknüpftes Hacker-Kollektiv namens Handala behauptet, israelische Radarsysteme „weitreichend und gezielt“ gestört zu haben. Forschende von SOCRadar halten die vorgelegten Belege jedoch für nicht ausreichend und sehen Anzeichen, dass möglicherweise ein kommunales Telefonsystem kompromittiert wurde. Der Fall zeigt, wie schwer sich in laufenden Konflikten Attribution, technische Verifikation […]
Feuerpause im Nahost-Konflikt: Cyberrisiken für Unternehmen bleiben bestehen
TEL AVIV / LONDON (IT BOLTWISE) – Nach Bestätigung einer Feuerpause durch Benjamin Netanjahu verlagert sich der Fokus vieler Unternehmen vom unmittelbaren Konfliktgeschehen auf die digitale Folgewirkung. Auch wenn die Kampfhandlungen zeitweise nachlassen, rechnen Sicherheitsverantwortliche mit weiteren Cyberangriffen, Desinformationskampagnen und Störungen kritischer Infrastruktur. Besonders Organisationen mit Industrieschnittstellen und vielen externen Dienstleistern müssen ihre Resilienz, Monitoring- […]
Enterprise-Security braucht Cyber-Ranges statt Tabletop-Übungen
LONDON (IT BOLTWISE) – Viele Security-Teams schaffen es nicht, wenn Cyberangriffe wie ein „realer Einsatz“ wirken: Tabletop-Übungen reichen nicht mehr. Statt einmal jährlich Szenarien abzuhaken, müssen Unternehmen mit dynamischen Cyber-Ranges und Live-Simulationen trainieren, um Tools, Prozesse und Rollen unter Druck zu prüfen. Neue Forschung zeigt zudem, dass KI-gestützte Angriffe in Multi-Turn-Szenarien deutlich erfolgreicher sein können […]
KI-gestützte Sicherheitsanalyse rückt im Nahost-Konflikt in den Fokus
BEIRUT / TEL AVIV / LONDON (IT BOLTWISE) – Während der Libanon nach Angaben der Regierung seit Inkrafttreten der Waffenruhe im April fast 3.500 Angriffe meldet, wächst der Druck auf belastbare Sicherheitsdaten und schnelle Lagebilder. Künstliche Intelligenz soll dabei helfen, Signale aus Sensoren, Logdaten und Kommunikationsmustern zu verknüpfen und Vorfälle konsistenter zu bewerten. Gleichzeitig stehen […]
 #Sophos
 #AmazonPrime
 #Bestseller

