




Friedensappell Israels trifft auf anhaltende Angriffe: Welche Cyberrisiken folgen
TEL AVIV / LONDON (IT BOLTWISE) – Israels Präsident Izchak Herzog richtet sich mit einer Friedensbotschaft an den Libanon, während es trotz Waffenruhe-Erklärungen weiter zu gegenseitigen Angriffen kommt. Für Unternehmen entsteht dadurch nicht nur politisches, sondern zunehmend auch digitales Risiko: Mobilisierung von Angreifern, erhöhte Angriffsdichte und beschleunigte Ausnutzung von Schwachstellen. Der Text ordnet ein, warum […]
Politische Gewalt in Deutschland: Sicherheitsrisiken für Unternehmen und KI-gestützte Prävention
BERLIN / LONDON (IT BOLTWISE) – Steigende Vorfälle politisch motivierter Gewalt verschlechtern zunehmend das unternehmerische Umfeld, weil Planungssicherheit und öffentliche Ordnung leiden. Unternehmen stehen damit nicht nur vor Reputationsfragen, sondern vor konkreten Sicherheits- und Betriebsrisiken. Der Beitrag ordnet ein, warum Identitätskonflikte und Radikalisierung das Problem verstärken und wie Sicherheits-Teams mit modernen Analyse- und Compliance-Ansätzen dagegenwirken […]
OSINT und Desinformation nach Zwischenfällen in Russland: Sicherheitslage digital absichern
MOSKAU / LONDON (IT BOLTWISE) – In den Stunden nach einem schweren Zwischenfall rund um Moskau werden in sozialen Medien schnell Behauptungen zu Identitäten und Hintergründen gestreut. Für Unternehmen und Behörden wird damit sichtbar, wie stark moderne Lagen von Informationsqualität, Datenintegrität und schneller Verifikation abhängen. Dieser Artikel zeigt, wie KI-gestützte Analyse, robuste Fact-Checking-Workflows und sichere […]
Nahost-Krise: Sicherheitslage verschärft Cyber- und Resilienz-Planungen
TEHERAN / LONDON (IT BOLTWISE) – Nach iranischen Angaben nach israelischen Angriffen stehen erstmals wieder direkte Kampfhandlungen und ihre Folgen im Fokus. Für Unternehmen rückt damit vor allem die Frage nach IT-Resilienz, Kommunikationssicherheit und möglicher Cyber-Eskalation in den Vordergrund. Branchenexperten erwarten, dass die Lage die Bedrohungslandschaft für Phishing, DDoS und kontenbasierte Angriffe kurzfristig weiter anheizt. […]
Iran-ISRAEL-Konflikt: Wie Luftabwehr & Cyber-Resilienz Märkte treffen
TEHERAN / LONDON (IT BOLTWISE) – Nach israelischen Luftangriffen meldet der Iran Tote in der Flugabwehr, während beide Seiten ihre Attacken zunächst beenden. Für Unternehmen wird damit ein Risiko-Szenario greifbar, in dem nicht nur Trägersysteme, sondern auch Kommunikations- und IT-Infrastrukturen unter Druck geraten. Besonders relevant ist, wie schnell Bedrohungsakteure Lücken in Monitoring, Identitäten und Incident-Response […]
Meta beantragt Contempt-of-Court gegen NSO wegen WhatsApp-Angriffen
TEL AVIV / LONDON (IT BOLTWISE) – Meta weitet den Rechtsstreit mit der NSO Group aus und beantragt ein Contempt-of-Court-Verfahren wegen neuer Angriffe auf WhatsApp-Nutzer. Konkret geht es um Spear-Phishing mit manipulierten Links, die sich laut WhatsApp gegen eine sehr kleine Zielgruppe in Jordanien und im Libanon richteten. Meta und WhatsApp berichten zugleich, dass keine […]
Handala: Zweifel an Radar-Störbehauptung und die Folgen für Cyber-Defense
TEL AVIV / LONDON (IT BOLTWISE) – Ein iranisch verknüpftes Hacker-Kollektiv namens Handala behauptet, israelische Radarsysteme „weitreichend und gezielt“ gestört zu haben. Forschende von SOCRadar halten die vorgelegten Belege jedoch für nicht ausreichend und sehen Anzeichen, dass möglicherweise ein kommunales Telefonsystem kompromittiert wurde. Der Fall zeigt, wie schwer sich in laufenden Konflikten Attribution, technische Verifikation […]
Feuerpause im Nahost-Konflikt: Cyberrisiken für Unternehmen bleiben bestehen
TEL AVIV / LONDON (IT BOLTWISE) – Nach Bestätigung einer Feuerpause durch Benjamin Netanjahu verlagert sich der Fokus vieler Unternehmen vom unmittelbaren Konfliktgeschehen auf die digitale Folgewirkung. Auch wenn die Kampfhandlungen zeitweise nachlassen, rechnen Sicherheitsverantwortliche mit weiteren Cyberangriffen, Desinformationskampagnen und Störungen kritischer Infrastruktur. Besonders Organisationen mit Industrieschnittstellen und vielen externen Dienstleistern müssen ihre Resilienz, Monitoring- […]
Enterprise-Security braucht Cyber-Ranges statt Tabletop-Übungen
LONDON (IT BOLTWISE) – Viele Security-Teams schaffen es nicht, wenn Cyberangriffe wie ein „realer Einsatz“ wirken: Tabletop-Übungen reichen nicht mehr. Statt einmal jährlich Szenarien abzuhaken, müssen Unternehmen mit dynamischen Cyber-Ranges und Live-Simulationen trainieren, um Tools, Prozesse und Rollen unter Druck zu prüfen. Neue Forschung zeigt zudem, dass KI-gestützte Angriffe in Multi-Turn-Szenarien deutlich erfolgreicher sein können […]
KI-gestützte Sicherheitsanalyse rückt im Nahost-Konflikt in den Fokus
BEIRUT / TEL AVIV / LONDON (IT BOLTWISE) – Während der Libanon nach Angaben der Regierung seit Inkrafttreten der Waffenruhe im April fast 3.500 Angriffe meldet, wächst der Druck auf belastbare Sicherheitsdaten und schnelle Lagebilder. Künstliche Intelligenz soll dabei helfen, Signale aus Sensoren, Logdaten und Kommunikationsmustern zu verknüpfen und Vorfälle konsistenter zu bewerten. Gleichzeitig stehen […]
Iran-Israel-Eskalation: Cyberabwehr und KI-Lagebilder für Unternehmen unter Druck
LONDON (IT BOLTWISE) – Die neue Eskalationsdynamik zwischen Iran und Israel geht inzwischen weit über militärische Schlagzeilen hinaus: In vielen Unternehmen steigt der Druck auf belastbare Sicherheitsprozesse, schnelle Incident-Response und klare Kommunikationswege. Gerade in Phasen erhöhter geopolitischer Spannung nehmen Phishing, Desinformation und gezielte Angriffe auf IT- und OT-Umgebungen typischerweise zu. Gleichzeitig werden KI-gestützte Lagebilder wichtiger, […]
Iran warnt nach Beirut-Angriffen – Folgen für Cyber- und Infrastruktur-Sicherheit
TEHERAN / LONDON (IT BOLTWISE) – Nach den jüngsten Angriffen auf Beiruts Vororte verschärft sich die Eskalationsrhetorik zwischen Iran und Israel. Teheran kündigt Konsequenzen an und verknüpft die militärische Lage indirekt mit möglichen Gegenmaßnahmen. Für Unternehmen und Behörden außerhalb der Konfliktregion rückt damit vor allem eines in den Fokus: die technische Resilienz kritischer IT, Kommunikationswege […]
KI-gestützte Lageanalyse in Krisenregionen: Entwarnung in al-Chardsch und was Unternehmen daraus lernen
RIYADH / LONDON (IT BOLTWISE) – Nachdem der Zivilschutz in der Region al-Chardsch Warnungen vor möglichen Angriffen zurückgenommen hat, rückt für Unternehmen vor allem die Frage in den Fokus, wie schnell und belastbar sie ihre Sicherheits- und Betriebslage neu bewerten. Die Nähe zu einem US-Luftwaffenstützpunkt macht die Region geopolitisch sensibel und erhöht den Erwartungsdruck an […]
KI-gestützte Angriffe sprengen klassische Cyber-Risikomodelle
LONDON (IT BOLTWISE) – Eine neue Untersuchung aus dem Umfeld des Frontier Red Team von Anthropic zeigt, dass KI-gestützte Cyberangriffe Sicherheits-Scoringsysteme zunehmend entkoppeln. In einer Auswertung von 832 ausgemusterten Konten verschiebt sich der KI-Einsatz messbar von Einstiegs- zu Post-Compromise-Schritten. Besonders kritisch: Architekturen, die Angriffsphasen agentisch verkettet ausführen, passen kaum in MITRE ATT&CK. Security-Teams müssen daher […]
Underground-Tutorial zeigt, wie Schwachstellenprogramme in die Monetarisierungsfalle geraten
LONDON (IT BOLTWISE) – Eine Analyse von Flare zeigt, wie ein scheinbar einfaches Underground-Tutorial ausgerechnet Lücken in Vulnerability-Programmen als Geschäftsmodell nutzt. Der Beitrag strukturiert den Weg von öffentlich gemeldeten Schwachstellen bis zur Vermarktung und macht Einsteiger durch „mentalen“ Workflow erreichbar. Für Defender ist das vor allem deshalb brisant, weil der Ansatz nicht auf einzelne Zero-Days […]
Asin-Android-Spyware zielt mit Fake-News-Apps auf arabische Nutzer
SLOWAKEI / LONDON (IT BOLTWISE) – Laut ESET richtet sich die neue Android-Spyware „Asin“ gezielt an arabischsprachige Nutzer. Die Kampagnen tarnen die Schadsoftware als nützliche Tools wie PDF-Editoren, War-Update-Apps und Nachrichtenquellen. Besonders kritisch: Betroffene müssen die App manuell installieren und Berechtigungen freigeben, wodurch sich die Angriffsoberfläche für gezielte Social-Engineering-Angriffe öffnet. Die Spur führt zudem über […]
OP-512 kompromittiert IIS-Server mit maßgeschneidertem Web-Shell-Framework
LONDON (IT BOLTWISE) – Sicherheitsforscher beschreiben den neuen Threat-Cluster OP-512, der gezielt Microsoft IIS-Server kompromittiert, um ein eigenes Web-Shell-Framework nachzuladen. Besonders auffällig ist, dass das Setup nicht nur Remotezugriff ermöglicht, sondern auch gezielt Spuren verwischt, indem Zeitstempel umdefiniert werden. ReliaQuest stuft den Ursprung der Kampagne mit moderater bis hoher Wahrscheinlichkeit als China-assoziiert ein. Für Unternehmen […]
Nur 10% der SOC-Teams bekommen Top-Wert aus KI: Warum die zweite Welle Architektur braucht
LONDON (IT BOLTWISE) – Viele SOC-Teams investieren inzwischen massiv in Künstliche Intelligenz, doch die Ergebnisse bleiben häufig hinter den Erwartungen zurück. Laut SOC-CMM 2026 berichten nur rund 10% der befragten SOCs von „excellent value“ – trotz stark steigender Adoption von LLMs, KI-Copilots und Agenten. Der Beitrag erklärt, weshalb die erste Welle vor allem pro Werkzeug […]
Nur 10% der SOC-Teams erzielen mit KI echte Mehrwerte – und warum die Architektur zählt
BERLIN / LONDON (IT BOLTWISE) – Laut SOC-CMM 2026 berichten nur rund 10% der SOC-Teams, dass KI ihnen „exzellenten“ Mehrwert liefert. Gleichzeitig kaufen viele weiterhin KI-Funktionen und agentische Helfer, stoßen jedoch auf unterdurchschnittliche Ergebnisse. Die Ursache liegt offenbar weniger in der Modellqualität als in der fehlenden Kopplung der SOC-Phasen. Der Beitrag erklärt, was die zweite […]
Google Cloud: Stillere Stellenkürzungen treffen Security- und Mandiant-Teams
LONDON (IT BOLTWISE) – Google Cloud hat laut Berichten in den letzten zwei Wochen Stellen abgebaut. Besonders betroffen soll eine Security-Einheit sein, die u. a. Threat-Intelligence-Research veröffentlicht. Parallel sollen auch Teams rund um Mandiant innerhalb des Cloud-Geschäfts betroffen gewesen sein. Als Begründung taucht die Notwendigkeit auf, stärker in Wachstumsthemen wie KI zu investieren. Google setzt […]
AHA-Warnung: Chinesische Cyberkampagne zielt auf klassifizierte Infos im Gesundheitswesen
CHICAGO / LONDON (IT BOLTWISE) – US-Behörden warnen vor einer Cyberkampagne, die über professionelle Netzwerke und Job-Plattformen auf Personen mit Zugang zu klassifizierten oder privilegierten Informationen zielt. Dabei sollen Angreifer in Rollen von Beratungs- oder Personalfirmen auftreten und Stellenanzeigen für ausländische Politik- und Verteidigungsanalysten veröffentlichen. In der erfolgreichen Phase kommt es zu Druck, „nicht öffentliche“ […]
Golf-Eskalation und Cyber-Risiken: Wadephuls Iran-Kritik trifft IT-Sicherheitsbudgets
NEW YORK / LONDON (IT BOLTWISE) – Außenminister Johann Wadephul hat die Angriffe des Iran auf Kuwait und Bahrain scharf kritisiert und auf einen sofortigen Stopp gedrängt. Parallel eskalieren in solchen Phasen häufig auch digitale Bedrohungen gegen staatliche und wirtschaftliche Strukturen am Golf. Der Beitrag ordnet ein, warum sich Sicherheits- und Compliance-Budgets in Europa in […]
OpenCTI-Schachstelle CVE-2026-35212: BSI warnt vor Cross-Site Scripting in Linux
BONN / LONDON (IT BOLTWISE) – Das BSI warnt vor einer Cross-Site-Scripting-Schwachstelle in OpenCTI, die entfernte Angreifer für Angriffe ausnutzen können. Betroffen sind Linux-Umgebungen sowie Open-Source-Installationen von OpenCTI ab einer verwundbaren Version. Das Risiko wird als mittel eingestuft (CVSS Base Score 6,1), dennoch ist die zeitnahe Aktualisierung entscheidend. Wie die Herstellerempfehlungen und das zugehörige GitHub […]
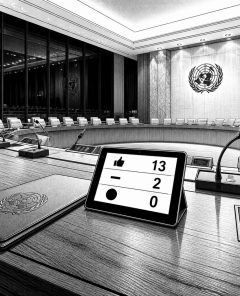
Deutschlands UN-Sicherheitsrat: Stimmenrisiko und der digitale Sicherheitskontext
LONDON (IT BOLTWISE) – Deutschland muss für die UN-Sicherheitsrats-Zweijahresmitgliedschaft mit einem engen Stimmenkorridor rechnen, wie aus Rückmeldungen und Einschätzungen hervorgeht. Neben der Konkurrenzlage spielt demnach auch die Wahrnehmung eine Rolle, Deutschland positioniere sich zu israel-nah. Für Unternehmen und Behörden wird der Fall vor allem deshalb relevant, weil diplomatische Entscheidungen zunehmend von Datenflüssen, OSINT und Sicherheitskommunikation […]
 #Sophos
 #AmazonPrime
 #Bestseller

