


LONDON (IT BOLTWISE) – zkAPI trennt die Abrechnung von der Identität: Nutzer hinterlegen einmal Guthaben in einem Ethereum-Vault und bezahlen danach API-Nutzung über Zero-Knowledge-Proofs. Der Betreiber sieht Requests und Netzwerkmetadaten, aber nicht, welches Guthaben zu welcher Person oder zu welcher Einzahlung gehört. Bezahlt wird über einen kurzlebigen Key, dessen Messwert beim Ablauf über signierte Receipts in das private Guthaben zurückgebucht wird. Damit bleibt die Abrechnungs-Kette für viele KI-Anwendungsfälle deutlich weniger verknüpfbar als mit klassischen API-Keys.
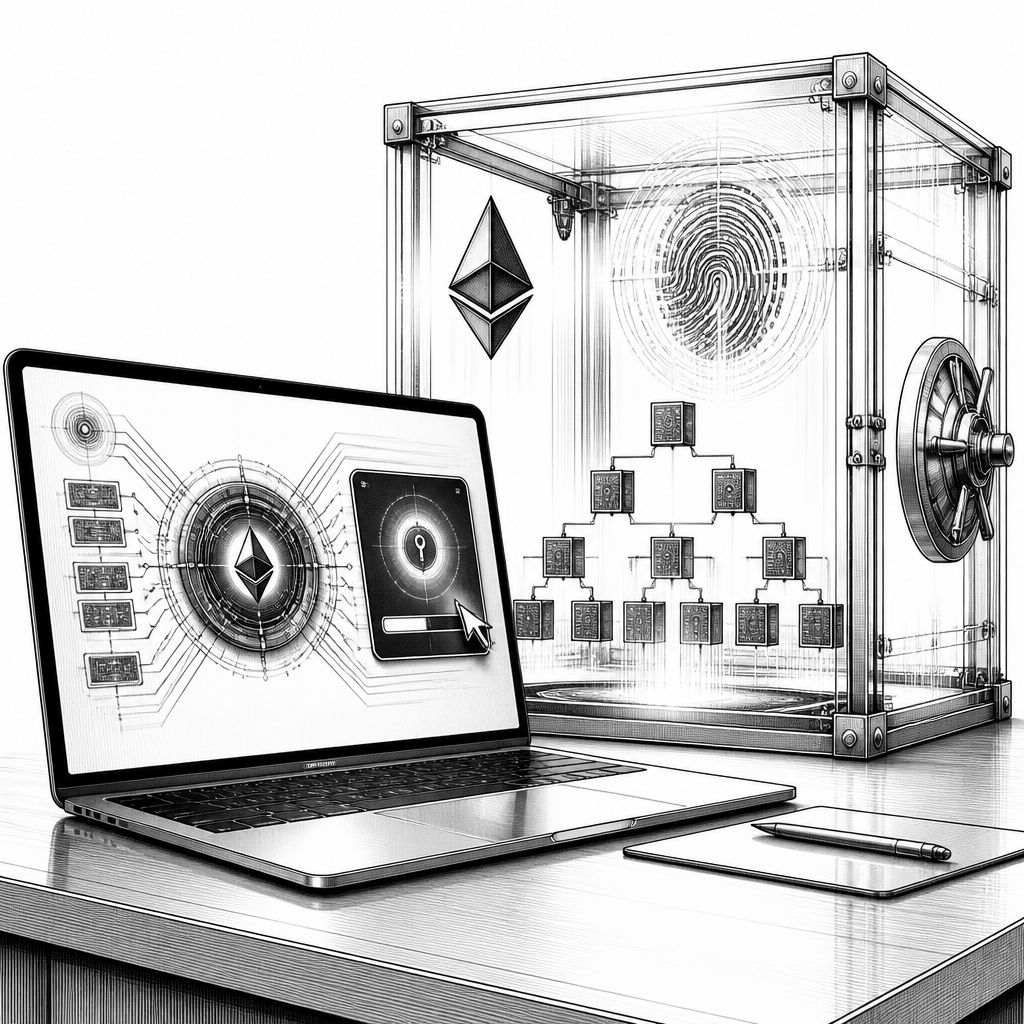
Wer KI-Services in Produkten einbindet, landet in der Praxis schnell bei einem unbequemen Trade-off: Jede Anfrage hängt an einer Abrechnungseinheit, und damit entsteht über Zeit ein Profil. zkAPI setzt genau dort an und versucht, das Verknüpfen von Identität, Zahlungsquelle und konkreter Nutzung aufzulösen. Statt dass ein stabiler API-Key direkt mit einem Account und einer Zahlungsquelle gekoppelt bleibt, hinterlegt der Nutzer Guthaben als „private Note“ in einem Smart-Contract-Vault auf Ethereum. Danach wird die Nutzung metered abgerechnet, aber die Zahlungsautorisierung erfolgt über kryptografische Nachweise, die ohne Identitäts- oder Einzahlungsbezug auskommen.
Technisch betrachtet besteht das Kernprinzip aus einer Trennung von Zahlungs- und Gesprächspfad. Der Content-Server, der die KI-Anfrage verarbeitet, erhält lediglich einen kurzlebigen API-Key, der auf lokale Laufzeit des Clients begrenzt ist. Die Zahlung dagegen läuft über einen zkAPI-Server, der eine Zero-Knowledge-Proof-Prüfung vornimmt, ohne Prompt-Inhalte zu sehen und ohne die Identität hinter dem Key aufzulösen. Für Entwickler bleibt dabei ein wesentlicher Komfortfaktor: Der lokale Client stellt OpenAI-kompatible Schnittstellen bereit und funktioniert als Gateway, das Anfragen typischerweise über localhost an den KI-Anbieter weiterreicht. So müssen bestehende Apps, Editor-Setups oder Chat-Clients nicht neu gebaut werden; sie zeigen nur auf den Proxy, während die Authentisierung auf der Zahlungsseite anders gelöst wird.
Die eigentliche Privatsphäre-Mechanik entsteht durch zwei Bausteine, die zusammen verhindern sollen, dass Guthaben wiedererkennbar werden oder doppelt ausgegeben werden. Ein Deposit wird als Commitment in einer Merkle-Tree-Struktur abgelegt, sodass ein Proof nur „zeigt“, dass das verwendete Guthaben zu den gültigen Einzahlungen gehört, ohne anzugeben, welche konkrete Note es war. Ergänzend veröffentlicht jede Ausgabe einen Nullifier als einseitige Seriennummer, die aus dem Geheimnis der Note abgeleitet ist. Solange jemand innerhalb des Guthabens bleibt, bleiben die Interaktionen voneinander entkoppelt. Versucht jemand dagegen, dieselbe Note mehrfach zu „verbrauchen“, führt das zu einem Duplikat beim Nullifier – der Versuch wird sichtbar, ohne dass dabei weitere Informationen über die Identität oder den genauen Einzahlungsverlauf preisgegeben werden.
Für die Verifikation setzt zkAPI auf konkret benannte kryptografische Komponenten: Groth16 auf der BN254-Kurve sowie Poseidon als Hash-Funktion für Commitments und Nullifier. Das System hält Notes in einem Merkle Tree mit 32 Ebenen und validiert Spend-Proofs off-chain beim zkAPI-Server. Entscheidend für die Robustheit ist zusätzlich, dass der Vault-Contract die gleiche Art von Beweis auch on-chain prüft – bei Deposit, Close und „Escape“. Damit hängt der Exit eines Nutzers nicht allein von der korrekten Arbeitsweise eines zentralen Servers ab; das Guthaben bleibt grundsätzlich über den Contract kontrollierbar. In der Praxis bedeutet das: Der Nutzer kann seinen Kontostand im Ethereum-Vault schließen und Abhebungen on-chain durchführen, auch wenn einzelne zkAPI-Instanzen später nicht mehr verfügbar sind.
Aus Marktsicht adressiert zkAPI damit vor allem die Abrechnungsseite moderner KI-Workflows. Denn bei klassischen Modellen existiert meist eine direkte Verknüpfung zwischen API-Key, Account und Zahlungsquelle, sodass Anbieter die Nutzung nicht nur abrechnen, sondern über Zeit auch zu einem konsistenten Profil zusammensetzen können. zkAPI versucht, zumindest die Payment-Bindung auf der Identitätsebene zu entkoppeln, wobei der KI-Provider weiterhin in der Lage ist, Requests und Netzwerkmetadaten wie IP-Adresse zu sehen. Genau hier liegt die Grenze: „Content privacy“ und „Network anonymity“ werden getrennt gedacht. Für stärkere Netzwerkabschirmung empfiehlt sich zusätzliche Infrastruktur wie VPN oder Tor, während der zkAPI-Ansatz vor allem die kryptografische Kopplung zwischen „Wer zahlt?“ und „Welche Abfragen werden gestellt?“ reduziert.
Für Anbieter und Integratoren ändert sich der Ablauf ebenfalls spürbar. Anstelle eines dauerhaften API-Keys akzeptieren Provider einen Proof-basierten Zahlungsbeleg (bzw. einen kurzlebigen Key, der die Session kapselt) und rechnen über signierte Nutzungsergebnisse ab, die nach Key-Ablauf in das Guthaben zurückwirken. Dabei bleibt das Geschäftsmodell im Kern vertraut: Pricing-Logik, Rate Limits und Infrastruktur können sich weitgehend wie gewohnt anfühlen, nur dass die Identitäts- und Accountverwaltung auf der Zahlungsseite anders aussieht. Gleichzeitig sind die Grenzen klar: zkAPI liefert keine vollständige Anonymität gegenüber dem Inferenzserver, und inhaltliche Wiedererkennbarkeit bleibt ein Thema – wenn persönliche Details oder Schreibmuster wiederholt in Prompts auftauchen, kann ein Provider Sessions dennoch wieder verknüpfen. Das macht deutlich, warum der Nutzen besonders dort hoch ist, wo sensible Prompts zwar vertraulich bleiben sollen, aber nicht zwangsläufig auf maximale Traffic-Anonymität angewiesen sind.
Für die nächsten Schritte ist relevant, wie stark sich der „Proxy-Modus“ und der „Runtime-Key“-Ansatz unterscheiden: zkAPI bietet neben einem Modus, der Requests über den zkAPI-Server weiterreicht (dabei sieht der Relay-Traffic), auch eine Betriebsvariante, die keinen Zahlungsexternen Intermediär benötigt. Gerade für Organisationen, die bereits ein OpenAI-kompatibles Ökosystem besitzen, dürfte das die Einführung vereinfachen: Ein lokaler Client bildet eine Schicht, die Zahlungen kryptografisch kappen kann, ohne dass Teams ihre KI-Anwendungslogik komplett umschreiben müssen. zkAPI ist zudem als laufende Implementierung auf Ethereum Mainnet beschrieben, sodass sich der Ansatz nicht nur theoretisch prüfen lässt, sondern unmittelbar in Test-Setups mit realen Vault-Guthaben erproben lässt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "zkAPI: Private API-Nutzungscleits für KI, ohne Identitäts-Verknüpfung" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "zkAPI: Private API-Nutzungscleits für KI, ohne Identitäts-Verknüpfung" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »zkAPI: Private API-Nutzungscleits für KI, ohne Identitäts-Verknüpfung« bei Google Deutschland suchen, bei Bing oder Google News!