


LONDON (IT BOLTWISE) – Die britische Anklagebehörde soll einen mutmaßlichen Terroristen offiziell wegen geplanter Anschläge gegen Nigel Farage angeklagt haben. Damit rückt die Frage in den Fokus, warum Schutzmechanismen offenbar nicht rechtzeitig reagiert haben. Der Fall verbindet Ermittlungsarbeit mit der politischen Debatte um Sicherheitsarchitektur und Präventionslogik. Für Betroffene und Behörden wird sichtbar, wie schnell aus Warnzeichen reale Schutzpflichten entstehen.
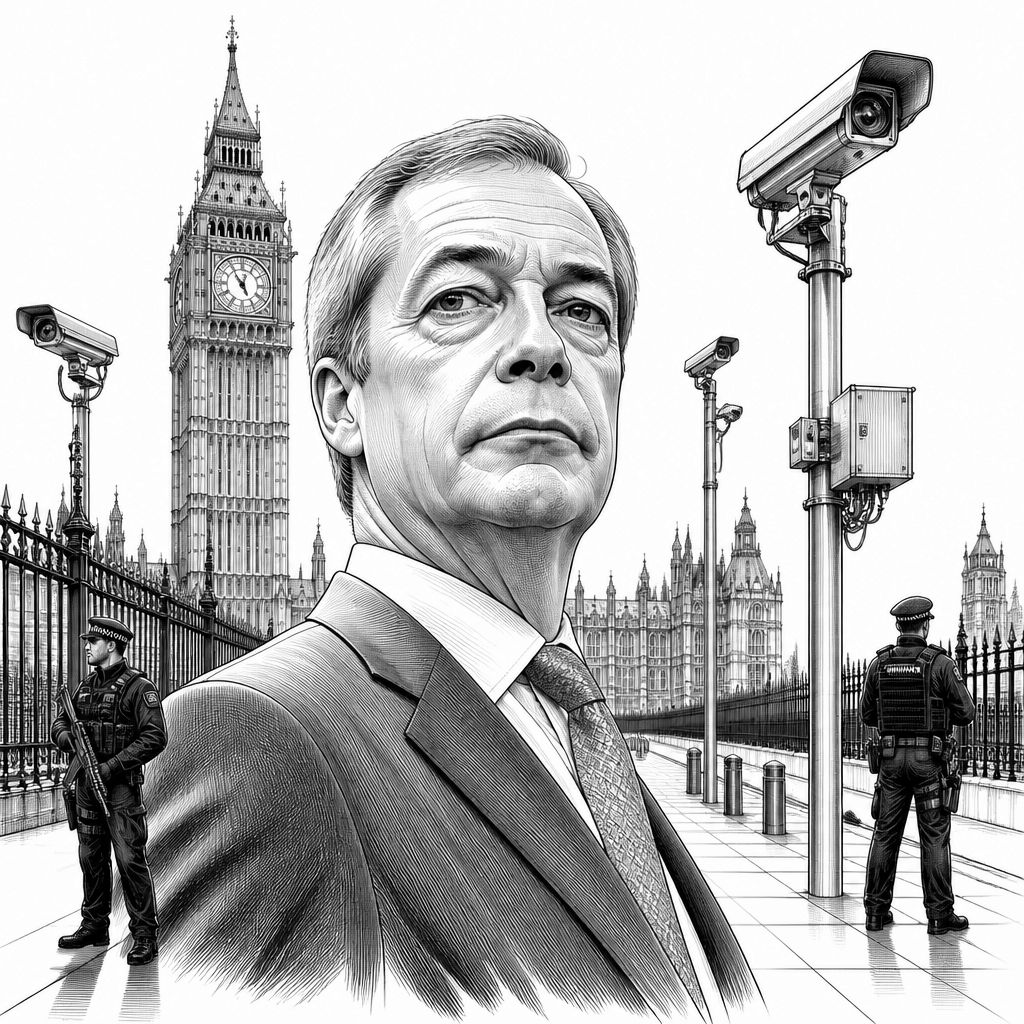
Der Vorwurf, es habe eine „Sicherheitsblindstelle“ gegeben, wirkt im ersten Moment wie ein politisches Schlagwort. Tatsächlich zeigt der Kern der Meldung aber etwas, das auch in der IT- und Sicherheitswelt seit Jahren als Problem erkannt wird: Schutzsysteme sind nur so gut wie ihre frühesten Datenpunkte und die Pipeline, die aus Hinweisen eine überprüfbare Bedrohungsbewertung macht. Wenn die britische Anklagebehörde den Verdacht gegen einen mutmaßlichen Terroristen in Bezug auf Nigel Farage der Gerichtsbarkeit übergeben hat, dann bedeutet das prozessual vor allem eines: Die Behauptungen müssen nach Auffassung der Anklagebehörde eine ausreichende Beweislage für eine Hauptverhandlung enthalten. Ob und wie sich dabei technische oder operative Signale verdichtet haben, bleibt natürlich offen – aber der politische und sicherheitstechnische Druck auf die Schutzlogik steigt.
Juristisch ist die Situation ausdrücklich als laufendes Verfahren zu betrachten, nicht als abgeschlossenes Urteil. In diesem Kontext lässt sich der wichtigste Satz für die Bewertung nicht weglassen: Es wird mit der Anklage laut Angaben der Staatsanwaltschaft bzw. der Crown Prosecution Service vorgeworfen, der Angeklagte habe terroristische Handlungen vorbereitet, und eine Entscheidung steht aus. Genau diese Trennung ist entscheidend, weil „Sicherheitsblindstelle“ häufig als Schlussfolgerung formuliert wird, obwohl zunächst nur feststeht, dass ein Tatvorwurf angeklagt wurde. Für Sicherheitsverantwortliche in Unternehmen und Behörden ist das ein Signal, die eigene Bedrohungsmodellierung nicht mit dem Zustand „wir hatten schon irgendwelche Informationen“ zu verwechseln, sondern mit „wir konnten daraus belastbare, überprüfbare Schritte ableiten“.
Technisch gedacht folgt aus solchen Fällen fast immer dieselbe Frage: Wie fließen Ereignisse, Meldungen und Verhaltensmuster in die operative Entscheidung ein? In der Praxis hängt die Qualität von Schutzmaßnahmen daran, ob es eine konsistente Kette gibt – von der Erkennung (Detection) über die Bewertung (Assessment) bis zur Eskalation (Response). Wenn im Nachgang dennoch ein Gefühl der späten Reaktion entsteht, dann liegt das oft weniger an fehlender Überwachung an sich als an der Kopplung. Ein klassisches Muster sind Silos zwischen Teams, etwa wenn Hinweise aus unterschiedlichen Kanälen zwar existieren, aber nicht in einer gemeinsamen Kontextschicht zusammengeführt werden: Wer war Ziel, was war Absicht, welche Zeitfenster und welche Ressourcenplanung ergeben sich daraus? In der IT-Sprache würde man von fehlendem oder ineffizientem „correlation layer“ sprechen – also der Fähigkeit, Datenpunkte zu verknüpfen und daraus eine konsistente Handlungslogik abzuleiten.
Der politische Hintergrund aus der Meldung verstärkt diese technische Lesart: Nigel Farage habe seit Jahren vor Entwicklungen gewarnt, in denen politische Spannungen mit Gewaltbereitschaft und gesellschaftlichen Parallelstrukturen zusammenlaufen könnten. Ohne die Tatsachen des konkreten Falls vorwegzunehmen, ist die Konsequenz kommunikativ wie organisatorisch bemerkenswert: Wenn eine Person, die eine Gefahr öffentlich thematisiert, später tatsächliche Sicherheitsmaßnahmen benötigt, dann entsteht der Eindruck, dass Warnungen lange als „Meinung“ behandelt wurden statt als Bestandteil einer Risikobetrachtung. In Sicherheitsprogrammen heißt das: Risiko-Statements aus der Öffentlichkeit sind nicht automatisch Belege, können aber als Trigger für eine systematische Prüfung dienen. Genau darin unterscheidet sich eine reaktive Sicherheitskultur von einer präventiven – und genau dort entstehen meist die „Blindstellen“, die man im Nachhinein gerne als Einzelfall bezeichnet.
Dass die Meldung außerdem den Umgang mit politischer Gewalt als wiederkehrendes Muster beschreibt – also erst lange beobachten, dann eskalieren lassen, anschließend Forderungen nach stärkerer Überwachung und restriktiverer Kommunikation laut werden – lässt sich auch als Trend in der Sicherheitssteuerung lesen. Organisationen geraten dabei in einen Loop: Zuerst wird das Problem als Ausdruck bewertet, dann steigt die Vorfallrate, und erst dann werden Kontrollelemente verschärft. Das ist aus Sicht von Security Engineering ein Ansatzfehler, weil er das Incentive-Design ignoriert: Welche Faktoren erhöhen die Wahrscheinlichkeit von Gewalt? Welche gesellschaftlichen und organisatorischen Hürden verhindern frühe Intervention? Und welche Messgrößen wären nötig, um nicht erst nach einem Vorfall zu reagieren? Unternehmen kennen dieses Problem aus Fraud-Detection-Programmen: Nur „mehr Monitoring“ ohne bessere Zieldefinition und ohne tragfähige Entscheidungsparameter reduziert nicht automatisch das Risiko.
Auch wenn der konkrete Fall primär politisch-juristisch ist, werden an ihm mehrere praktische Anforderungen sichtbar, die sich auf Sicherheitsarchitekturen übertragen lassen. Erstens braucht Prävention belastbare Prozesse für die Prüfung von Hinweisen, die aus unterschiedlichen Quellen kommen – inklusive öffentlich geäußerter Warnungen. Zweitens muss die Datenhaltung so gestaltet sein, dass Kontext erhalten bleibt: Zielperson, Zeit, Geografie, Kommunikationsmuster und bekannte Risikofaktoren sollten nicht nur irgendwo „gespeichert“, sondern in einem für Entscheidungsträger interpretierbaren Modell zusammengeführt werden. Drittens erfordert Schutzfähigkeit eine realistische Eskalationsplanung: Wer entscheidet wann, welche Ressourcen werden wann bereitgestellt, und wie wird dokumentiert, warum ein Schritt erfolgt ist? Gerade bei Schutzdiensten ist Nachvollziehbarkeit zentral, weil sie die Grundlage für Verbesserungen nach jedem Vorfall bildet.
Für die Markt- und Branchenperspektive gilt: Solche Ereignisse treiben Nachfrage nach Sicherheitssoftware und Beratungsleistungen an, die weniger mit „Kameras installieren“ zu tun haben, sondern mit Bedrohungsanalyse, Ereigniskorrelation und operativer Umsetzung. Der Wettbewerb verlagert sich entsprechend von reiner Sensorik hin zu Plattformen, die Datenflüsse verbinden und Entscheidungsvorlagen strukturieren. Für IT-Abteilungen in sicherheitskritischen Umfeldern heißt das, dass Projekte rund um Logik-Engines, Incident-Workflows und Modellierungsverfahren an Bedeutung gewinnen – selbst dann, wenn die Auslöser nicht „technisch“ wirken. Am Ende bleibt aber der wichtigste Punkt aus der Meldung: Solange Warnsignale nicht in belastbare Entscheidungen übersetzt werden, finanzieren Steuerzahler faktisch sowohl den Schaden als auch die nachträgliche Absicherung. Der Fall rund um den Vorwurf gegen einen mutmaßlichen Terroristen zeigt damit exemplarisch, wie eng Politik, Sicherheitsbetrieb und Datenlogik zusammenhängen.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Terrorvorwurf gegen Farage: Sicherheitslücke wirft Fragen nach Schutzsystemen auf" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Terrorvorwurf gegen Farage: Sicherheitslücke wirft Fragen nach Schutzsystemen auf" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Terrorvorwurf gegen Farage: Sicherheitslücke wirft Fragen nach Schutzsystemen auf« bei Google Deutschland suchen, bei Bing oder Google News!