


TEXAS / LONDON (IT BOLTWISE) – US-Behörden berichten von einem Cyber-Breach in der Antriebssteuerung eines Supertankers, der auf Texas zulief. Laut den Angaben erfolgte die Kompromittierung offenbar im Sommer dieses Jahres. Damit rückt eine reale Angriffsfläche in den Fokus, weil genau diese Systeme täglich große Mengen an Energie bewegen. Für Betreiber geht es jetzt weniger um Papierprozesse als um schnelle technische Härtung der Fernzugriffe.
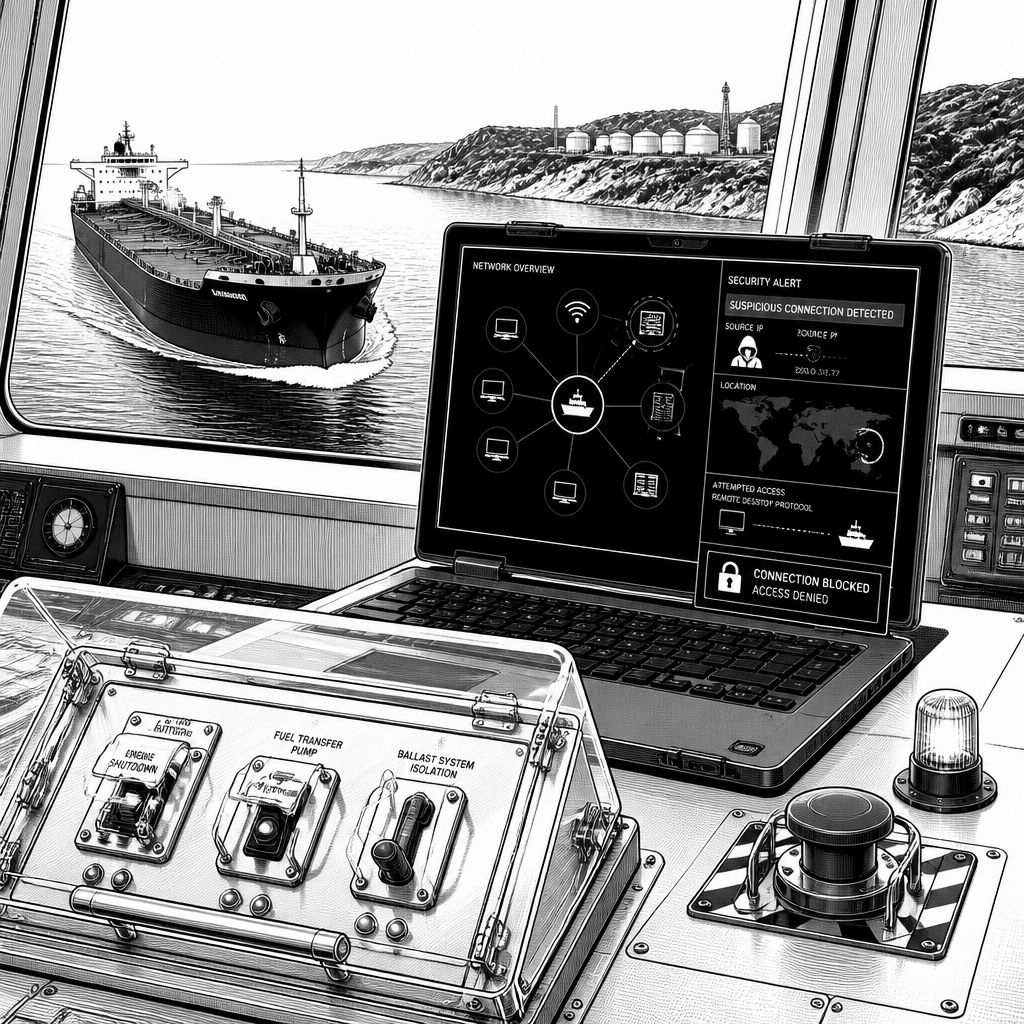
Wer die digitale Sicherheit maritimer Industrieanlagen unterschätzt, bekommt derzeit ein greifbares Gegenargument. US-Behörden berichten, dass Hacker im Sommer dieses Jahres die Antriebssteuerung eines auf Texas zulaufenden Supertankers kompromittiert haben. In solchen Szenarien ist nicht nur die IT betroffen, sondern der Bereich, in dem aus Software unmittelbar physische Bewegung wird: Die Antriebssteuerung verbindet Sensorik, Steuerlogik und Stellglieder so, dass Geschwindigkeit, Drehmoment oder Fahrzustände kontrolliert werden können. Genau dort ist die Toleranz für Manipulation am kleinsten, weil schon kleine Fehlsteuerungen in ungünstigen Momenten zu gefährlichen Betriebszuständen führen können.
Technisch betrachtet zeigt der Vorfall vor allem, wie eng klassische Leitsysteme mit Fernzugriffs- und Wartungsroutinen zusammenhängen. Dieselben Software- und Kommunikationspfade, über die Besatzung und Betreiber Probleme diagnostizieren oder Systeme remote aktualisieren, können auch als Eintrittspunkt dienen. Sobald Angreifer einen Fernzugriffskanal erreichen, verändert sich das Bedrohungsmodell: Aus isolierten Betriebsinseln wird ein vernetztes System, das über Netzgrenzen hinweg Angriffsfläche akkumuliert. Das betrifft nicht nur die eigentliche Steuerkomponente, sondern auch Übergabepunkte wie Gateways, Parametrier-Mechanismen, Update-Werkzeuge und externe Dienstleisterzugänge, die im Alltag Zeit sparen sollen.
Auch der Regulierungsimpuls wirkt in diesem Kontext zweischneidig. Wenn neue Vorgaben aus Washington oder Brüssel zusätzliche Anforderungen definieren, zieht das häufig den Einsatz weiterer Sensoren, mehr Softwarekomponenten und mehr beteiligte Auftragnehmer nach sich. Mehr Komponenten bedeuten nicht automatisch mehr Sicherheit; oft steigt zunächst die Komplexität des Gesamtsystems, und mit jeder zusätzlichen Schnittstelle wächst das Risiko für Fehlkonfigurationen oder unzureichend abgesicherte Kommunikationswege. In der Praxis konkurrieren zwei Ziele miteinander: nachvollziehbare Compliance-Dokumentation und die Geschwindigkeit, mit der ein Betreiber technische Schutzmaßnahmen im laufenden Betrieb umsetzt. Angreifer profitieren dabei von Zeitfenstern, in denen Systeme zwar „verwaltet“, aber nicht konsequent gehärtet sind.
Für Betreiber ergibt sich daraus eine klare Prioritätenkette: Autorität über die eigene Sicherheitsarchitektur statt Abhängigkeit von behördlichen Genehmigungs- oder Prüfzyklen. Denn bürokratische Checklisten stoppen keine aktiven Angriffe; entscheidend ist, ob Ingenieurteams schnell und wirksam in die Systemkonfiguration eingreifen können. Dazu gehört, Fernzugriffe so zu begrenzen, dass sie nur über genau definierte Wege funktionieren, die mit starken Identitäts- und Sitzungsmechanismen abgesichert sind. Ebenso relevant ist, dass Änderungen an der Steuerumgebung nachvollziehbar versioniert, getestet und im Zweifel mit reproduzierbaren Verfahren zurückgerollt werden können. Der eigentliche Schutz entsteht nicht aus einzelnen Tools, sondern aus einem Zusammenspiel aus Segmentierung, Least-Privilege-Zugängen, Überwachungslogik und einem Incident-Prozess, der im Ernstfall Minuten statt Tage braucht.
Der wirtschaftliche Kern liegt in der Verantwortungskette: Wer Tanker baut und betreibt, kontrolliert die Schnittstellen, die Betriebsprozesse und die Sicherheitsnachweise, auf die Angriffsversuche treffen. In dem beschriebenen Szenario wirkt die Botschaft besonders deutlich, weil ein Supertanker nicht nur ein Transportmittel ist, sondern ein Bestandteil der Energieversorgungskette, der oft im globalen Takt arbeitet. Wenn ein solcher Vermögenswert in einem kritischen Subsystem kompromittiert wird, schlagen Risiken schnell in Betriebsausfälle, erhöhte Kosten für Forensik und mögliche Folgewirkungen auf Versorgung und Logistik durch. Genau deshalb wird Cyber-Security in der maritimen Industrie zunehmend als Teil des Resilienz-Managements gesehen, nicht als reines IT-Thema.
Gleichzeitig hilft die Einordnung gegenüber dem „Einmalvorfall“-Denken: Solche Angriffe passen häufig in wiederkehrende Muster, etwa wenn ähnliche Steuerarchitekturen und Wartungszugänge bei mehreren Schiffen genutzt werden. Selbst ohne identische Herstellerdetails bleibt die Angriffslogik verwandt: Erst Zugang über einen erreichbaren Kanal, dann Eskalation innerhalb der betriebsrelevanten Umgebung, schließlich Manipulation oder Abschaltung von Funktionen. Unternehmen sollten daher nicht nur den konkreten Tanker betrachten, sondern die Systemfamilien: Welche Softwarestände existieren, welche Fernzugriffsszenarien sind implementiert, welche Parameter werden aus der Ferne verändert, und wo fehlen harte Trennungen zwischen administrativen und operativen Netzbereichen?
Für die nächsten Schritte bleibt der Fokus klar: Härtung, Betriebssicherheit und schnelle Reaktion müssen zusammenpassen. Betreiber sollten die technische Kontrolle über Konfigurationen, Updates und Zugriffen priorisieren, während Compliance als unterstützende Leitplanke verstanden wird, nicht als Ersatz für Sicherheitsengineering. In der Praxis bedeutet das auch, dass Red-Teaming oder strukturierte Schwachstellenanalysen so in den Betriebsrhythmus integriert werden, dass Erkenntnisse unmittelbar in Schutzmaßnahmen übergehen. Wenn es um Energieinfrastruktur geht, entscheidet die Kombination aus Ingenieursdisziplin und ausgebauten Schutzmechanismen am Ende darüber, ob ein Angriff beim ersten Fernzugriff endet oder in den Bereich der Antriebssteuerung vordringt.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Cyber-Angriff auf Antriebssteuerung: Warnsignal für Tanker und Energieinfrastruktur" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Cyber-Angriff auf Antriebssteuerung: Warnsignal für Tanker und Energieinfrastruktur" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Cyber-Angriff auf Antriebssteuerung: Warnsignal für Tanker und Energieinfrastruktur« bei Google Deutschland suchen, bei Bing oder Google News!