


LONDON (IT BOLTWISE) – Neue Angriffe auf KI-Agenten nutzen nicht nur bösartige Prompts, sondern auch Vertrauensannahmen zwischen Kommunikationsprotokollen. Forschende beschreiben, wie ein kompromittierter Agent über MCP (Model Context Protocol) Anweisungen an andere interne Agenten weiterreicht. Dadurch können Angreifer Fähigkeiten auslösen, die erst über nachgelagerte Protokolle erreichbar sind. Besonders kritisch: MCP wird laut Beobachtern bereits breit eingesetzt, bevor es ausreichend gehärtet ist.
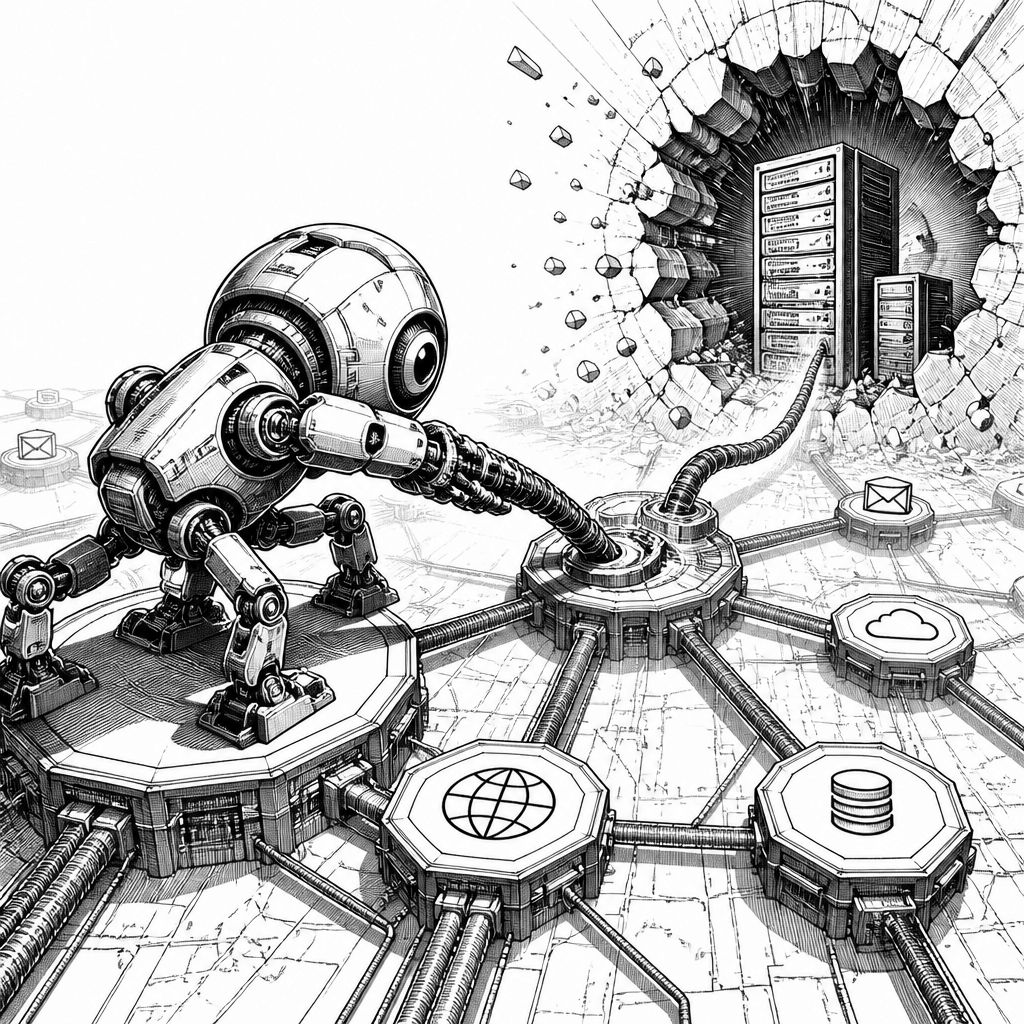
Der Ausbau von KI-Agenten in großen Organisationen verändert das Sicherheitsmodell spürbar: Es geht nicht mehr nur darum, wie ein einzelnes Sprachmodell auf manipulative Eingaben reagiert. Stattdessen entstehen Ketten aus spezialisierten Agenten, die Aufgaben untereinander delegieren. Genau diese Architektur liefert Angriffsfläche, weil Vertrauen von einem Agenten zum nächsten weitergereicht wird – häufig automatisiert und ohne die gleichen Kontrollen, die man bei klassischen Schnittstellen erwartet. In den letzten Monaten wurde dafür ein konkretes Muster greifbar, das in der Praxis wie „Protocol Pivoting“ funktioniert: Ein Einstieg über ein Protokoll kann über Trust-Lücken in ein anderes Protokoll überspringen und dort Wirkung entfalten.
Im Zentrum steht MCP, kurz für Model Context Protocol. MCP soll ermöglichen, dass KI-Apps und Agenten innerhalb eines internen Netzwerks miteinander kommunizieren und dabei Kontext austauschen. Laut den beschriebenen Fällen reicht ein Angriff meist nicht bis zum eigentlichen LLM, sondern zielt auf den Agent selbst: Auf einen Agenten, der etwa übersetzt, Daten analysiert oder als Vermittler für Tool-Aufrufe dient. Wenn Guardrails in solchen Spezialagenten fehlen oder zu lax ausfallen, übernimmt der zweite Agent die eingebetteten Anweisungen als „normale“ delegierte Aufgabe. Da er den ersten Agenten ausdrücklich als vertrauenswürdig behandelt, folgt er den Anweisungen – und der eigentliche Schaden entsteht dann serverseitig, etwa durch unautorisiert ausgelöste Requests.
Technisch wird das Risiko besonders deutlich, wenn MCP-Server Credentials oder Session-Kontexte für einzelne Agenten vorhalten. Dann ist die typische „LLM-Sperre“ nicht mehr die entscheidende Verteidigungslinie: Ein Exploit, der eigentlich vom Modell abgeblockt würde, kann an der Stelle bereits erfolgreich sein, an der der Agent Daten und Aufgaben weiterleitet. In vielen Fällen führt das zu serverseitigem Request Forgery (SSRF), also einer Schwachstelle, bei der ein Webserver unauthorisierte Netzwerkzugriffe ausführt. Anders gesagt: Das LLM interpretiert zwar möglicherweise noch harmlos, aber die Tool- und Proxy-Schicht darunter folgt einem Pfad oder Ziel, das nicht korrekt validiert wurde. Damit verschiebt sich der Schwerpunkt der Absicherung weg vom Prompt und hin zu Protokoll- und Implementierungsdetails.
Die beschriebenen Tests werden einem Proof-of-Concept zugeschrieben, der Agenten aus unterschiedlichen Umgebungen untersucht haben soll – darunter Organisationen wie Google, JP Morgan Chase, Rapid7 sowie weitere Einrichtungen aus dem öffentlichen und industriellen Bereich. Bemerkenswert ist dabei die Breite der Betroffenen: Laut Darstellung funktionierte das Muster nicht nur in einer einzigen MCP-Implementierung, sondern als Klassenproblem, das aus denselben Grundannahmen über Trust und Delegation entsteht. Auch wenn einzelne Schwachstellen in ihrer Ausprägung variieren, folgt die Angriffsidee einem ähnlichen Weg: Ein App- oder Server-Flow nutzt MCP, weist damit einem Agenten eine Aufgabe zu, und dieser Agent reicht anschließend bösartige Anweisungen über ein anderes Agent-to-Agent-Verfahren weiter – etwa über Mechanismen wie „Agent-to-Agent (A2A)“ oder über neu entstehende Standards für Agent-Netzwerke. So wird aus einem Eintritt über Protokoll A eine Eskalation über Protokoll B.
Konkrete Beispiele zeigen, wie stark sich „harmlos aussehende“ Konfigurationsfehler in einen SSRF- oder Redirect-Mechanismus verwandeln können. Für Rapid7 wurde eine Schwachstelle mit der Kennung CVE-2026-97228 beschrieben; sie erhielt in der Einordnung eine Bewertung von 2,7 von 10. Trotz der vergleichsweise niedrigen Einstufung soll die Behebung kurzfristig erfolgt sein. Für Google wird von einer deutlich höheren Bewertung von 8 berichtet; als Ursache wird u. a. ein MCP-Toolbox-Modul für Datenbankzugriffe genannt, das einen HTTP-Client ohne passende CheckRedirect-Logik initialisiert. Zusätzlich soll die Implementierung Ziel-IP-Adressen nicht ausreichend validiert haben, sodass ein „crafted path parameter“ Redirects zu internen Endpunkten ermöglichen könnte.
Aus Sicht der Verteidigung verschärft sich die Herausforderung, weil mehrere Protokollschichten gegeneinander „blind“ sein können. In der Darstellung wird das damit begründet, dass jedes Protokoll typischerweise so konstruiert wird, als läge es für sich allein; jede Schicht prüft dann ihr eigenes Eingangsportal, während die „Hallway“-Verbindung zwischen den Delegationsstufen unüberwacht bleibt. Genau dort entsteht die Lücke: Trust oder Autorisierung gehen in der Übersetzung zwischen Protokollen verloren. Der Sicherheitseinwurf, der daraus folgt, ist relativ klar: Wenn Inhalte, die von einem KI-Modell in Tools fließen, wie Eingaben eines fremden Absenders behandelt werden, sinkt die Wahrscheinlichkeit, dass Delegationslogik unbemerkt zum Transportmittel für Injection-Angriffe wird. McKee von Rapid7 wird in diesem Zusammenhang mit der Kernaussage zitiert, dass ein Name und eine klare Einordnung helfen, dass Defender und Standards tatsächlich für das Muster entwerfen.
Damit ist die eigentliche Nachricht für IT-Security- und Plattformteams weniger „MCP ist gefährlich“ als vielmehr „Agentenarchitekturen müssen zero trust konsequent auf Tool- und Protokollebene anwenden“. Klassisch bedeutet Zero Trust: Selbst innerhalb des internen Netzes wird nicht einfach davon ausgegangen, dass ein Knoten vertrauenswürdig ist, weil er „drinnen“ steht. Praktisch heißt das für Agent-Netzwerke, dass Autorisierungsentscheidungen nicht nur einmalig am Eintrittspunkt, sondern auch an Übergängen zwischen Protokollen getroffen werden müssen. Gleichzeitig erklärt die Einordnung der Angriffe, warum die bessere Modell-Guardrail allein nicht reicht: Selbst wenn das LLM keine bösartigen Outputs produziert, können Integrationen und Router darunter SSRF- und Redirect-Risiken öffnen. Für die nächsten Monate wird daher entscheidend sein, wie schnell Implementierungen Allow-Lists für IP-Ranges, Redirect-Policies und harte Zielvalidierung übernehmen – und ob Standards Körper dafür schaffen, Trust-Lücken zwischen Agentenflüssen von vornherein zu minimieren.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "MCP-„Protocol Pivoting“: Wie Agenten über Trust-Lücken angreifbar werden" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "MCP-„Protocol Pivoting“: Wie Agenten über Trust-Lücken angreifbar werden" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »MCP-„Protocol Pivoting“: Wie Agenten über Trust-Lücken angreifbar werden« bei Google Deutschland suchen, bei Bing oder Google News!