


MARYLAND / LONDON (IT BOLTWISE) – Ein 36-jähriger Cybersecurity-Berater aus Maryland wurde in New York wegen Computerbetrugs und Geldwäsche verurteilt. Die Anklage stützt sich auf zwei Hacks gegen die inzwischen eingestellte Plattform Uranium Finance, bei denen insgesamt mehr als 50 Millionen US-Dollar in Kryptowerten gestohlen wurden. Laut DOJ nutzte Spalletta Smart-Contract-Schwachstellen, um mehr „Rewards“ und mehr Abhebebeträge abzuschöpfen als ihm zustand. Einen Teil der Beute investierte er anschließend unter anderem in seltene Pokémon- und Magic-Karten sowie antike römische Münzen.
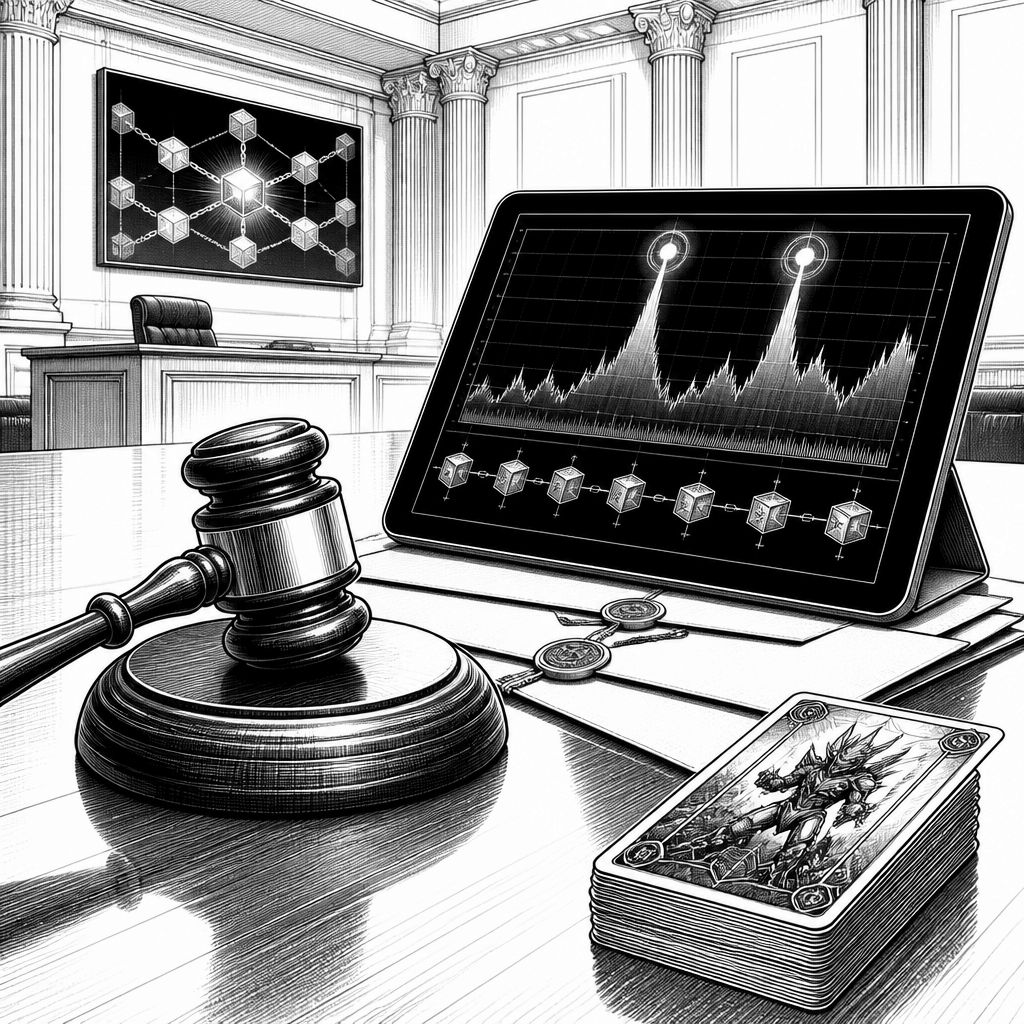
Der Fall zeigt, wie schnell sich aus einer technischen Schwachstelle ein finanzieller Großschaden entwickeln kann: Der 36-jährige Jonathan Spalletta wurde wegen Computerbetrugs und Geldwäsche verurteilt, nachdem Ermittler und Gericht dokumentiert hatten, dass er im Kontext der inzwischen eingestellten Krypto-Plattform Uranium Finance gezielt Codefehler ausnutzte. Im Kern geht es um zwei getrennte Angriffe, die laut US-Justizbehörden über Smart-Contract-Logik abliefen und sich anschließend zu einer Kette aus Abflüssen, Umleitungen und „Wäsche“-Transaktionen verdichteten. Dass Spalletta zusätzlich Teile der Einnahmen sichtbar in Sammlerstücke lenkte, verleiht dem Verfahren eine außergewöhnliche Schlagseite: Selbst in einer Branche, in der Wert oft nur als Zahl in Wallets existiert, blieb hier eine konkrete „Beute-Spur“ nachweisbar.
Laut DOJ begann die Geschichte am 8. April 2021. Zu diesem Zeitpunkt soll Spalletta Uranium Finance ausgenutzt haben, indem er über einen smart-contractgestützten Mechanismus wiederholt eine Reihe täuschend wirkender Transaktionen abgesetzt hat. Die Anklage beschreibt dabei, dass die Logik es ermöglichte, „Rewards“ auszuzahlen, und dass Spalletta in einer Weise agierte, die Abhebungen erlaubte, die über die autorisierte Höhe hinausgingen. Mit jeder Wiederholung verdichtete sich der Effekt: Er soll so insgesamt rund 1,4 Millionen US-Dollar gestohlen haben. Aus technischer Sicht ist vor allem die Kombination aus fehlerhafter Zustandslogik und mangelnder Schutzmechanik entscheidend; wer Smart-Contract-Iterationen nicht gegen wiederholtes Ausnutzen absichert, schafft ein „beschleunigbares“ Fehlerbudget für Angreifer.
Am 28. April 2021 folgte der zweite Schritt. Diesmal richtete sich der Zugriff laut DOJ auf eine Programmier-Schwäche im Code, die die Abzugslogik aus Liquidity-Pools betraf. Der Fehler soll nicht nur einen einzelnen Pool betreffen, sondern sich über mehrere Pools erstreckt haben, wodurch der Abfluss skaliert werden konnte. Das DOJ spricht von einem Diebstahl in Höhe von etwa 53,3 Millionen US-Dollar; der operative Kollaps von Uranium Finance wird in der Folge ebenfalls mit dem Abzug in Zusammenhang gebracht, weil die Plattform wegen fehlender Mittel abgeschaltet wurde. Genau an dieser Stelle wird sichtbar, warum Audits und formale Prüfungen in DeFi-Umgebungen so viel Gewicht bekommen: Flüssigkeit (Liquidity) ist funktional verteilt, und ein Fehler, der mehrere Pools betrifft, multipliziert sich schnell über Nutzer- und Poolgrenzen hinweg.
Nachdem die Angriffe abgeschlossen waren, wechselte das Vorgehen in eine Phase, die strafrechtlich häufig als Geldwäsche in Varianten beschrieben wird: Spalletta soll die erbeuteten Kryptowährungen über eine „komplexe Serie von Transaktionen“ verschoben haben, um den Ursprung zu verschleiern und die Zuordnung zu erschweren. In dem öffentlich beschriebenen Tatbild fällt zusätzlich auf, wie konkret Teile der Beute in greifbare Güter überführt wurden. In der US-Justizkommunikation heißt es, die Vergehen hätten „real people“ geschadet und „an entire crypto platform“ zum Einsturz gebracht. „Spalletta’s crimes cost real people to lose real money – over $50 million dollars – and caused an entire crypto platform to collapse, “ sagte Jamie McDonald, U.S. Attorney für den Southern District of New York, in einer Mitteilung. Für Unternehmen und Entwickler ist genau diese Verknüpfung relevant: Kryptowährungen lassen sich zwar digital verschieben, aber der Wechsel in physische oder schwer digital nachvollziehbare Wertkategorien kann nicht vollständig „anonym“ gemacht werden, wenn Zahlungswege, Dokumente und Handelsketten zusammenkommen.
Die einzelnen Kaufentscheidungen, wie sie im Verfahren genannt werden, sind dabei ungewöhnlich detailliert und helfen zugleich, den Abfluss zeitlich und technisch einzuordnen. Spalletta soll unter anderem eine „Black Lotus“-Magic-Karte für rund 500.000 US-Dollar erworben haben, 18 versiegelte „Alpha Booster“-Pakete für etwa 1,5 Millionen US-Dollar, außerdem eine versiegelte First-Edition-Pokémon-Boosterbox für ungefähr 257.500 US-Dollar sowie ein vollständiges Pokémon-Base-Set der First Edition für rund 750.000 US-Dollar. Darüber hinaus wird beschrieben, dass er auch ein Stück Stoff aus dem Originalflugzeug der Wright-Brüder kaufte, das später im Zusammenhang mit Neil Armstrongs Mission zum Mond gebracht wurde, für etwa 137.500 US-Dollar. Ergänzend werden rund 601.545 US-Dollar für eine „Eid Mar Denarius“-Münze und zudem eine im Februar 2025 sichergestellte Kryptowährungsmasse im Wert von etwa 31 Millionen US-Dollar genannt. Dass solche Summen in Sammlerstücke abflossen, macht deutlich, wie eng in der Praxis technische Angriffe, Zahlungsabwicklung und Eigentumswechsel verzahnt sein können.
Rechtlich wurde Spalletta mit einer Verurteilung wegen Computerbetrugs (maximal zehn Jahre Haft) und Geldwäsche (maximal 20 Jahre Haft) konfrontiert; die konkrete Strafhöhe soll ein Richter im kommenden Jahr festlegen. Für die Industrie ist weniger die Strafprognose als das Gesamtmuster relevant: Angriffe auf Smart Contracts wirken nicht nur wegen einzelner Schwachstellen gefährlich, sondern weil sich Fehler in wiederholbaren oder skalierten Mechanismen in kurzer Zeit stark auswirken. Genau deshalb setzen viele Teams heute auf mehrschichtige Gegenmaßnahmen wie robuste Parameter-Checks, Zugriffsbeschränkungen, Limitierungen gegen wiederholte Ausnutzung und kontinuierliche Überwachung nach dem Go-live. Der Fall macht auch deutlich, dass „Bug Bounties“ und ähnliche Mechanismen im Strafkontext dann schnell problematisch werden, wenn sie als Rückgabehandel missverstanden werden können – selbst wenn ein Abzug zunächst als „Belohnung“ im System erscheint.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "Krypto-Diebstahl mit Smart-Contract-Bugs: Spalletta verurteilt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "Krypto-Diebstahl mit Smart-Contract-Bugs: Spalletta verurteilt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »Krypto-Diebstahl mit Smart-Contract-Bugs: Spalletta verurteilt« bei Google Deutschland suchen, bei Bing oder Google News!