


LONDON (IT BOLTWISE) – Ein Integer-Overflow im XRP Ledger soll seit 2015 unentdeckt gewesen sein und theoretisch neue, spendable XRP hätte erzeugen können. RippleX habe die betroffene Stelle per Validator-Patch bereits drei Tage nach Meldung geschlossen, noch bevor die Schwachstelle öffentlich diskutiert wurde. Laut Angaben wurde der Fix von mehr als 80% der vertrauenswürdigen Validatoren innerhalb eines Tages übernommen. Ungeklärt bleibt jedoch, ob jemals tatsächlich ein Exploit auf dem öffentlichen Netzwerk stattgefunden hat.
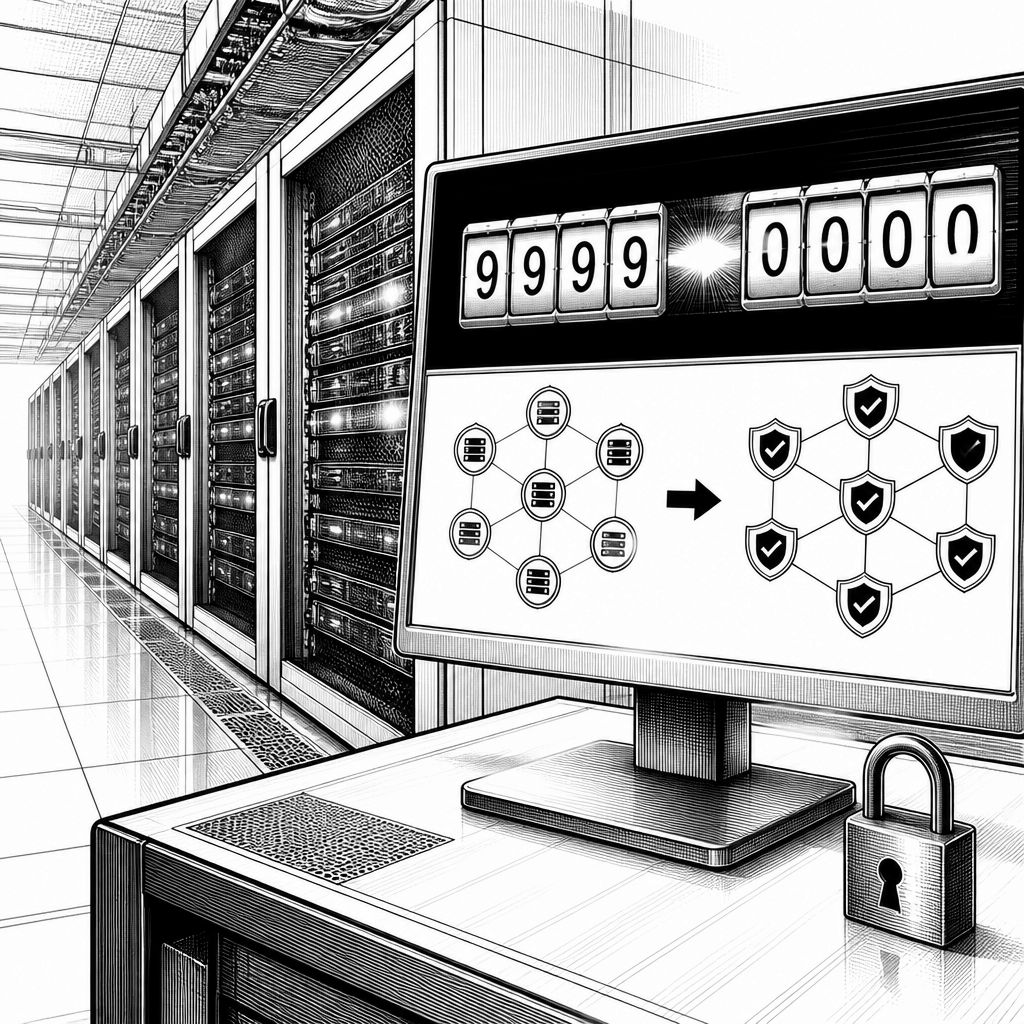
Der XRP Ledger war offenbar nicht nur in der Außenwirkung „in Betrieb“, sondern auch in einer zentralen Komponente potenziell verwundbar: In der Zahlungs-Logik soll seit 2015 ein Integer-Overflow-Fehler existiert haben. Die technische Idee dahinter ist simpel und deshalb gefährlich. Software rechnet mit festen Zahlengrenzen: Überschreitet ein Wert das Maximum eines vorgesehenen Zahlenformats, „rollt“ er wie ein Kilometerzähler über die Grenze hinweg zurück an den Anfang. Dadurch kann eine Berechnung plötzlich ein ganz anderes Ergebnis liefern, obwohl die Anwendung formal weiterarbeitet und im Alltag nicht automatisch abstürzt.
Genau in diesem Mechanismus liegt der Kern des behaupteten Risikos. Wenn eine Schwachstelle beim Erzeugen oder Verarbeiten von Beträgen so greift, dass ein neuer, spendbarer XRP-Betrag aus einer falschen Intermediärberechnung entsteht, gerät die Konsistenz der Supply unter Druck. Der XRP Ledger verfügt über einen bekannten Supply-Cap von 100 Milliarden XRP; ein Exploit, der Werte „aus dem Nichts“ erzeugen könnte, würde das ökonomische Sicherheitsmodell verletzen. In dem Bericht wird dabei betont, dass die Schwachstelle in der Payment-Verarbeitung gelegen habe und potenziell genau diese Eigenschaft unterstützt hätte – allerdings ohne Hinweis darauf, dass tatsächlich jemand das öffentlich erreichbare Netzwerk ausgenutzt hat.
Interessant ist auch der Timing-Aspekt: Den Angaben zufolge meldeten die Forscher den Fehler am 22. September über das Bug-Bounty-Programm des XRP Ledger. RippleX habe den Fix drei Tage später freigegeben, am 25. September, und zwar vor dem Zeitpunkt, an dem die Information öffentlich gemacht wurde. Gleichzeitig wird beschrieben, dass das Patch-Rollout über Validatoren verlief, wobei über 80% der „trusted validators“ den Fix innerhalb eines Tages übernommen hätten. Das ist in der Praxis relevant, weil Blockchains und validatorbasierte Systeme nicht nur „Codepatches“ kennen, sondern auch die Frage, ob ausreichend Teilnehmende die geänderten Regeln zeitnah akzeptieren.
Damit öffnet sich eine zweite, technisch anspruchsvolle Ebene: Selbst wenn ein Patch veröffentlicht wird und große Teile der Validator-Community ihn schnell übernehmen, liefert das allein noch keinen mathematischen Beweis dafür, dass nie zuvor ein schädlicher Pfad existierte oder genutzt wurde. In der Kryptosicherheit sind „no evidence“ und „proof of non-exploit“ nicht dasselbe. Ein möglicher Exploit kann zudem Spuren hinterlassen, die nicht in jedem Fall eindeutig sind, etwa wenn bestimmte Transaktionsmuster selten sind oder wenn die Beobachtbarkeit auf Knotenebene begrenzt bleibt. Für ein System, dessen Vertrauen stark auf Konsensregeln und überprüfbarer Historie beruht, ist das die Stelle, an der sich die Frage nach der Cap-Sicherheit weniger als Schwarz-Weiß-Frage zeigt.
Der Markt hat auf solche Meldungen typischerweise zwei Reaktionsphasen: eine kurzfristige Neubewertung der technischen Risikolage und danach eine Phase, in der die konkrete Belegkette erwartet wird. Im vorliegenden Kontext wird berichtet, dass XRP rund um 1,40 US-Dollar gehandelt wurde, also in einem ähnlichen Bereich wie kurz nach der Zeit im Jahr 2024 nach einer US-Wahl. Am Veröffentlichungstag habe XRP bei etwa 1,38 US-Dollar eröffnet und bei ungefähr 1,39 US-Dollar geschlossen; diese enge Spanne legt nahe, dass Trader die neue Information eher als „behebte Schwachstelle ohne nachgewiesenen Missbrauch“ interpretierten. Für Unternehmen und Treasury-Verantwortliche ist das aber trotzdem mehr als nur Kursromantik: Bei aktiven Ketten hängt die operative Risikobewertung davon ab, wie schnell Fixes tatsächlich in der Produktion landen und wie klar die Forensik-Kriterien sind.
Historisch betrachtet sind Integer-Overflow-Fehler ein wiederkehrendes Muster in vielen Systemen, nicht nur in Krypto. In klassischen Anwendungen führen sie häufig zu falscher Summierung, Berechnungsfehlern oder Sicherheitslücken; in verteilten Ledgern kann derselbe Mechanismus theoretisch auch ökonomische Invarianten berühren. Was hier besonders zählt, ist die Kombination aus langer Verweildauer (der Fehler soll seit 2015 verborgen gewesen sein), einem gezielten Patch über validatorseitige Änderungen und der Rolle eines Bug-Bounty-Programms als strukturierte Zuleitung für Schwachstellenmeldungen. In der Branche wird dadurch auch deutlich, warum Audits und Bug-Bounties zwar ein gutes Signal sind, aber ohne ein sauberes Patch-Deployment samt validatorweiter Koordination nur bedingt „fertige Sicherheit“ bedeuten.
Für die Praxis heißt das: Wer XRP-basiert arbeitet, sollte die Meldung weniger als „Entwarnung bis zur nächsten Veröffentlichung“ lesen, sondern als Anstoß für robuste interne Kontrollen. Technisch umfasst das etwa die Fähigkeit, Netzwerkstatus, Upgrade-Zeitpunkte und Patch-Propagation nachzuvollziehen, wenn man eigene Nodes oder Integrationen betreibt. Organisatorisch gehört dazu auch die Erwartungssteuerung gegenüber Stakeholdern: Portfolioaufbau und „Living off“ sind unterschiedliche Fähigkeiten, und bei Krypto gilt dasselbe übertragen auf Risikomanagement – das operative Vorgehen muss unabhängig davon sein, ob eine Schwachstelle öffentlich als „nicht ausgenutzt“ eingeordnet wird. Insgesamt zeigt der Fall, wie eng Codequalität, Governance über Validatoren und Sicherheitsforschung zusammenhängen; die Diskussion um die Cap-Sicherheit ist damit nicht endgültig durch die Existenz eines Patches erledigt, aber deutlich besser überprüfbar.
Für den nächsten Schritt bleibt entscheidend, ob weiterführende Analysen zur Frage folgen, wie wahrscheinlich ein Missbrauch in der Zeit seit 2015 war und ob die Beobachtbarkeit des Netzwerks solche Versuche zuverlässig erkennen würde. Solange eine „100%ige“ mathematische Garantie fehlt, wird die Community in Sicherheitskreisen eher von einer reduzierten Risikostufe sprechen, nicht von einem abgeschlossenen Beweis. Genau hier liegt die Schnittstelle zwischen Technik und Vertrauen: Validatoren können Patches beschleunigen, doch Sicherheit entsteht erst, wenn sie mit Transparenz, verifizierbarer Auswirkung und einer sauberen Patch-Historie zusammenläuft.


💳 Amazon-Kreditkarte mit 2.000 Euro Limit bestellen!
🔥 Heutige Hot Deals bei Amazon: Bis zu 80% Rabatte!
🎉 Amazon Haul-Store für absolute Schnäppchenjäger!

- ★ 23-stufiges KI-Go-Training – Für Spieler mit Grundkenntnissen der Regeln – Entwickelt als intelligenter Trainingspartner passt sich die KI Spielern von 18K bis 9D an. Ideal für alle, die die Grundregeln bereits beherrschen und ihr Spiel verbessern möchten.

- IHR EMOTIONALER AI-BEGLEITER: Eiliko ist mehr als nur ein Anhänger, es ist ein charismatischer KI-Freund. Mit einem dynamischen LED-Bildschirm, der eine Vielzahl von animierten Gesichtern und Ausdrucksformen anzeigt, reagiert er auf Ihre Interaktionen mit einzigartiger Persönlichkeit und Charme.

- 【MEHR LEBEN FÜR DEINEN SCHREIBTISCH】 Lerne Eilik kennen – deinen kleinen Roboter-Freund mit Persönlichkeit. Mit liebevollen Animationen, ausdrucksstarken Reaktionen und spielerischen Interaktionen bringt Eilik mehr Freude in deinen Alltag. Ob auf dem Schreibtisch, im Büro oder am Nachttisch – Eilik wird schnell zu einem vertrauten Begleiter für besondere Momente.

- 【XL-Größe für gedeihende Pflanzen】Geben Sie Ihren Pflanzen den Raum, den sie verdienen! Unser verbessertes, großes 13,7 cm großes Design bietet Platz für Pflanzen mit einem Durchmesser von bis zu 8,9 cm und damit deutlich mehr Platz für Wurzelwachstum und Pflanzengesundheit im Vergleich zu kleineren, veralteten Modellen. Die Produktabmessungen betragen 13,6 x 13,6 x 13,2 cm und das Gerät wiegt nur 355 g.

- V28 Update - JETZT MIT NEUEN FUNKTIONEN! Als Reaktion auf das Ladeproblem von Loona haben wir das automatische Aufladen 2.0 verbessert. Diese Optimierung hilft Loona, die Ladewege in verschiedenen Szenarien zu erkennen und anzupassen, um die Erfolgsquote beim automatischen Aufladen zu erhöhen. Mobile Hotspots können sich mit Loona verbinden und überwinden WLAN-Einschränkungen, sodass Sie jederzeit und überall mit Loona interagieren können.






- Die besten Bücher rund um KI & Robotik!

- Die besten KI-News kostenlos per eMail erhalten!
- Zur Startseite von IT BOLTWISE® für aktuelle KI-News!
- IT BOLTWISE® kostenlos auf Patreon unterstützen!
- Aktuelle KI-Jobs auf StepStone finden und bewerben!



- Künstliche Intelligenz: Dem Menschen überlegen – wie KI uns rettet und bedroht | Der Neurowissenschaftler, Psychiater und SPIEGEL-Bestsellerautor von »Digitale Demenz«


Du hast einen wertvollen Beitrag oder Kommentar zum Artikel "XRP Ledger: Integer-Overflow-Fehler seit 2015 – Patch geklärt, Cap-Frage bleibt" für unsere Leser?
 #Sophos
 #AmazonPrime
 #Bestseller
Es werden alle Kommentare moderiert!
Für eine offene Diskussion behalten wir uns vor, jeden Kommentar zu löschen, der nicht direkt auf das Thema abzielt oder nur den Zweck hat, Leser oder Autoren herabzuwürdigen.
Wir möchten, dass respektvoll miteinander kommuniziert wird, so als ob die Diskussion mit real anwesenden Personen geführt wird. Dies machen wir für den Großteil unserer Leser, der sachlich und konstruktiv über ein Thema sprechen möchte.
Du willst nichts verpassen?
Du möchtest über ähnliche News und Beiträge wie "XRP Ledger: Integer-Overflow-Fehler seit 2015 – Patch geklärt, Cap-Frage bleibt" informiert werden? Neben der E-Mail-Benachrichtigung habt ihr auch die Möglichkeit, den Feed dieses Beitrags zu abonnieren. Wer natürlich alles lesen möchte, der sollte den RSS-Hauptfeed oder IT BOLTWISE® bei Google News wie auch bei Bing News abonnieren.
Nutze die Google-Suchmaschine für eine weitere Themenrecherche: »XRP Ledger: Integer-Overflow-Fehler seit 2015 – Patch geklärt, Cap-Frage bleibt« bei Google Deutschland suchen, bei Bing oder Google News!